公開日:
公式ドキュメント・公式発表などの一次情報を確認したうえで、株式会社Nexaが執筆・更新しています。AIツールの仕様や料金は変わることがあるため、導入判断の前に各公式サイトの最新情報もご確認ください。運営会社について
AIへの個人情報入力は、利用目的、データの範囲、提供先の取扱い、安全管理の4点を確認し、必要な条件を満たす場合に限って判断します。
- 学習と保存は別:学習に使われないサービスでも、履歴や処理用データが残る場合があります。
- 氏名の削除だけでは不十分:勤務先や経歴との組合せで本人が分かる情報も確認します。
- 入力前に承認:利用するサービス、送る項目、削除方法、責任者を業務ごとに記録します。
対象読者:情報システム部門、総務担当者、中小企業の経営者
今日やること:AIで処理したい業務を1件選び、送信する情報の項目を書き出す。
AIに個人情報を入力してよいかは、「有料だから」「学習をオフにしたから」だけでは決まりません。顧客メールの要約や応募書類の整理では、氏名以外にも本人を識別できる情報が含まれます。便利に処理できることと、送信してよいことは別の判断です。
この記事では、日本の民間企業による生成AI利用を中心に、入力前の判断基準と情報の減らし方を整理します。2026年9月26日に公表資料を確認しています。一般的な情報整理であり、個別案件の適法性を保証するものではありません。判断が分かれる契約や高リスクの利用は、法務担当者や弁護士に確認してください。
AIに個人情報を入力してもよいですか?
AIへの入力は一律に禁止されているわけではありません。利用目的と提供先の条件を確認し、入力範囲を決めます。
個人情報保護委員会は、2023年の生成AIサービスの利用に関する注意喚起で、利用目的の達成に必要な範囲内かを十分に確認するよう求めています。入力データが応答以外の目的で使われる場合にも注意が必要です。
現場では、次の4点を順番に確認すると、判断の抜けを減らせます。
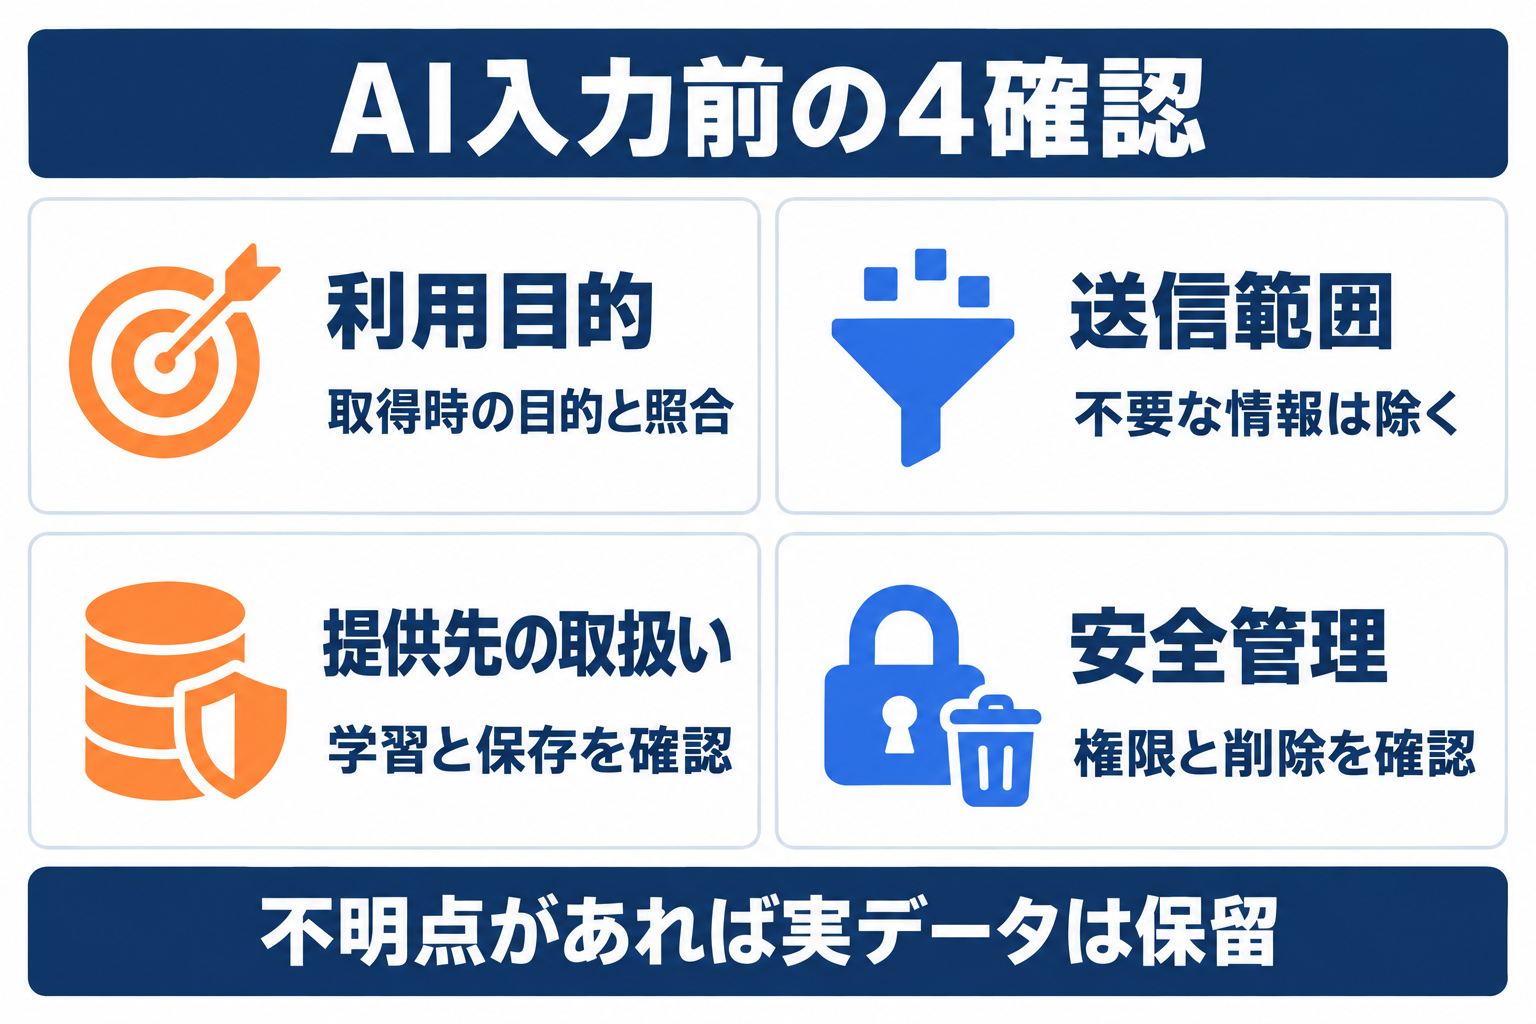 図1: 実データを入力する前に、目的、範囲、提供先、安全管理を確認します。
- その業務は、本人に示した利用目的の範囲に入るか。
- 個人を識別できる情報を送らずに、同じ作業ができないか。
- 提供先は、入力や出力を何のために取り扱うか。
- 保存、閲覧権限、削除、事故対応の条件を確認できるか。
不明点があれば、実データの投入を保留します。その間も、架空データによる文章の整形や公開資料の要約は検証できます。「使うか禁止するか」ではなく、先に試せる範囲を分ける方法です。
氏名がなくても個人情報になりますか?
氏名がなくても、他の情報との容易な照合で本人を識別できれば個人情報に当たります。文脈ごとの確認が必要です。
個人情報は、生存する個人に関する情報で、特定の個人を識別できるものなどを指します。氏名や顔写真だけでなく、個人識別符号が含まれる情報も対象です。定義は個人情報保護法ガイドラインの通則編に示されています。
例えば、「ある支店に一人だけいる特定資格の保有者」と詳細な経歴を組み合わせると、名前を消しても誰の話か分かる場合があります。社内で社員番号と名簿を容易に照合できる場合も、番号だけなら無関係とは判断できません。
会社名そのものと個人に関する情報も区別します。法人情報だけで個人情報に該当しない場合でも、担当者の氏名や直通連絡先が加われば別です。そもそも個人情報に当たらなくても、非公開の売上や契約条件には守秘義務があり得ます。
個人データと要配慮個人情報は何が違いますか?
個人データは検索可能なデータベース等を構成する個人情報です。要配慮個人情報は内容に着目した別の分類です。
個人データには、顧客管理システムや検索できる従業員名簿を構成する個人情報などが含まれます。一方、要配慮個人情報には、病歴、健康診断の結果、信条、犯罪の経歴など、取扱いに特に配慮が必要な情報が含まれます。
| 区分 | 確認する視点 | AI利用時の例 |
|---|---|---|
| 個人情報 | 誰の情報か識別できるか | 氏名付きの相談文、本人が分かる画像 |
| 個人データ | データベース等を構成しているか | 顧客一覧から取り出した問い合わせ履歴 |
| 要配慮個人情報 | 特別な配慮を要する内容か | 健康診断結果や病歴を含む相談記録 |
これらは排他的な3分類ではありません。健康診断結果を管理する従業員データベースなら、複数の区分に関係します。「人事情報だからすべて要配慮」と決めつけず、含まれる項目と取扱いを確認します。健康や採用に関わる用途では、一般的な文章校正より慎重な審査を設けるとよいでしょう。
AI導入に関するお困りごとは、株式会社NexaのAI顧問がサポートします。「何から始めればいいか分からない」という段階からご相談いただけます。
利用目的はどのように確認しますか?
AIを使う目的を、取得時に特定した個人情報の利用目的と照合します。便利さだけでは目的外利用の根拠になりません。
「問い合わせへの回答」として取得した情報を、回答文の下書きに使う場面と、別商品の人物別評価に使う場面では確認事項が異なります。元の利用目的と必要性を確認し、AIに渡す情報を最小限に絞ります。
個人情報保護委員会の注意喚起本文は、個人情報を含むプロンプトの入力についてもこの確認を求めています。プロンプトとは、AIに渡す質問や作業指示です。指示欄に貼るメール本文も、個人情報の取扱いから外れるわけではありません。
稟議には「AIで効率化する」だけでなく、「問い合わせ内容から回答案を作る。そのために必要な製品名と不具合内容を送る」と書きます。処理の目的と送信項目が対応していれば、氏名や電話番号を残す必要があるかを検討できます。
学習をオフにすれば保存もされませんか?
学習への不使用とデータの非保存は別の条件です。履歴、処理用の保存、運用ログをそれぞれ確認します。
学習とは、データをモデルの能力改善などに利用することです。これに対し、回答を生成するための処理や会話履歴の保持は別の取扱いです。「学習しない」と説明されたサービスでも、管理画面に履歴が残ることはあり得ます。
例えば、OpenAIのビジネスデータ保護に関する公式説明では、ChatGPT Business、ChatGPT Enterprise、APIなどの入出力を初期設定で学習に使わないとしています。同じページで、データ保持の制御には対象組織の条件があることも説明しています。
確認票は「学習利用:なし」と「保持期間:確認済み」を別の欄にします。個人向けの有料契約と法人契約も同一視しません。サービス名だけでなく、契約プラン、利用機能、実際の設定まで記録してください。
本人の同意は必ず必要ですか?
個人データの第三者提供は原則として事前の本人同意が必要です。ただし、委託などの扱いは別に確認します。
「AIに入力する」という操作名だけで、同意が必要とも不要とも確定しません。何を、誰へ、どの目的で渡し、相手がどう使うかを整理します。法令上の例外や、第三者に該当しない場合もあるためです。
注意喚起では、本人同意なしで個人データを入力し、応答結果の出力以外の目的で取り扱われる場合、法違反となる可能性があるとしています。提供者が自らのモデル学習に利用しないことなどを、十分に確認する必要があります。
同意が必要な場合も、「AIを利用することがあります」という一文だけで十分と決めないでください。提供先や目的、外国への提供に関する情報など、その取扱いに必要な説明を検討します。同意を得ても、安全管理や社内の承認を省略できるわけではありません。
\ AI活用の「次の一手」を一緒に考えませんか /
AI顧問の無料相談はこちら委託として利用する場合は何を確認しますか?
利用目的の達成に必要な範囲で委託する場合でも、委託先の監督が必要です。契約名だけでは判断できません。
委託とは、自社の業務に必要な個人データの処理を外部へ任せることです。法第27条では、利用目的の達成に必要な範囲での委託に伴う提供は、第三者に該当しない場合として整理されています。
ただし、AI提供者が自社の目的で入力を再利用するなら、「委託契約」と呼ぶだけでは問題を解消できません。指示された処理の範囲、目的外利用の禁止、再委託、事故連絡、契約終了後の削除を確認します。
通則編は、委託先の選定、契約、取扱状況の把握などを示しています。委託先がさらに別の処理事業者を使う場合も含め、説明を受けられる状態にします。外国にある事業者への提供については、委託だから国内と同じ扱いになるとは限りません。
海外のAIサービスなら追加の確認が必要ですか?
外国にある第三者への個人データ提供は、国内の第三者提供とは別の確認が必要です。サーバの国だけでは決まりません。
外国にある第三者への提供編では、原則となる本人同意と、基準に適合する体制を整備した者への提供などを区別しています。どの条件に基づいて利用するかにより、情報提供や継続的な確認の内容が変わります。
実務では、契約相手、データを扱う法人、処理地域、再委託先を並べます。「日本リージョンを選べる」ことだけを適法性の根拠にしないでください。保存場所と、実際にデータを取り扱う事業者の所在は別の情報です。
複数の国で処理される、提供者の説明が曖昧、契約の例外が多い場合は、実データの投入前に法務確認へ回します。営業資料の「国内対応」という表現だけで判断せず、契約と技術資料の該当箇所を残す方法が確実です。
クラウドの「提供に当たらない」扱いは使えますか?
クラウド利用の例外は、提供者が個人データを取り扱わない条件の確認が必要です。非学習という説明だけでは足りません。
個人情報保護委員会のQ&AのQ7-53は、契約条項で個人データを取り扱わない旨が定められ、適切なアクセス制御が行われている場合などを挙げています。Q7-54では、提供に該当しない場合にも利用企業自身の安全管理措置が必要とされています。
生成AIでは、入力に対してどのような処理が行われ、誰が取り扱うかを個別に確かめます。「クラウドだから同意不要」「人間が読まないから提供ではない」と、一般化することはできません。
確認できない場合は、例外を前提に利用を始めず、提供者へ照会します。回答、契約条項、アクセス制御の説明をそろえたうえで、利用企業側が判断を記録してください。
名前を伏せれば匿名化したことになりますか?
氏名を伏せるだけで、法律上の匿名加工情報になるとは限りません。残った情報による識別や復元も検討します。
マスキングは、文字を隠す、置き換えるなどの処理を指す実務上の言葉です。匿名加工情報と仮名加工情報は法定の区分であり、加工基準や取扱いの義務があります。単なる名前の置換と同じ意味ではありません。
仮名加工情報・匿名加工情報編では、識別性、削除情報等の管理、第三者提供の制約などを定めています。特に、仮名加工情報にすれば自由に外部へ渡せる、という理解は誤りです。
例えば、顧客名を「顧客A」にしても、注文番号、住所、詳しい購入日時が残れば照合できる場合があります。加工後も個人情報や個人データとしての取扱いが必要かを確認し、単純に「匿名化済み」とラベルを貼らない運用にします。
入力前には情報をどう減らしますか?
AIに必要なのは、作業の判断材料です。本人の特定にしか使わない項目は、送信前に除く方法を優先します。
次は、実在の顧客情報を使わない説明用の架空例です。問い合わせへの回答案を作るなら、個人を特定する部分を渡さず、困りごとと回答条件だけで処理できるかを試します。
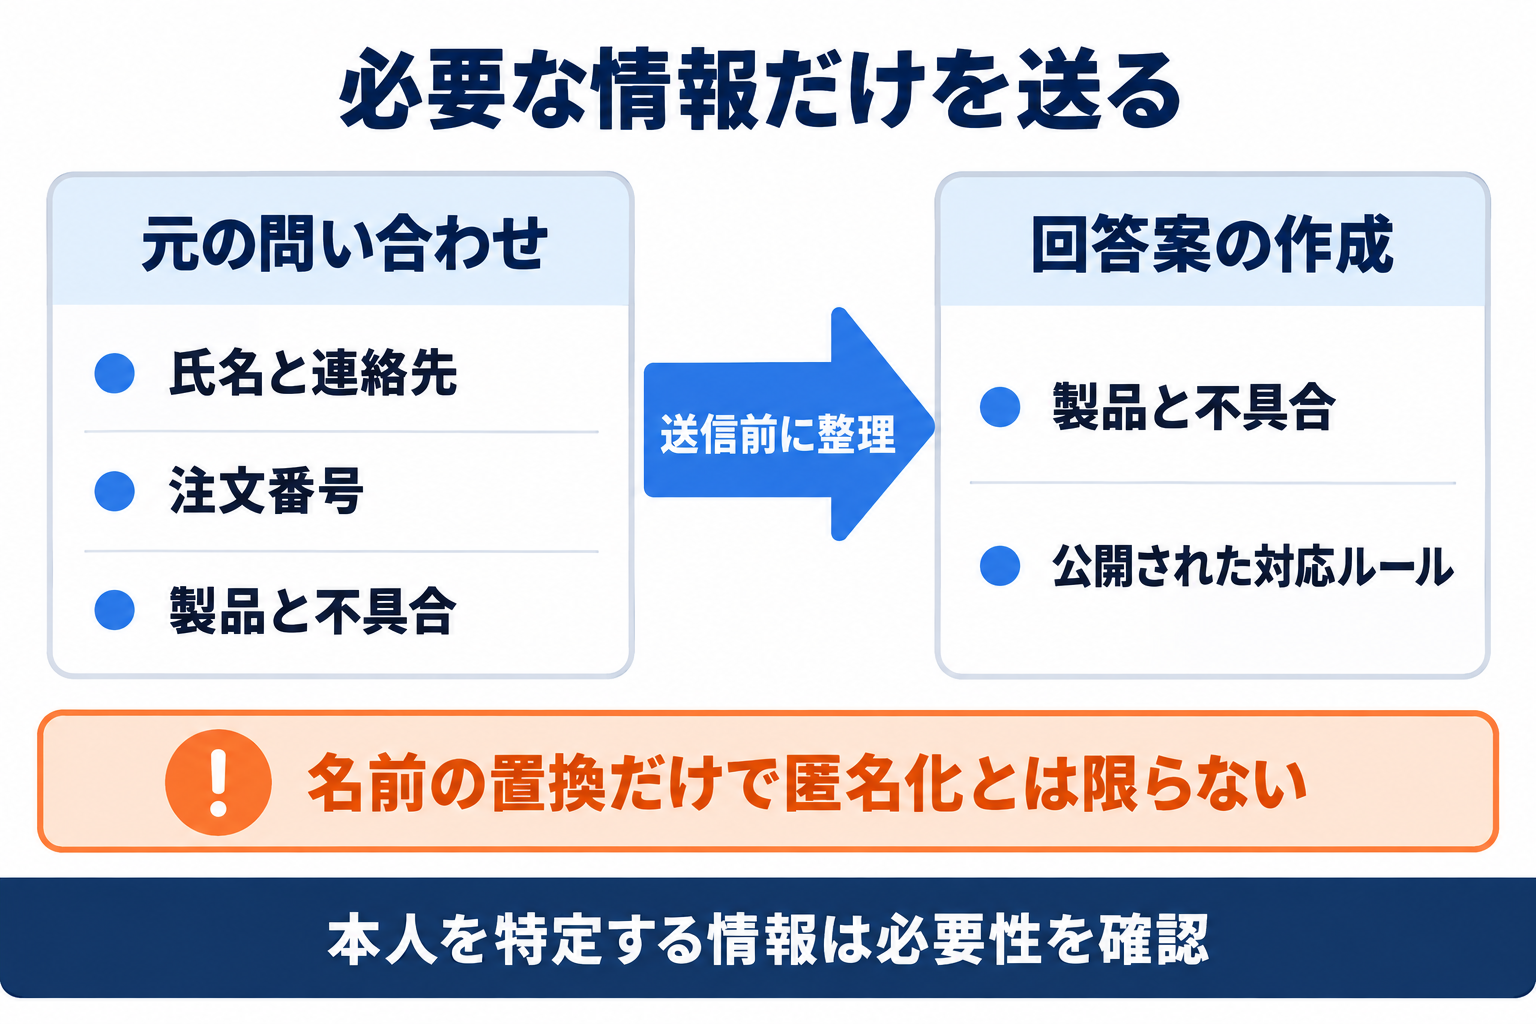 図2: 回答案の作成に不要な識別情報を送らず、回答に必要な情報を選びます。
| 元の文書にある項目 | 入力前の処理例 | 残す理由・除く理由 |
|---|---|---|
| 氏名、メールアドレス | 削除する | 回答案の内容には不要 |
| 注文番号、会員番号 | 削除する | 本人や注文との照合につながる |
| 詳細な住所、購入日時 | 必要性を確認して削除・一般化 | 細かな組合せによる識別を避ける |
| 製品の種類、不具合の内容 | 回答に必要な範囲だけ残す | 対応方針の検討に用いる |
| 返品条件などの公開ルール | 必要部分を添える | 回答の根拠を限定できる |
入力例は「製品Aが動作しないという問い合わせへの回答案を作成してください。確認すべき事項を質問形式で示してください」です。氏名や宛名は、生成結果を確認した後に、権限のある社内環境で付けます。
加工をAIに任せる場合も、未加工の原文を外部AIへ先に渡しては意味がありません。社内で承認した処理環境を使い、加工後の文脈まで人が確認します。この表は情報を減らす例であって、法定の匿名加工情報の成立を保証する手順ではありません。
ファイルや音声にも個人情報は含まれますか?
入力欄の文章だけでなく、添付ファイル、画像、音声も確認対象です。本文以外に残る情報も送信前に点検します。
表計算ファイルには、非表示シート、コメント、別タブの名簿が残ることがあります。PDFや画像には署名、名札、顔写真が含まれます。黒い四角を重ねただけのPDFでは、元の文字が抽出できる場合もあるため、見た目だけで削除済みと判断しません。
会議音声なら、参加者名に加え、雑談で出た健康情報が含まれることもあります。録音への了解と、その録音を外部AIへ送る取扱いは、別々に確認すべき事項です。
検証には必要な部分だけを取り出したコピーを使います。元ファイルを丸ごと渡すより、確認範囲が明確になります。書き出した後も、文字の抽出結果や添付内容を点検し、元データが残っていないかを確認してください。
社内検索や外部連携では何を見落としやすいですか?
社内検索や外部連携では、手入力していない情報もAIへ渡り得ます。接続先と閲覧権限をデータ単位で確認します。
RAGは、文書を検索し、その内容を回答の材料としてAIへ渡す仕組みです。学習データに追加しなくても、検索された文章が回答生成のために送信される場合があります。「学習させない社内検索」という名称だけでは、送信範囲は分かりません。
連携の審査では、検索元、AIの処理先、ログ保存先、回答の共有先を図にします。利用者が元文書を読む権限を持つか、検索結果や要約を別の利用者が見られないかも確認します。読み取り専用でも、情報を外部へ送るリスクは残ります。
機能を追加したら審査を見直します。会話だけを承認したサービスに、顧客管理システムや共有ドライブをつなぐ行為は、同じサービスの利用でも取扱範囲を広げます。
AIが出力した人物情報はそのまま使えますか?
人物に関するAIの回答は、事実確認をせずに評価や外部配布へ使わないでください。誤った内容が含まれることがあります。
個人情報保護委員会の注意喚起も、生成AIの出力に不正確な個人情報が含まれるリスクを示しています。文章が自然でも、経歴、所属、発言が正しいとは限りません。
例えば、採用候補者の経歴を要約する場合は、本人の提出資料と照合し、書かれていない推測を評価へ混ぜない手順が必要です。問い合わせ履歴の要約なら、別の人の発言が混ざっていないかを原文で確認します。
入力を適切に管理しても、出力先を誤れば別の問題になります。送信前に、内容の正確性と受取人の閲覧権限を別々に点検します。確認できない人物情報は補完せず、「資料から確認できない」として扱います。
社内の入力承認はどの手順で進めますか?
業務、送信項目、サービス条件、承認者をひとまとまりで管理します。社員ごとの自己判断だけに任せない運用にします。
手順1:対象業務と必要な情報を決める
まず「何を完成させるか」を決めます。問い合わせの回答案なら、必要な製品情報と相談内容を列挙し、顧客番号や氏名を除いても作業が成立するか確認します。
手順2:利用目的と提供条件を照合する
個人情報の利用目的、委託・第三者提供の整理、外国移転の確認結果を残します。担当者が判断できない項目は、推測で埋めずに法務や管理責任者へ回します。
手順3:架空データで送信と削除を試す
機密を含まないテストデータで、履歴、共有、添付、削除の操作を確認します。画面から消えることと提供者側の削除完了を区別し、後者は契約や説明で確かめます。
手順4:承認条件と再審査の時期を記録する
承認は「この業務、このプラン、この設定、この項目」に限定します。連携追加や契約変更時は再審査します。シャドーAIの対策も参考に、未承認利用を相談しやすい窓口を用意してください。
AI提供者の契約では何を質問すべきですか?
提供者には、学習だけでなく保存、閲覧、再委託、削除、事故連絡を質問します。回答の根拠となる資料を残します。
| 確認項目 | 質問例 | 残す証拠 |
|---|---|---|
| 利用目的 | 入出力を応答以外に使うか | 利用規約、データ利用条項 |
| 学習利用 | 初期設定と例外、設定変更権限は何か | 公式説明、設定の記録 |
| 保存と削除 | 履歴、ファイル、ログはいつ消えるか | 保持方針、削除条件 |
| 取扱者 | 管理者や再委託先は何を扱うか | 権限仕様、再委託先の情報 |
| 国と地域 | 契約主体と処理地域はどこか | 契約、処理地域の説明 |
| 事故対応 | 誰から何を、いつ通知するか | 連絡条項、問い合わせ窓口 |
営業担当者の説明と契約文書が食い違うなら、契約前に解消します。「セキュリティ対策済み」という一文だけでは、自社の利用を承認する材料になりません。
これは特定製品の安全性ランキングではありません。同じ製品でも、プラン、追加機能、管理設定により確認内容が変わります。承認日と参照した資料の版も記録すれば、後から条件変更を見つけやすくなります。
誤って個人情報を入力したら何をしますか?
誤入力に気付いたら、追加送信を止め、事実を記録して社内窓口へ連絡します。履歴を消すだけで解決としません。
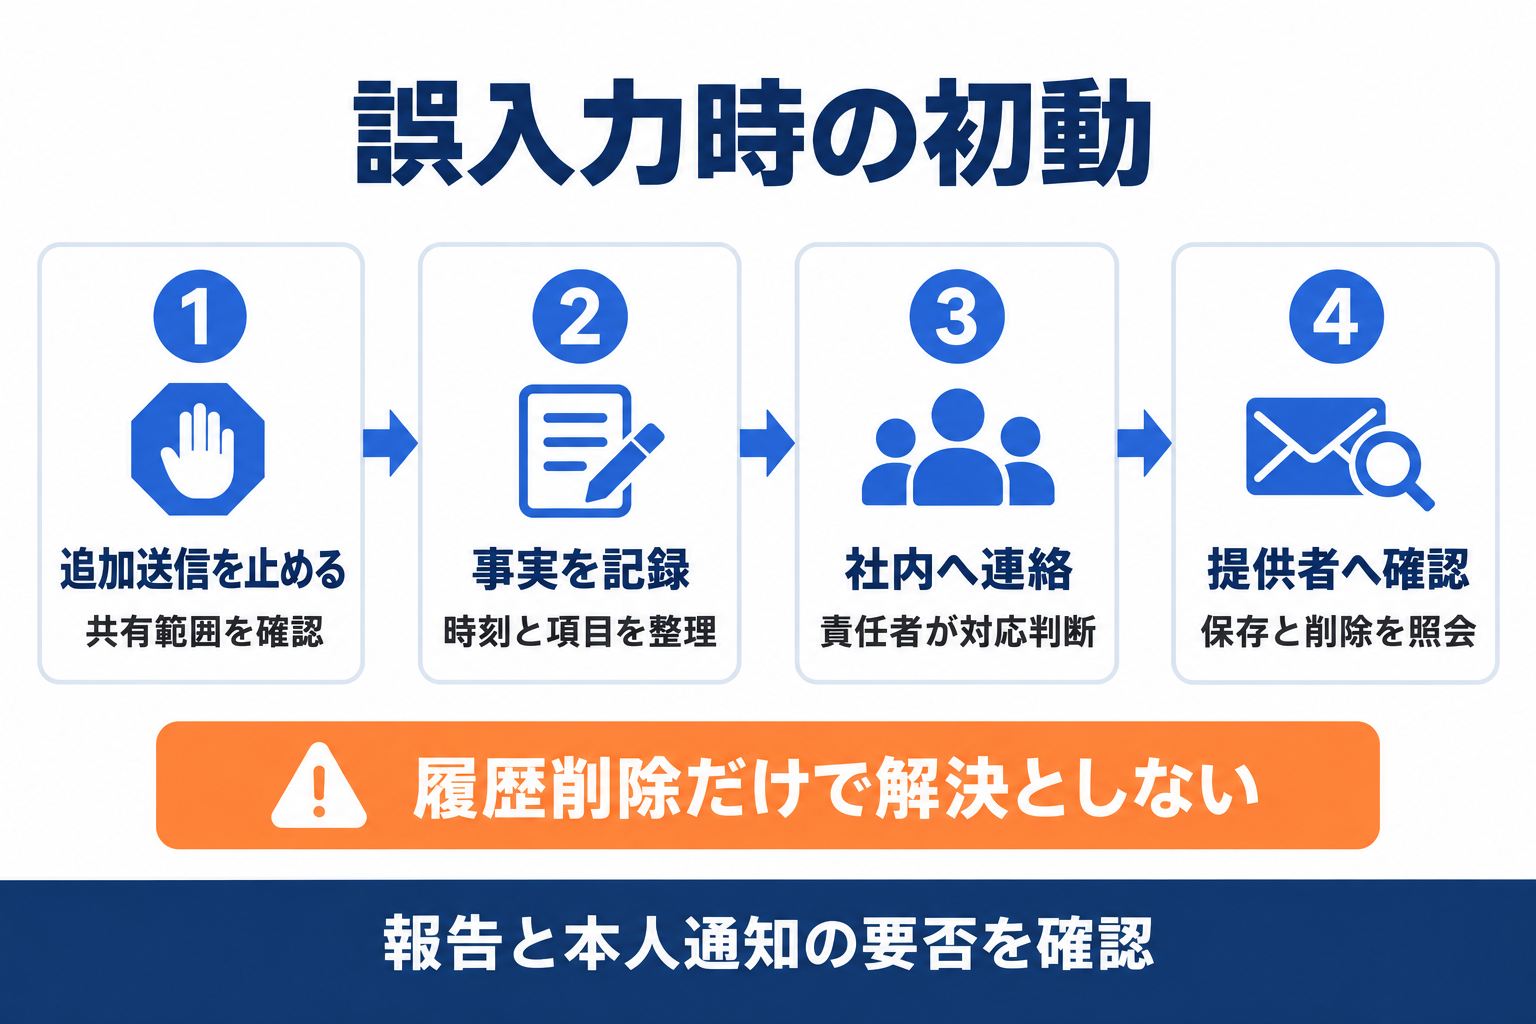 図3: 誤入力後は、停止、記録、連絡、確認を進め、報告と本人通知の要否を判断します。
最初に、利用サービス、アカウントの種類、入力時刻、情報の項目、対象人数、共有先を確認します。証拠の保存と公開範囲の遮断を両立し、責任者の判断で削除や共有停止を進めます。調査用の記録に個人情報を複製しすぎない配慮も必要です。
提供者には、学習利用の有無、保存状況、削除可否、第三者による閲覧の可能性を確認します。その回答と実際の操作記録を基に、法務担当者や個人情報保護の責任者が対応を判断します。
入力した時点で、必ず他の利用者に公開されたと断定することもできません。逆に、画面から消えたため外部に残っていないとも断定できません。確認できた事実と未確認事項を分けて、報告と調査を進めます。
個人情報保護委員会への報告が必要になるのは?
報告の要否は、漏えい等の内容と法定の対象事態に照らして判断します。AIへの誤入力をすべて同じ扱いにはしません。
個人情報保護委員会の漏えい等対応案内は、民間事業者等について、主に次の4類型を示しています。発生した場合だけでなく、そのおそれがある場合も対象です。
- 要配慮個人情報が含まれる個人データの漏えい等。
- 不正利用により財産的被害が生じるおそれがある個人データの漏えい等。
- 不正の目的で行われたおそれがある行為による漏えい等。
- 個人データに係る本人の数が1,000人を超える漏えい等。
不正行為の類型では、個人データとして取り扱う予定の個人情報も対象に含まれます。暗号化等の措置に関する扱いを含め、詳細な要件は公式資料で確認してください。人数だけで報告不要と判断しないことが大切です。
報告対象の場合、通則編は速報の目安を、事態を知った時点から概ね3〜5日以内としています。確報は原則30日以内、不正の目的による行為が疑われる所定の類型では60日以内です。調査が終わるまで待つための猶予ではありません。報告対象の場合は、原則として本人への通知も必要です。状況に応じて速やかに通知し、通知が困難な場合の代替措置など、例外の要件も確認します。契約上の連絡期限があれば併せて確認してください。
AIと個人情報に関するよくある質問
入力の可否は、情報の内容と利用条件を組み合わせて判断します。次の誤解を社内説明でも解消しておきましょう。
Q. 公開されている個人情報なら自由に入力できますか?
公開情報でも、個人情報でなくなるわけではありません。利用目的や取扱いの適正さを確認し、必要な範囲に限定します。公開された経歴を収集して評価するような用途では、単なる文章の要約より慎重な検討が必要です。
Q. 顧客名を「Aさん」にすれば問題ありませんか?
名前の置換だけでは判断できません。番号、住所、経歴、日時などの組合せで本人が分かる場合があります。加工後も個人情報として扱う必要があるかを確認し、AIへ送る項目そのものを減らしてください。
Q. 社内だけで動くAIなら確認は不要ですか?
不要にはなりません。外部送信を避けても、社内の閲覧権限、ログ、バックアップ、利用目的の確認は必要です。更新や追加機能が外部接続する構成もあるため、実際のデータの流れを確認します。
Q. 個人アカウントでも学習オフなら業務に使えますか?
学習設定だけでは会社として承認できません。契約主体、管理権限、履歴の扱い、退職時のアクセス停止などを確認し、会社が許可したサービスと利用条件に従ってください。
まとめ:個人情報を送る前に業務を分解する
AIと個人情報の取扱いは、入力するデータと契約条件をそろえて判断します。学習オフや名前の削除だけでは確認が足りません。
まず、AIで処理したい業務を1件選び、完成させたいものと必要な情報を書き出してください。顧客メールの回答案なら、製品と不具合の内容だけで作れるかを試します。本人を特定する情報が不要なら、送信前に除くことができます。
個人情報が必要な業務は、利用目的、提供先の取扱い、保存と削除、安全管理を確認してから承認します。判断がつかない部分を残したまま本番投入せず、架空データで検証を続ける。この順序なら、情報保護と業務改善を同時に進められます。
AI導入に関するお困りごとをサポートします
株式会社NexaのAI顧問は、ツール選定から業務への適用、社内定着までを月額制でサポートします。特定のツールに限らず、「AIをどう使えばいいか分からない」という段階からご相談いただけます。
この記事で参照した外部情報
- 生成AIサービスの利用に関する注意喚起ppc.go.jp
- 個人情報保護法ガイドラインの通則編ppc.go.jp
- 個人情報保護委員会の注意喚起本文ppc.go.jp
- OpenAIのビジネスデータ保護に関する公式説明openai.com
- 外国にある第三者への提供編ppc.go.jp
- 個人情報保護委員会のQ&Appc.go.jp
- 仮名加工情報・匿名加工情報編ppc.go.jp
- 個人情報保護委員会の漏えい等対応案内ppc.go.jp
本文中でリンクしている外部ページの一覧です(自動生成)。最終確認日は本記事の最終更新日 2026-09-26 で、リンク先の内容はその後変わることがあります。
AI導入を検討中の方へ