公開日:
公式ドキュメント・公式発表などの一次情報を確認したうえで、株式会社Nexaが執筆・更新しています。AIツールの仕様や料金は変わることがあるため、導入判断の前に各公式サイトの最新情報もご確認ください。運営会社について
Geminiのセキュリティは無料か有料かだけでは決まりません。会社利用では、アカウント、学習利用、人間レビュー、保持、接続先の5項目を確認します。
- 個人向け:アクティビティ保存の設定で学習利用が変わります。オフでもサービス提供などに必要な保存は残ります。
- 対象のWorkspace:企業向けデータ保護が適用されます。ただし、利用画面ごとの保持設定と社内の入力許可は別です。
- 連携と共有:接続アプリの規約、元データの権限、生成した文書の共有先まで確認します。
対象読者:中小企業の経営者、DX推進担当者
今日やること:会社で使うアカウントとライセンスを特定し、公開資料で確認を始める。
Geminiのセキュリティを確認するとき、最初に見るべきなのは月額料金ではなく、どの契約で使っているかです。同じGeminiの画面でも、個人のGoogleアカウントと会社のGoogle Workspaceでは、データの扱いが異なります。
有料プランだから会社の資料を入力してよい、と決めるのは早計です。学習に使われないことと、保存されないことも同じではありません。公式情報に基づく違いを整理し、担当者が入力前に確認する手順と、社内ルールの例を示します。
情報確認日:2026年9月28日。対象はGeminiアプリとGoogle Workspace内のGeminiです。Gemini APIやGoogle Cloudの製品には、以下の条件をそのまま当てはめないでください。
Geminiのセキュリティは何で決まるか
Geminiの保護条件は、利用アカウントと契約、使う機能によって変わります。製品名だけでは入力可否を決められません。
Geminiアプリは、ブラウザやスマートフォンでGoogleの生成AIと対話するサービスです。一方、GmailやGoogle ドキュメント内で文章作成を支援するGeminiもあります。入口が似ていても、履歴の管理方法まで同一とは限りません。
会社利用では「誰のアカウントで、どの画面に、何を入力するか」を記録します。例えば公開済みの商品説明の要約と、顧客名入りの見積書の分析は、同じ利用許可にはできません。前者を認めても、後者には契約や社内規程の確認が必要です。
個人向けとWorkspaceの違いを比較
個人向けの有料利用と、企業向けデータ保護のあるWorkspaceは別です。料金の有無ではなく適用条件で比較します。
| 確認項目 | 個人向けGemini | 企業向け保護の対象Workspace | 保護を確認できない環境 |
|---|---|---|---|
| 学習への利用 | 保存設定やフィードバックなどで異なる | 許可なくドメイン外の生成AI学習に使われない | 非利用を前提にしない |
| 人間レビュー | 改善や保護目的で行われる場合がある | 対象のチャットやアップロードファイルは人間レビューされない | 適用条件を管理者に確認 |
| 履歴の管理 | 利用者が設定を確認 | 管理者の設定と利用画面による | 保存期間も未確認として扱う |
| 会社情報の入力 | 個人判断で機密情報を入力しない | 社内で認めた情報と用途に限定 | 機密情報の入力を止める |
Googleは仕事用アカウントの公式ヘルプで、ライセンスによるデータの扱いの違いを示しています。契約の候補はGemini法人プランの比較で補足していますが、価格比較の前に保護条件をそろえてください。
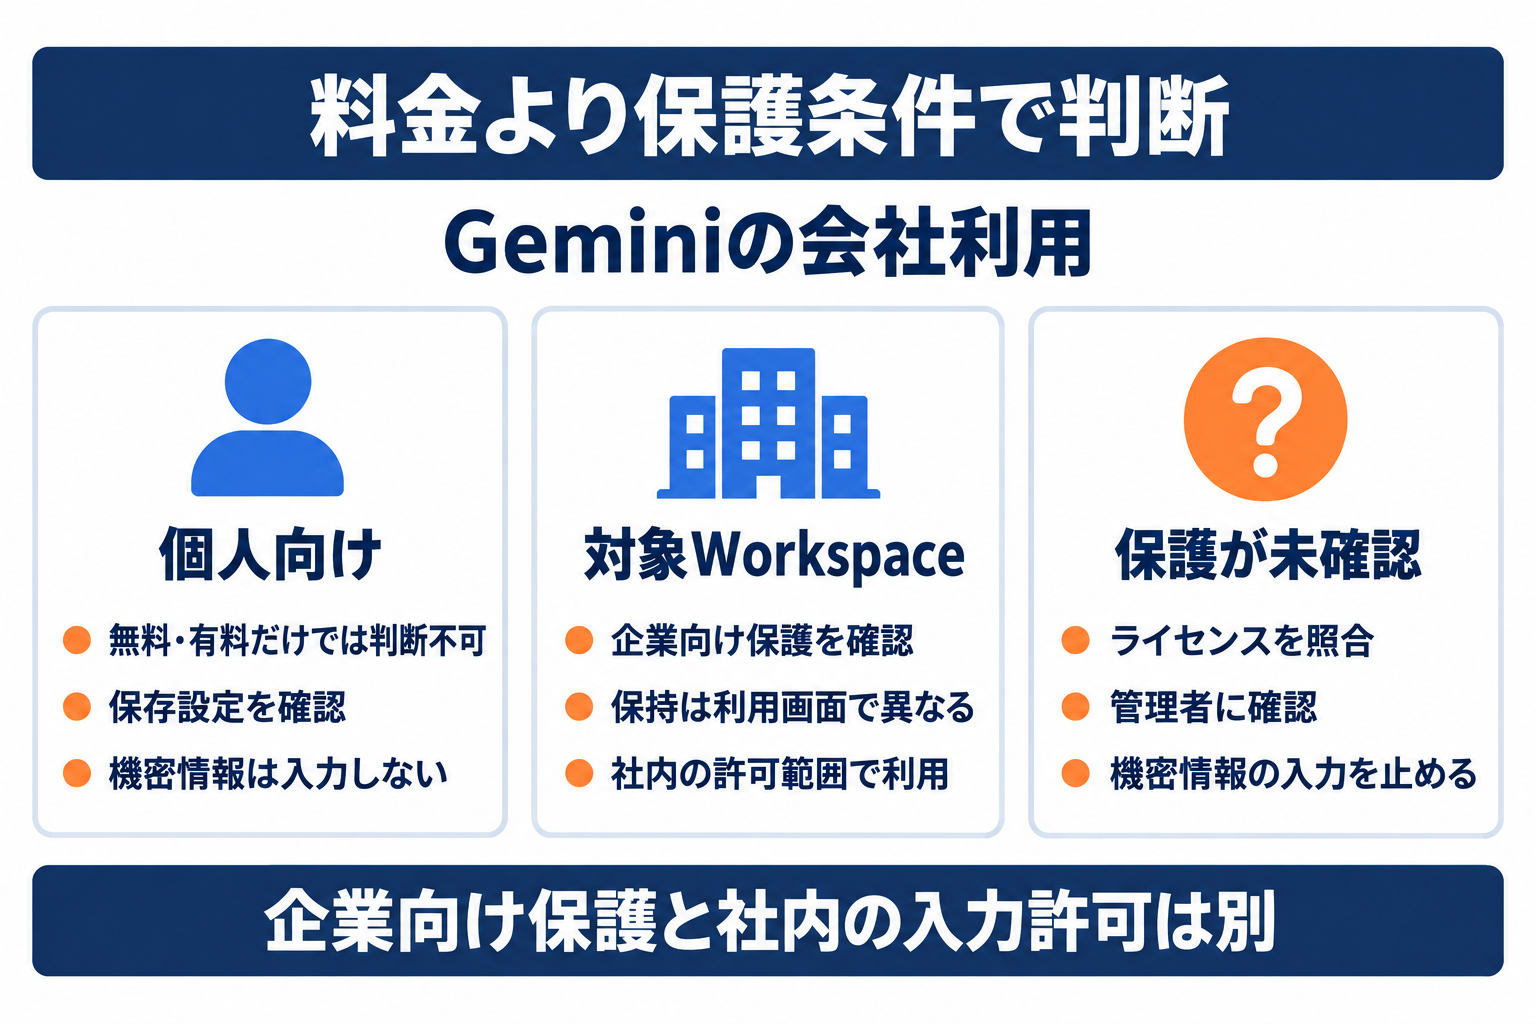 図1: 料金の有無ではなく保護条件と社内の入力許可を確認します。
会社アカウントでも対象ライセンスを確認
会社のメールアドレスでログインできても、企業向け保護が同じとは限りません。管理者が契約の対象範囲を確認します。
公式ヘルプでは、Geminiアプリを「コアサービス」として使えるライセンスと、「追加サービス」として利用するものが分かれています。例えばBusiness Starterはコアサービス側に掲載されています。一方、Workspace IndividualやEssentials Starterなどは追加サービス側です。
追加サービスでは、Google利用規約とGeminiアプリのプライバシーに関するお知らせが適用されます。「Workspaceという名前が付いているから大丈夫」という判断は避けましょう。利用者へ案内するときも、会社で許可したライセンス名まで指定します。
Proなどの表示は、機能やモデルへのアクセス範囲を示すものです。表示だけでデータ保護を判定せず、管理者が実際の契約と公式のエディション別一覧を照合してください。
AI導入に関するお困りごとは、株式会社NexaのAI顧問がサポートします。「何から始めればいいか分からない」という段階からご相談いただけます。
個人向けGeminiの学習利用の条件
個人向けGeminiでは、保存設定によってチャットの利用目的が変わります。有料契約だけを学習除外の根拠にはできません。
「アクティビティの保存」がオンの場合、チャットや共有した内容は、サービスの提供や開発、改善などに使われます。Googleは生成AIモデルのトレーニングも用途に含めています。文章だけでなく、添付するファイルや写真の内容にも注意が必要です。
ただし、データの種類によって条件が異なります。例えば音声やGemini Liveの動画、画面共有は、デフォルトではサービス改善に使われないと説明されています。「入力した全データが一律に学習される」とも断定できません。
根拠はGeminiアプリのプライバシーハブです。会社の運用では、従業員ごとの設定に依存する前に、私用アカウントで扱える情報を公開情報に限定する方法が考えられます。
人間によるレビューの範囲
個人向けGeminiでは、回答の改善や安全保護のために人間が確認する場合があります。学習利用とは目的を分けて理解します。
公式説明では、Googleのサービス提供者を含むレビュアーがチャットの一部を確認します。回答の品質や有害性を評価し、よりよい回答を提案するためです。すべての会話を必ず人が読むという意味ではありません。
レビューに渡す際、Googleアカウントとの関連付けを外す処理があります。しかし、入力本文に取引先名や担当者名を残したままでよい、という許可ではありません。識別情報は本文そのものにも含まれ得るからです。
会社が判断するときは、「学習に使うか」と「人が確認する場合があるか」を別々に質問します。対象Workspaceの保護を説明する際も、サポートや法的対応を含めた「あらゆる人間のアクセスが不可能」という表現には拡張しません。
アクティビティをオフにしても残る処理
保存をオフにすると以降のチャットの学習利用を制限できますが、無保存にはなりません。応答や保護に必要な処理が残ります。
個人向けの公式説明では、保存オフ時のチャットと一時チャットは72時間保持されます。サービス提供、フィードバック処理、安全保護などのためです。安全保護の目的では人間レビューが行われる場合もあります。
一時チャットはAIモデルのトレーニングに使われません。保存オフ後のチャットもモデル改善に使われませんが、利用者がフィードバックを送信した場合は例外です。フィードバックに添付される情報まで含めて確認してください。
「学習させない設定をしたので、顧客名簿も入力できる」とは判断できません。保存設定はリスクを抑える一要素であり、会社の承認や顧客との約束を置き換えるものではありません。
\ AI活用の「次の一手」を一緒に考えませんか /
AI顧問の無料相談はこちら履歴の保存期間と削除の限界
履歴を削除しても、レビュー済みのデータや他サービスの情報まで同時に消えるとは限りません。保存先ごとに確認が必要です。
| 個人向けGeminiの項目 | 公式に示される扱い |
|---|---|
| 通常のアクティビティ | 既定は18か月で自動削除 |
| 自動削除設定 | 3か月、36か月、自動削除なしにも変更可能 |
| 保存オフと一時チャット | 応答や保護などのため72時間保持 |
| レビュー済みのチャット | アカウントから切り離して最長3年保存 |
アクティビティの管理と削除のヘルプでは、「オフにする」と「オフにして削除する」が区別されています。設定変更だけで過去の履歴も消える、とは考えないでください。
また、関連する公開リンクや他のアプリに保存されたデータは別に扱われます。誤入力への対応でも、履歴画面だけを見て「すべて削除済み」と報告せず、共有の有無と保存先を管理者に伝えます。
Workspaceの学習利用とデータ保護
対象Workspaceでは、許可なく組織外の生成AI学習にデータを使わない保護があります。それでも入力範囲は会社が決めます。
Workspaceの生成AIプライバシーハブは、対象サービスのコンテンツを人間レビューしないことや、許可なくドメイン外の学習に使わないことを説明しています。ドメインは、ここでは組織の管理単位を指します。
この保護は、個人向けGeminiの保存設定をオフにすることとは異なります。会社として契約を管理し、利用者とデータの範囲を決める土台です。ただし、顧客との秘密保持契約や個人情報の利用目的に合うかどうかは、別途確認する必要があります。
Google WorkspaceのAIセキュリティ説明も参考になります。製品の保護機能があることと、自社でその機能を利用でき、適切に設定していることを分けて点検してください。
Workspaceの保持期間は利用画面で異なる
GeminiアプリとWorkspace内のGeminiでは、履歴保持の管理が異なります。「法人なら保存しない」という理解は誤りです。
| 利用する場所 | 確認する保持の扱い |
|---|---|
| 仕事用Geminiアプリ | 既定18か月。管理者が3、18、36か月や履歴オフを設定 |
| 履歴オフの仕事用Geminiアプリ | サービス提供などのため最長72時間保持 |
| Workspace内のGemini | プロンプトと回答は管理者の設定により90日から無期限 |
| 文書やメールへ挿入した生成内容 | 保存先のWorkspaceデータとして保持と削除を管理 |
上表は公式プライバシーハブの保持表に基づきます。Workspace内の会話履歴は、操作のない会話をいつ削除するかという設定もあります。詳しくは会話履歴の管理ヘルプを確認してください。
例えば生成した提案文をGoogle ドキュメントへ貼り付けた場合、チャット履歴だけを消しても文書は残ります。保持の確認表には、チャットと成果物の両方を記載しましょう。
入力から保存までのデータ処理の流れ
Geminiの確認範囲は入力欄だけではありません。参照する資料、保存された回答、外部へ共有する成果物も含めます。
社内資料を要約する場面なら、入力した依頼に加え、添付ファイルや連携先の資料が処理対象になります。回答を受け取った後には、会話履歴と、回答を転記した文書が別々に残り得ます。
確認順は「入力する情報」「参照する情報」「生成された内容」「保存先」「共有先」です。例えば社内限定の資料から要約を作り、それを公開リンク付きの文書へ転記すると、学習設定とは別の共有リスクが生まれます。
学習利用を制限していても、誤送信や公開範囲の設定ミスは防げません。成果物を外へ出す前に、機密情報が混ざっていないかと、閲覧できる相手を人が確認します。
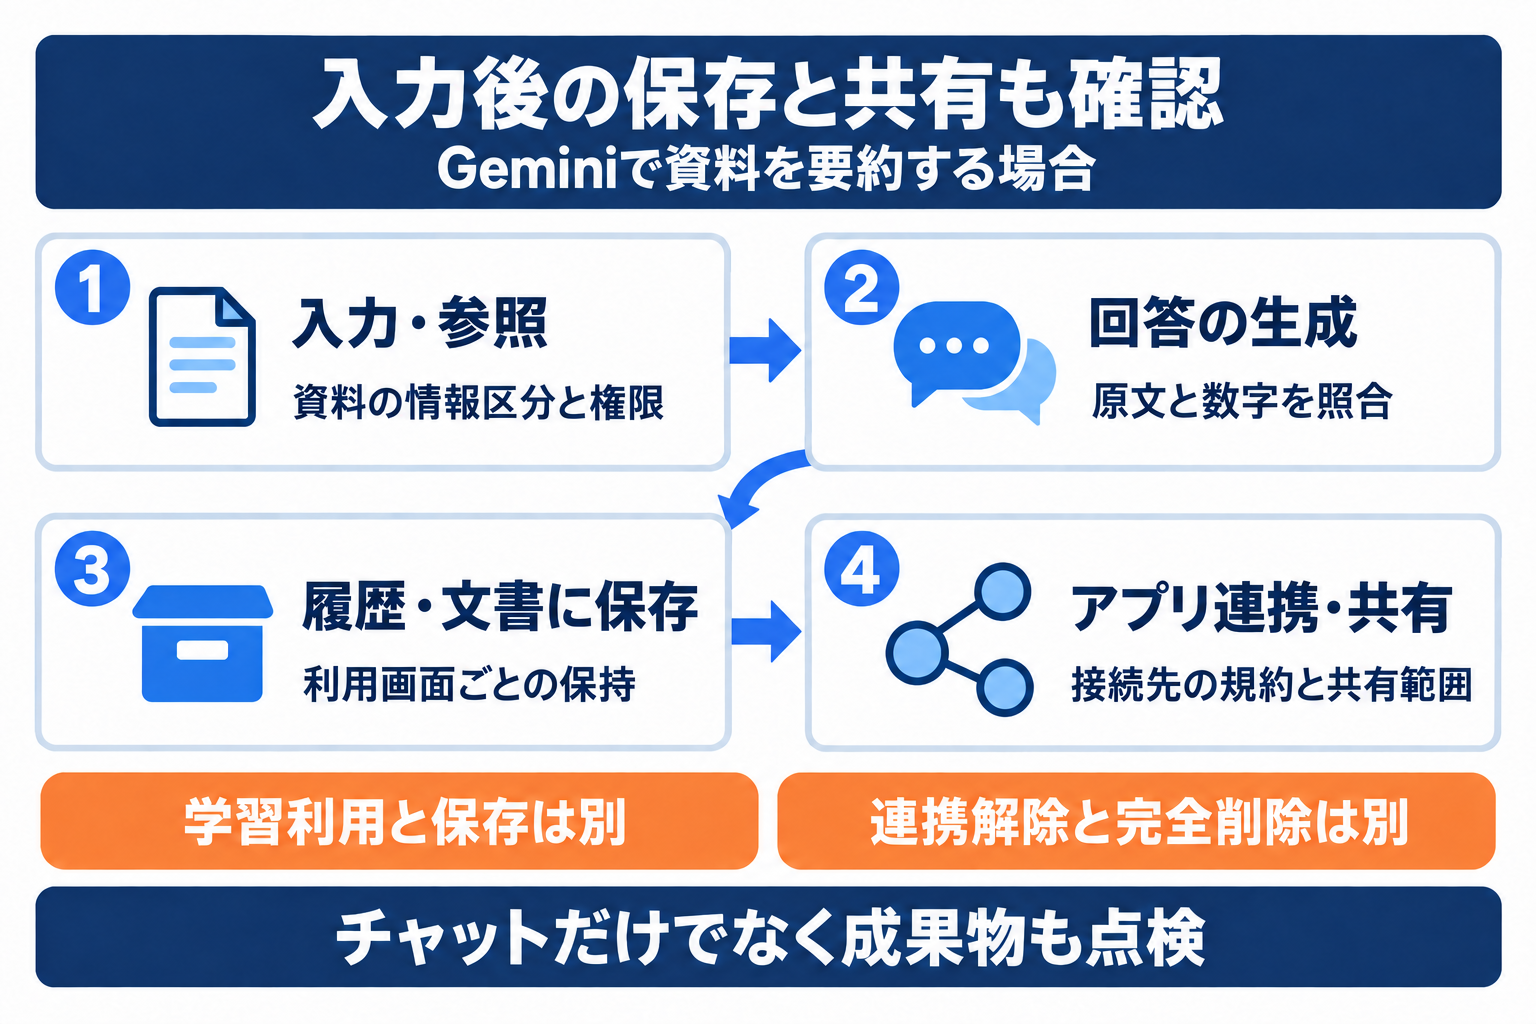 図2: 学習利用と保存は別条件で、成果物や接続先にも確認が必要です。
接続アプリで変わる情報の共有先
接続アプリを使うと、Gemini以外のサービスにも確認範囲が広がります。連携を切る操作と過去データの削除は別です。
個人向けはアプリ連携のヘルプで、設定からの接続と解除を確認できます。画面は利用環境により異なり、パーソナルインテリジェンス内に設定がある場合もあります。一部のアプリは自動的に使用されます。
仕事用はWorkspaceアプリとの連携条件を確認します。対象エディション、管理者による有効化、アクティビティ保存などの条件があります。個人向けの手順を社員にそのまま配布しないでください。
また、連携無効化後も既存チャットを表示、続行できる場合があります。元の依頼に必要な情報へのアクセスが残り得るため、解除を完全削除の証明にしてはいけません。第三者のアプリには別の規約が適用されることも確認します。
DriveやGmailの権限はどう影響するか
Geminiが既存のアクセス権を尊重しても、元の共有権限が広すぎれば問題は残ります。AIの導入前に資料の権限を見直します。
Workspaceの公式説明では、利用者が権限を持つコンテンツに基づいて回答します。AIが使えるからといって、権限のないファイルまで自由に読めるという説明ではありません。
反対に、全社員へ共有したフォルダに給与情報や未公開の計画書を置いていれば、共有設計そのものの確認が必要です。これはGeminiだけの設定で解決する問題ではありません。
試行段階では、対象資料を専用フォルダに集め、閲覧者を限定する方法があります。必要以上の権限を与えず、担当者の異動や退職時には、アカウントと共有設定を一緒に点検します。
外部文書に含まれる不正な指示への対策
外部の文書やメールにある指示を、会社の正式な依頼として扱わせないことが対策です。警告が出た内容を安易に承認しません。
プロンプトインジェクションは、AIが読む文章に不正な指示を混ぜ、想定外の動作へ誘導する攻撃です。例えば、参照資料の中に外部への情報送信を促す文章を置くことが考えられます。資料を読むことと、その指示に従うことは分ける必要があります。
Googleは悪意のあるコンテンツからの保護について、検出した内容の除外や警告を説明しています。ただし、すべての攻撃を確実に防ぐ保証としては扱えません。
外部資料の指示に従って新しいアプリを接続したり、ファイルを公開したりしない運用にします。回答に不自然なリンクや追加の操作依頼が含まれたら、元資料と会社の依頼を照合してください。
Geminiに入力してよい情報の判断表
入力可否は、サービスの保護条件と情報の種類を組み合わせて判断します。以下は社内ルールを作るための運用例です。
| 情報の例 | 社内ルールの例 | 入力前の確認 |
|---|---|---|
| 公開済みの商品説明 | 承認された環境で試行 | 著作権や利用条件を確認 |
| 社名や個人名を除いた社内文書 | 加工後に利用を検討 | 文脈から個人や取引先を特定できないか |
| 顧客名、連絡先、社員情報 | 原則保留し管理者へ確認 | 利用目的、契約、必要性、保護条件 |
| 未公開の設計や経営資料 | 機密区分に従い個別承認 | 外部サービスへの入力が許可されているか |
| パスワード、秘密鍵、認証コード | チャット入力を禁止 | 別の安全な管理手段を使用 |
この表はGoogle公式の分類や法律上の判断ではありません。個人名を消しただけでも、部署、案件名、日付の組み合わせから特定できる場合があります。不要な列や段落を削り、目的に必要な最小限の情報だけを渡します。
入力前に設定を確認する5ステップ
まず契約とアカウントを確認し、保持と連携、情報区分を点検します。不明な条件を残したまま機密資料で試さないでください。
1. 会社で指定されたアカウントを開く
ログイン中のメールアドレスを確認します。私用と仕事用を併用している場合は、ブラウザのプロフィールを分けると切り替えミスを減らせます。表示名だけでなく、アカウント自体を確認してください。
2. 管理者がライセンスと保護条件を照合する
Geminiアプリがコアサービスとして提供される契約かを確認します。契約名、利用できる機能、適用される規約を記録し、保護条件を確認できなければ入力を止めます。従業員の有料プラン加入だけで代用しません。
3. 履歴の保持と接続アプリを確認する
GeminiアプリとWorkspace内の機能を区別し、保存期間と削除権限を確認します。個人向けの保存設定を変更する場合は、アクティビティ画面で「オフ」と「オフにして削除」の違いを読みます。会社管理の設定を勝手に変更しないこともルールに含めます。
4. 入力する資料を情報区分に照らす
文章だけでなく添付ファイル、画像、参照先も確認します。例えば表計算ファイルなら、不要なシートや非表示の列に顧客情報が残っていないかを見ます。許可された用途でも、実際に渡す資料が許可範囲とは限りません。
5. 公開資料で動作と出力先を確かめる
最初は公開済みの商品資料などで要約を試します。意図したファイルを参照したか、回答の数字が正しいか、文書の保存先と共有範囲が適切かを確認します。承認された範囲へ広げるのは、この確認が終わってからです。
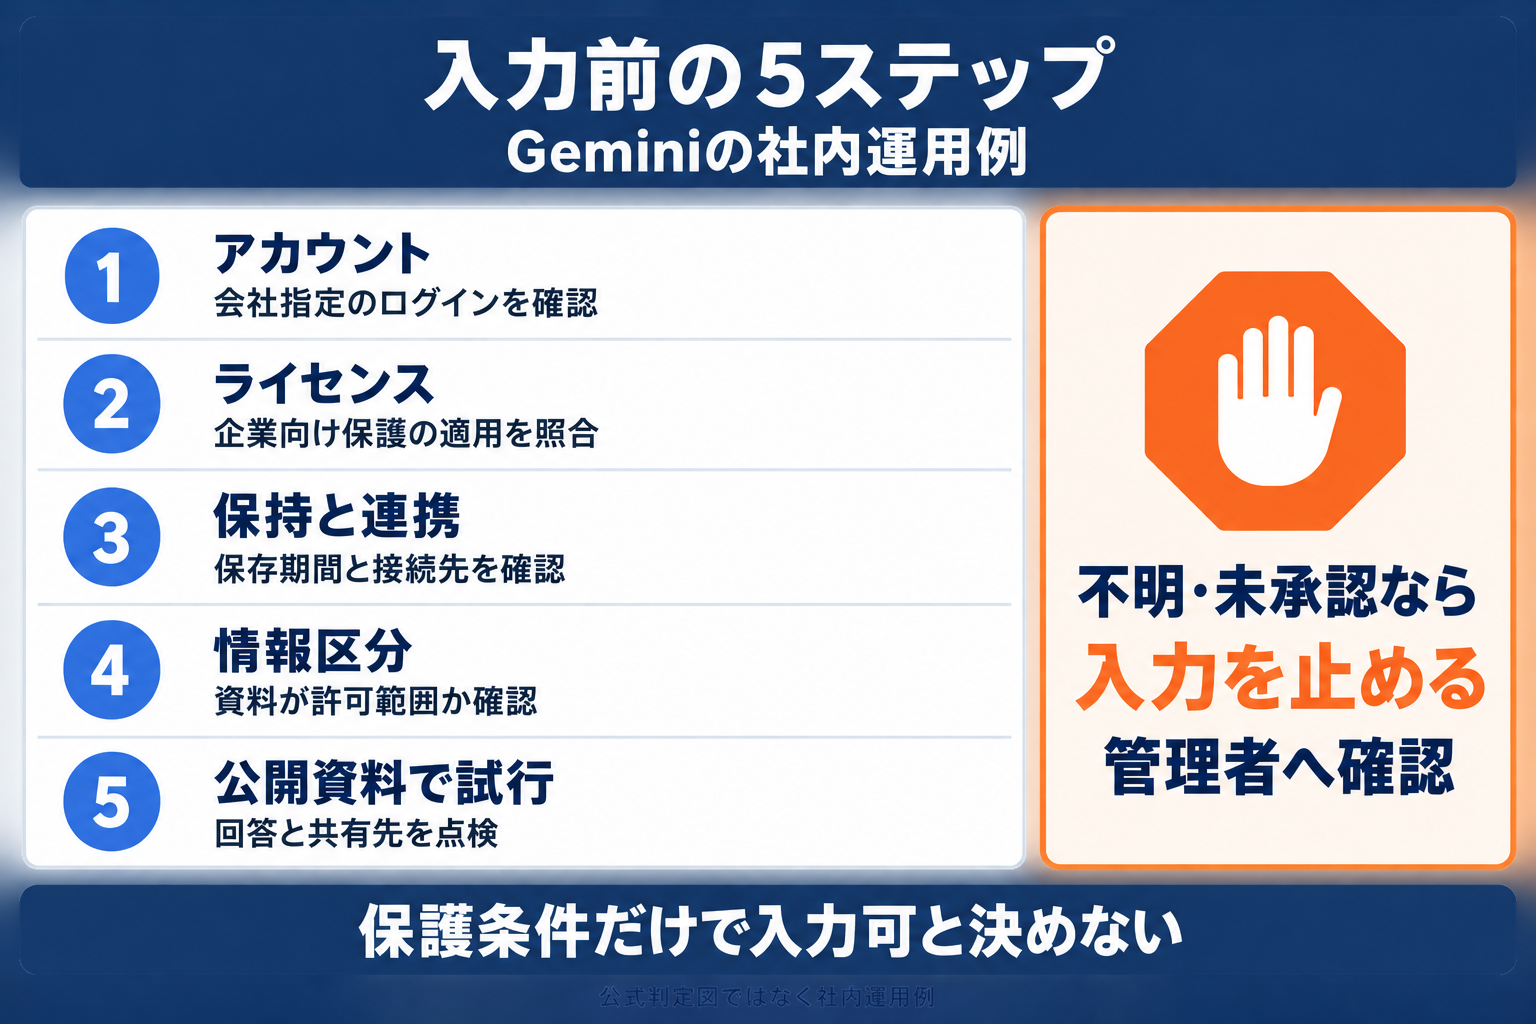 図3: 会社で運用する際の確認例。不明な条件があれば入力を止めます。
中小企業で決める承認と利用ルール
社内ルールには、禁止事項だけでなく利用できる用途と確認担当者も書きます。社員が判断に迷ったときの窓口を決めましょう。
最低限の記録は、利用アカウント、許可する作業、入力できる情報、成果物の確認者、例外の承認者です。例えば「公開済み資料の要約は可、顧客情報を含む資料は情報管理担当へ確認」と書けば、作業の境界が分かります。
利用申請には長い説明書より、実際に使う資料の情報区分と共有先を添える方法が実務的です。管理者は、判断した日付と根拠となる公式ページを残します。後に規約やライセンスが変わったとき、どの判断を見直すべきか分かるからです。
誤って機密情報を入力したときの初動
誤入力に気付いたら追加操作を止め、内容と共有範囲を社内の担当者へ報告します。履歴を削除しただけで解決とは判断しません。
次の順序は社内対応を設計する際の例です。実際には会社の事故対応手順と担当者の指示を優先してください。
- 入力したアカウント、時刻、資料の種類、接続アプリを記録する。
- 情報管理担当者へ報告し、共有リンクや生成した文書の公開範囲を確認する。
- 必要な記録を保全したうえで、管理者の指示に従って履歴削除や共有停止を行う。
- 認証情報を入力した場合は、削除だけでなく失効や再発行を担当者へ依頼する。
- 顧客への通知などが必要かは、契約と社内手順に基づいて判断する。
調査のために、入力した機密情報を別の個人チャットへ転送すると被害範囲が広がります。報告経路も会社の指定にそろえ、「学習対象になり得る」と「実際に外部へ漏洩した」を区別して事実を残します。
導入後に点検する管理項目
導入時の確認結果は固定ではありません。契約変更や連携追加、担当者変更があったときに、許可条件を見直します。
| 見直す契機 | 確認すること |
|---|---|
| ライセンスや契約の変更 | 保護条件と使える機能が変わっていないか |
| 新しいアプリの接続 | 共有するデータと接続先の規約 |
| 社員の異動や退職 | アカウント、Driveなどの閲覧権限 |
| 保存期間の変更 | チャットと生成文書の双方への影響 |
| 業務の拡大 | 新しい資料の機密区分と承認者 |
点検では「設定済み」というチェックだけでなく、設定値と確認日を残します。例えば履歴保持の欄には「Geminiアプリは管理者設定で18か月」のように対象を併記すると、別画面の条件との取り違えを防げます。
Geminiのセキュリティでよくある質問
有料契約、保存オフ、法人アカウントのどれか一つだけでは入力可否は決まりません。適用条件と社内ルールの両方で判断します。
Q. 個人の有料プランなら会社情報を入力できますか?
有料という理由だけでは判断できません。個人向けと、対象Workspaceの企業向けデータ保護は別です。会社が許可した環境と情報区分に従い、機密情報を私用アカウントへ入力しない運用にしてください。
Q. アクティビティ保存をオフにすれば完全に保存されませんか?
完全な無保存にはなりません。個人向けでは、以降のチャットのモデル改善利用を制限できますが、応答や保護などのため72時間保持されます。フィードバック送信時の例外や、安全保護目的のレビューも確認が必要です。
Q. Google Workspaceなら顧客情報を入力しても大丈夫ですか?
対象ライセンスの保護は利用判断の土台ですが、自動的な入力許可ではありません。顧客との契約、情報の利用目的、社内規程を確認し、必要最小限の情報を、承認された用途と環境で扱ってください。
Q. チャット履歴を消せば関連データもすべて消えますか?
すべては消えません。個人向けのレビュー済みチャット、他サービスに渡った情報、生成内容を保存した文書などは別に扱われます。共有リンクや接続先も確認し、削除できた範囲と未確認の範囲を分けて記録します。
まとめ
Geminiを会社で使うには、契約上の保護と実際の利用ルールをそろえます。まず、会社指定のアカウントと対象ライセンスを確認してください。
個人向けの保存オフは無保存の設定ではなく、対象Workspaceも利用画面によって保持期間が異なります。学習利用だけでなく、人間レビュー、履歴保持、接続アプリ、資料の権限、成果物の共有先まで確認すると、判断の抜けを減らせます。
最初に試す資料は、公開済みの商品説明などに絞りましょう。確認した契約と設定を記録し、入力できる情報と承認者を決めてから、社内での利用範囲を広げてください。
AI導入に関するお困りごとをサポートします
株式会社NexaのAI顧問は、ツール選定から業務への適用、社内定着までを月額制でサポートします。特定のツールに限らず、「AIをどう使えばいいか分からない」という段階からご相談いただけます。
AI導入を検討中の方へ