公開日:
公式ドキュメント・公式発表などの一次情報を確認したうえで、株式会社Nexaが執筆・更新しています。AIツールの仕様や料金は変わることがあるため、導入判断の前に各公式サイトの最新情報もご確認ください。運営会社について
Codex Security Cloudは9月29日の発表で、GitHubの継続検査と修正準備をクラウドで進める機能が示されました。
- 提供対象: Pro、Business、Enterprise、Eduの4プランです。
- 使い分け: ローカル版とは別プラグインで、接続したGitHubを検査します。
- 承認: 修正案の適用は自動ではなく、人が確認する運用です。
対象: 社内コードの検査を担当する開発責任者、情報システム部門
今日やること: 試すリポジトリを1つ選び、接続と修正の承認者を決めます。
Codex Security Cloudは、コードの弱点を見つけ、根拠を確認し、修正案を用意する作業を支援します。OpenAIは2026年9月29日のDevDayで、リポジトリ全体の検査や新しい変更の継続確認を紹介しました。
ただし、導入すれば安全性の判断まで任せられるわけではありません。企業では、どのコードを接続し、誰が結果を読み、修正を承認するかを先に決める必要があります。以下では発表内容と、導入前に確認する権限、費用、運用を分けて整理します。
確認日:2026年10月1日にOpenAIの公式発表、設定手順、FAQを確認しました。実際の画面や利用可否は契約と管理者設定でも確認してください。
Codex Security Cloudで何が変わったか
今回の発表で示されたのは、GitHubに保存したコードを継続して検査する使い方です。リポジトリは、ソースコードと変更履歴をまとめて管理する保管場所です。新たな変更を記録する単位をコミットと呼びます。
DevDay公式発表では、リポジトリ全体の随時または定期スキャン、新コミットの継続確認を説明しています。問題の調査、重複の整理、修正の準備をクラウドで進めるため、手元のパソコンを閉じても処理を続けられます。
| 確認項目 | 9月29日の公式発表の内容 | 企業側の確認点 |
|---|---|---|
| 検査対象 | 接続したGitHubリポジトリ | 自社に検査権限がある範囲か |
| 実行方式 | 随時、定期、新コミットの継続確認 | 初回検査と継続監視を分ける |
| 結果 | 調査、重複の整理、修正の準備 | 根拠の確認と修正の承認者 |
| 対象プラン | Pro、Business、Enterprise、Edu | 契約とワークスペースの利用可否 |
| 利用画面 | Webとデスクトップ | プラグインの有効化状況 |
| モデルアクセス | 別途Daybreak申請なしでDaybreak Blueのモデルを利用 | Cloud経由の条件として扱う |
DaybreakはOpenAIのサイバー防御向けの取り組みです。今回の「別途申請不要」は、Codex Security Cloudに含まれるDaybreak Blueのモデルアクセスを指します。すべてのモデルやAPIが無条件で開放される、という意味ではありません。
また、Codex Security Cloud自体が9月に初めて登場したわけではありません。6月22日の公式記事には、3月に研究プレビューを始めたと記載されています。今回はDevDayで示された機能と利用条件を確認し、既存の設定を見直す機会と捉えます。
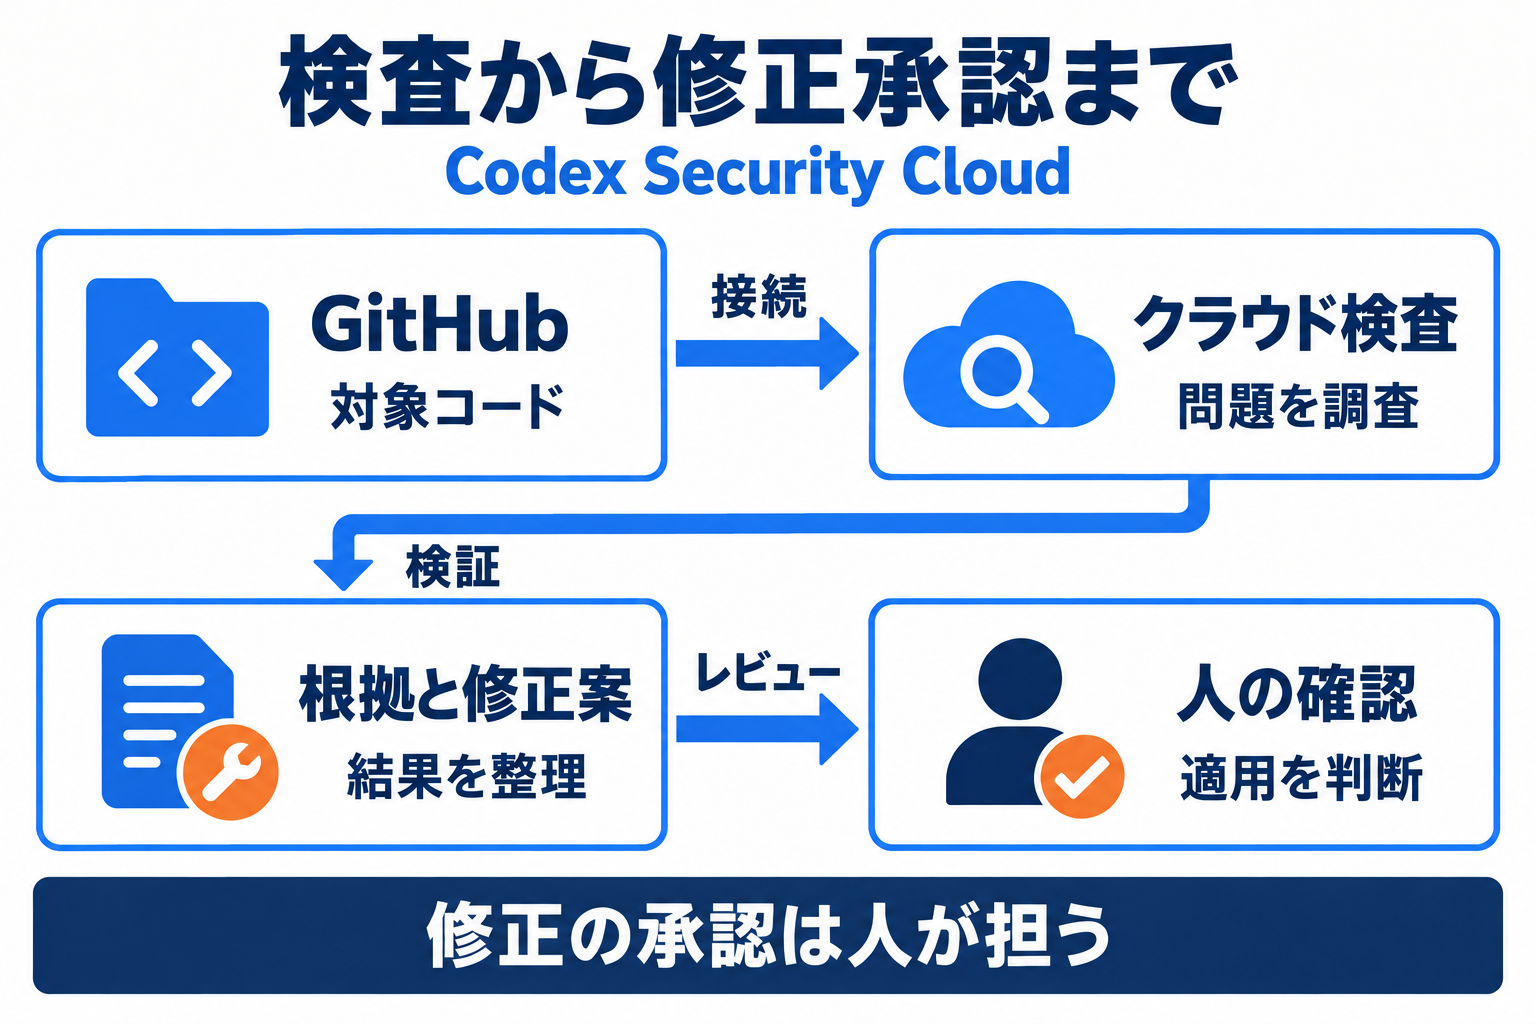 図1: クラウドで検査が進んでも、修正の承認は人が担います。
ローカル版と既存の検査ツールの違い
ローカルのCodex SecurityとCodex Security Cloudは、別のプラグインです。公式設定手順では、Cloudは接続したGitHubを検査し、手元のリポジトリを調べる場合は別のCodex Securityプラグインを使うと説明しています。名前が似ていても、接続先と実行場所を混同しないようにします。
Codex cloudは、OpenAIのコーディングエージェントが専用のクラウド環境で作業する仕組みです。Security Cloudを試す際も、その環境とGitHub接続を確認します。基盤の違いは「Codex cloudの料金、対応プランと使い方」で整理しています。
既存の検査をすべて置き換える製品でもありません。SASTは、コードを実行せずに危険な記述などを調べる静的な検査です。公式FAQは、Codex SecurityをSASTの補完と位置付けています。既存検査を残したまま、AIによる意味の分析や検証が、どの問題の確認に役立つかを比較するのが現実的です。
導入前に決める権限と修正の承認
接続してよいコードを絞る
最初から全社のリポジトリを接続せず、コード所有者が承認した範囲から試すことを推奨します。顧客から預かったコードや共同開発の成果物は、クラウド処理の可否を契約と社内規程で確認します。これは企業側の運用提案であり、OpenAIが一律に要求する手順ではありません。
公式FAQによると、解析と検証は一時的な隔離コンテナで実行され、成果物を取り出した後にコンテナを破棄します。ただし、実行環境の破棄と、レビュー用成果物の保存条件は別です。 検査結果にはコードや弱点の情報が含まれるため、閲覧権限と共有先も決めておきます。
修正案を本番へ入れる人を決める
公式手順では、利用できる場合に「Fix with Codex」で修正案を生成し、内容を確認してから「Create draft pull request」を選びます。プルリクエストは、コードの変更案を他の担当者に確認してもらう仕組みです。生成された案を、そのまま本番へ適用する機能と読み替えるべきではありません。
たとえば社内の業務アプリなら、開発担当者が差分とテスト結果を確認し、セキュリティ担当者が影響範囲を判断する役割分担が考えられます。AIの検証が失敗した指摘は、安全と証明された指摘ではありません。公式FAQでも未検証の状態で残ると説明されています。
費用はプラン対象と利用枠を分けて確認する
対象プランに入っていることだけで、「スキャンは追加費用なし、回数無制限」とは判断できません。今回参照した発表、設定手順、FAQでは、Cloudスキャンの一律の単価や上限は確認できませんでした。そのため、この記事では金額を断定しません。
利用前に、管理画面や契約窓口で、利用枠の消費、追加課金の扱い、管理者側の制限を確認してください。継続監視を有効にする前に、社内で予算の確認担当者と停止判断の基準を決めると、接続後の管理が明確になります。
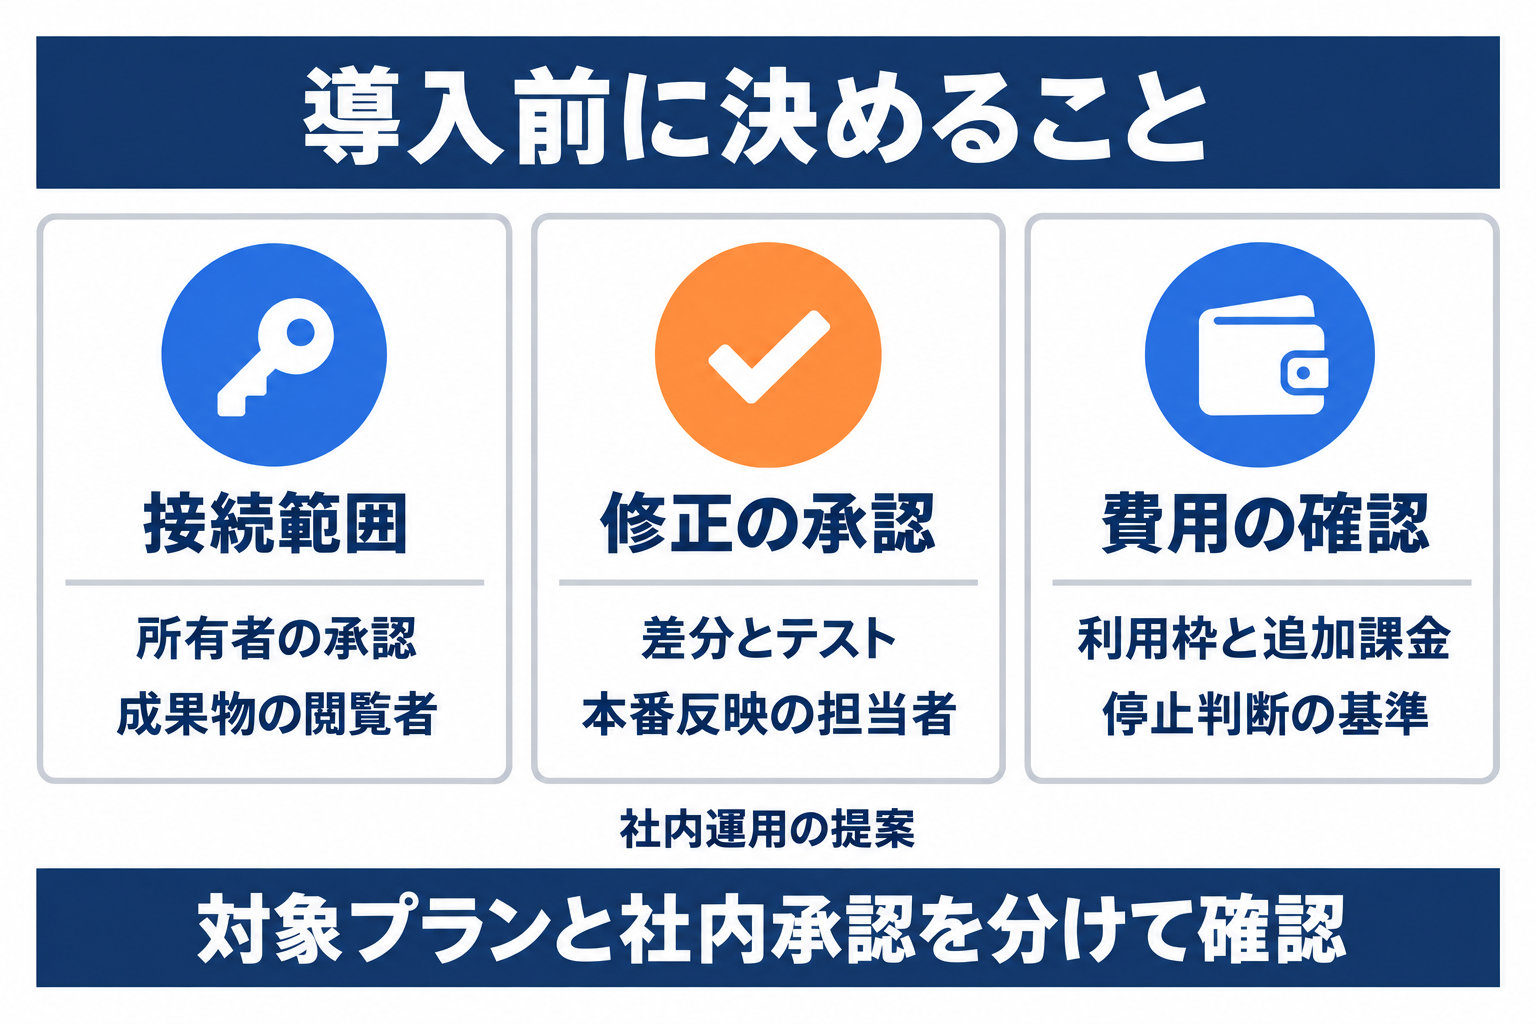 図2: 利用できるプランかどうかと、社内で承認できる使い方かどうかは分けて判断します。
AI導入に関するお困りごとは、株式会社NexaのAI顧問がサポートします。「何から始めればいいか分からない」という段階からご相談いただけます。
まず1リポジトリで試す手順
以下は現行の公式設定手順に沿った流れです。「1リポジトリから始める」は、検証対象を限定するための本記事の提案です。
- ChatGPTのWebまたはデスクトップで「Plugins」を開きます。
- 「Codex Security Cloud」を探してインストールし、有効にします。利用できない場合は管理者に確認します。
- 「New scan」からGitHubを接続し、検査するリポジトリへのアクセスを許可します。
- 対象リポジトリと互換性のある「Cloud environment」を選びます。なければ環境を作成します。
- 「What to scan」で「Repository」を選び、「Start scan」で開始します。
- 「Findings」で指摘、検証の根拠、修正案を確認します。修正案があれば人がレビューします。
初回は、見つかった件数だけで評価しないようにします。実際に対応が必要だった指摘、再現できなかった指摘、修正案を採用できなかった理由を記録すると、次の検査範囲を決めやすくなります。
継続確認へ進む場合は「What to scan」で「Commit changes」を選びます。「Repositories」の「Monitoring settings」では、環境、確認する履歴の日数、監視の有効化や停止を設定できます。「Project context」では生成された脅威モデルも確認します。
脅威モデルは、外部入力、認証の前提、信頼できる範囲などを整理した検査用の説明です。自社の業務上の重要性とずれていれば修正します。たとえば「外部利用者が触れる画面」と「管理者しか触れない処理」を明示すれば、人もAIも同じ前提で結果を確認しやすくなります。
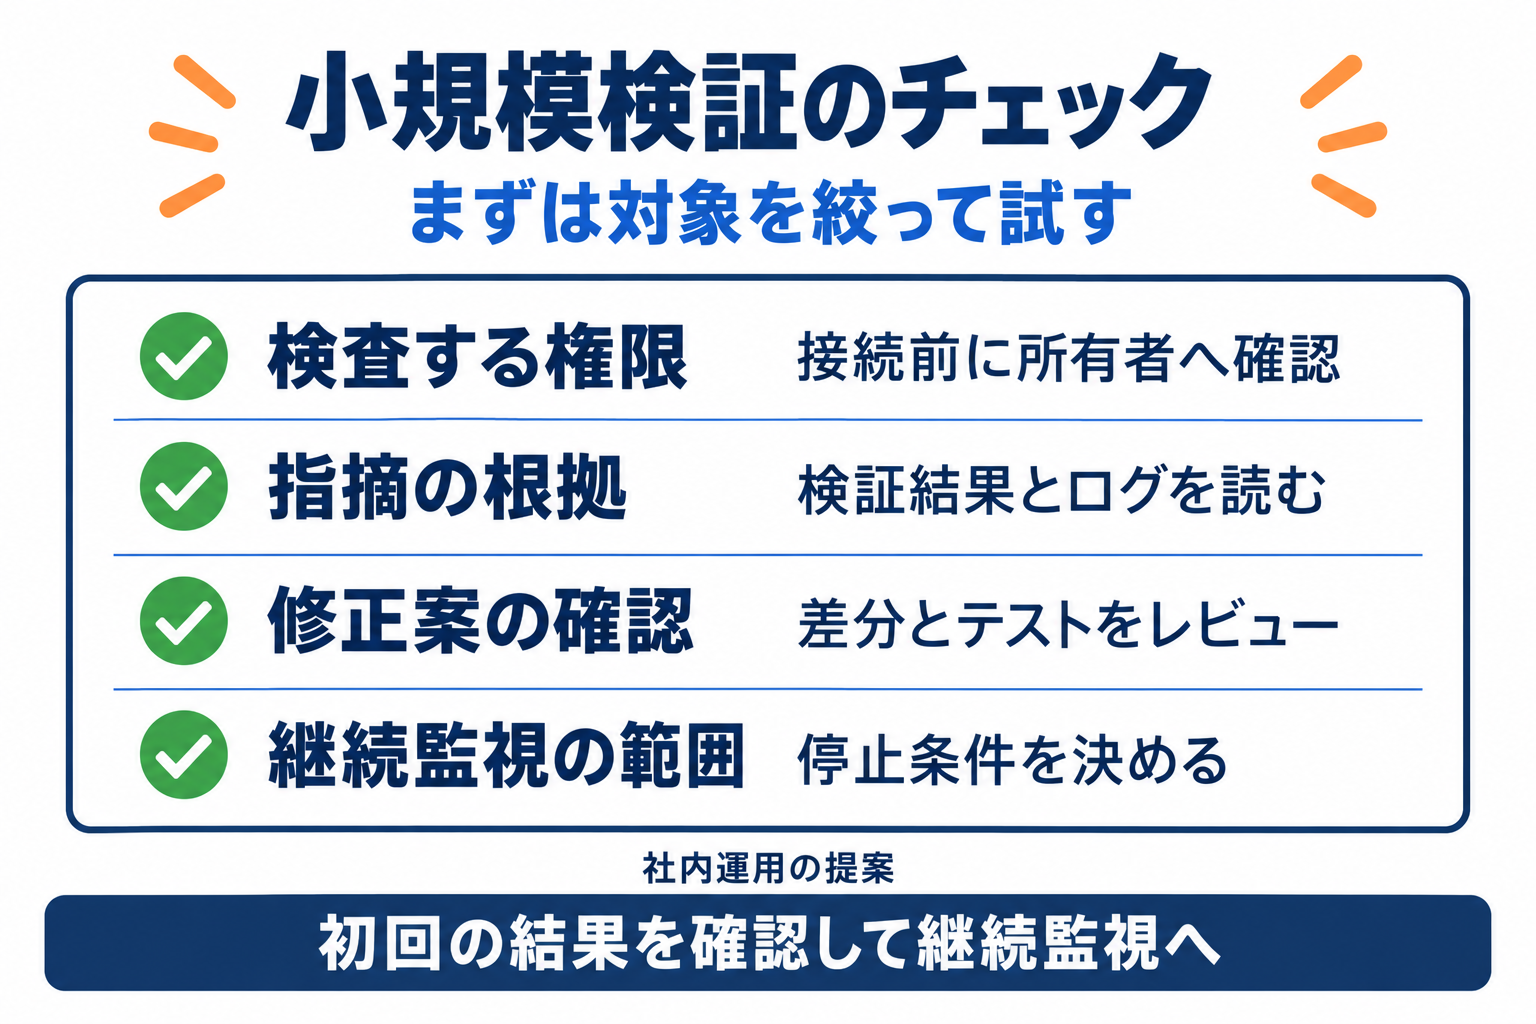 図3: 初回検査の結果を確認してから、継続監視の範囲と停止条件を決めます。
Codex Security Cloudのよくある質問
Q. どのプランで使えますか。料金はいくらですか?
9月29日の公式発表ではPro、Business、Enterprise、Eduが対象です。Cloudスキャンの一律の単価や上限は、今回参照した公式ページでは確認できませんでした。プランの対象かどうかに加え、利用枠と追加課金の扱いを管理画面や契約窓口で確認してください。
Q. 見つかった脆弱性は自動で修正されますか?
自動適用ではありません。修正案を生成できる指摘について、人が内容を確認してからドラフトのプルリクエストを作る手順です。本番反映の承認やテストは、社内の変更管理に従って実施します。
Q. SASTや人によるセキュリティレビューは不要になりますか?
不要にはなりません。公式FAQは既存のSASTを補完し、人による検証や脅威評価を置き換えないと説明しています。検査結果がゼロでも安全性の保証にはせず、既存の確認手順と併用します。
まとめ
Codex Security Cloudでは、接続したGitHubをクラウドで検査し、根拠や修正案を確認できます。9月29日の発表で示されたDaybreak Blueへのアクセスも、Cloud経由の条件として理解します。
導入時には、対象プランだけでなく接続範囲、成果物の閲覧者、修正の承認者、費用の確認先を決めてください。まずは検査権限を確認したリポジトリで結果を読み、人が判断できる運用を整えてから継続監視へ進めます。
AI導入に関するお困りごとをサポートします
株式会社NexaのAI顧問は、ツール選定から業務への適用、社内定着までを月額制でサポートします。特定のツールに限らず、「AIをどう使えばいいか分からない」という段階からご相談いただけます。
この記事で参照した外部情報
- DevDay公式発表openai.com
- 6月22日の公式記事openai.com
- 公式設定手順developers.openai.com
- 公式FAQdevelopers.openai.com
本文中でリンクしている外部ページの一覧です(自動生成)。最終確認日は本記事の最終更新日 2026-10-01 で、リンク先の内容はその後変わることがあります。
AI導入を検討中の方へ