公開日:
公式ドキュメント・公式発表などの一次情報を確認したうえで、株式会社Nexaが執筆・更新しています。AIツールの仕様や料金は変わることがあるため、導入判断の前に各公式サイトの最新情報もご確認ください。運営会社について
Slackの情報漏洩対策は、閲覧範囲、社外共有、ファイル、アプリ、認証、退職対応、保持の7項目を点検し、管理者と見直し期限を決めて進めます。
- 閲覧範囲: 公開チャンネルはネット一般公開とは異なり、ワークスペース内の閲覧範囲を確認します。
- 外部接続: ゲスト、Slack Connect、連携アプリを分け、相手と共有目的を確認します。
- 事故対応: 漏洩が疑われたら、被害拡大の停止と必要な記録の保全を並行して進めます。
対象読者:Slackの管理者、情報システム担当者。
今日やること: 社外の参加者と連携アプリを一覧にし、管理者を確認する
Slackの情報漏洩を防ぐには、「安全なサービスだから大丈夫」で済ませず、自社の共有範囲を確認する必要があります。公開チャンネルはネット上への一般公開ではありません。しかし、業務上は見せる必要のないメンバーに、顧客情報や未公開の資料が見えることはあり得ます。
点検するのは、設定だけでなく参加者と連携先です。公式仕様と、企業が決める運用ルールを分けて整理します。
2026年10月11日にSlack公式ページで確認した情報に基づきます。料金額は扱わず、プランや権限で異なる機能は利用条件を確認する前提で説明します。
Slackの情報漏洩は7つの点検項目で整理する
Slackの情報漏洩対策は、情報の共有先とアクセス手段を7項目に分け、管理者を決めて点検します。
以下は本記事の点検分類です。Slackが公表した事故統計や、発生頻度の順位ではありません。まず自社で管理者が決まっていない項目を探します。
| 点検項目 | 起こり得る問題の例 | 最初に確認するもの |
|---|---|---|
| 閲覧範囲 | 機密資料を広いチャンネルに投稿 | 公開区分と参加者 |
| 社外共有 | 不要な外部メンバーが残っている | ゲストとSlack Connectの相手 |
| ファイル | 投稿先と原本の権限が食い違う | ファイルの保存先と共有設定 |
| アプリ | 業務に不要な情報まで読み取れる | 権限と連携先のデータ利用 |
| 認証 | アカウントを第三者に使われる | 認証方式と不審なアクセス |
| 退職対応 | 契約終了後もアクセスできる | アカウント解除と引継ぎ |
| 保持 | 不要な機密情報が残り続ける | 保存期間と削除時の影響 |
Slack公式のセキュリティ対策も、認証、アプリ、招待、退職者の管理を挙げています。情報システム担当者だけで把握できない取引先の契約終了日は、業務部門から共有する運用にします。
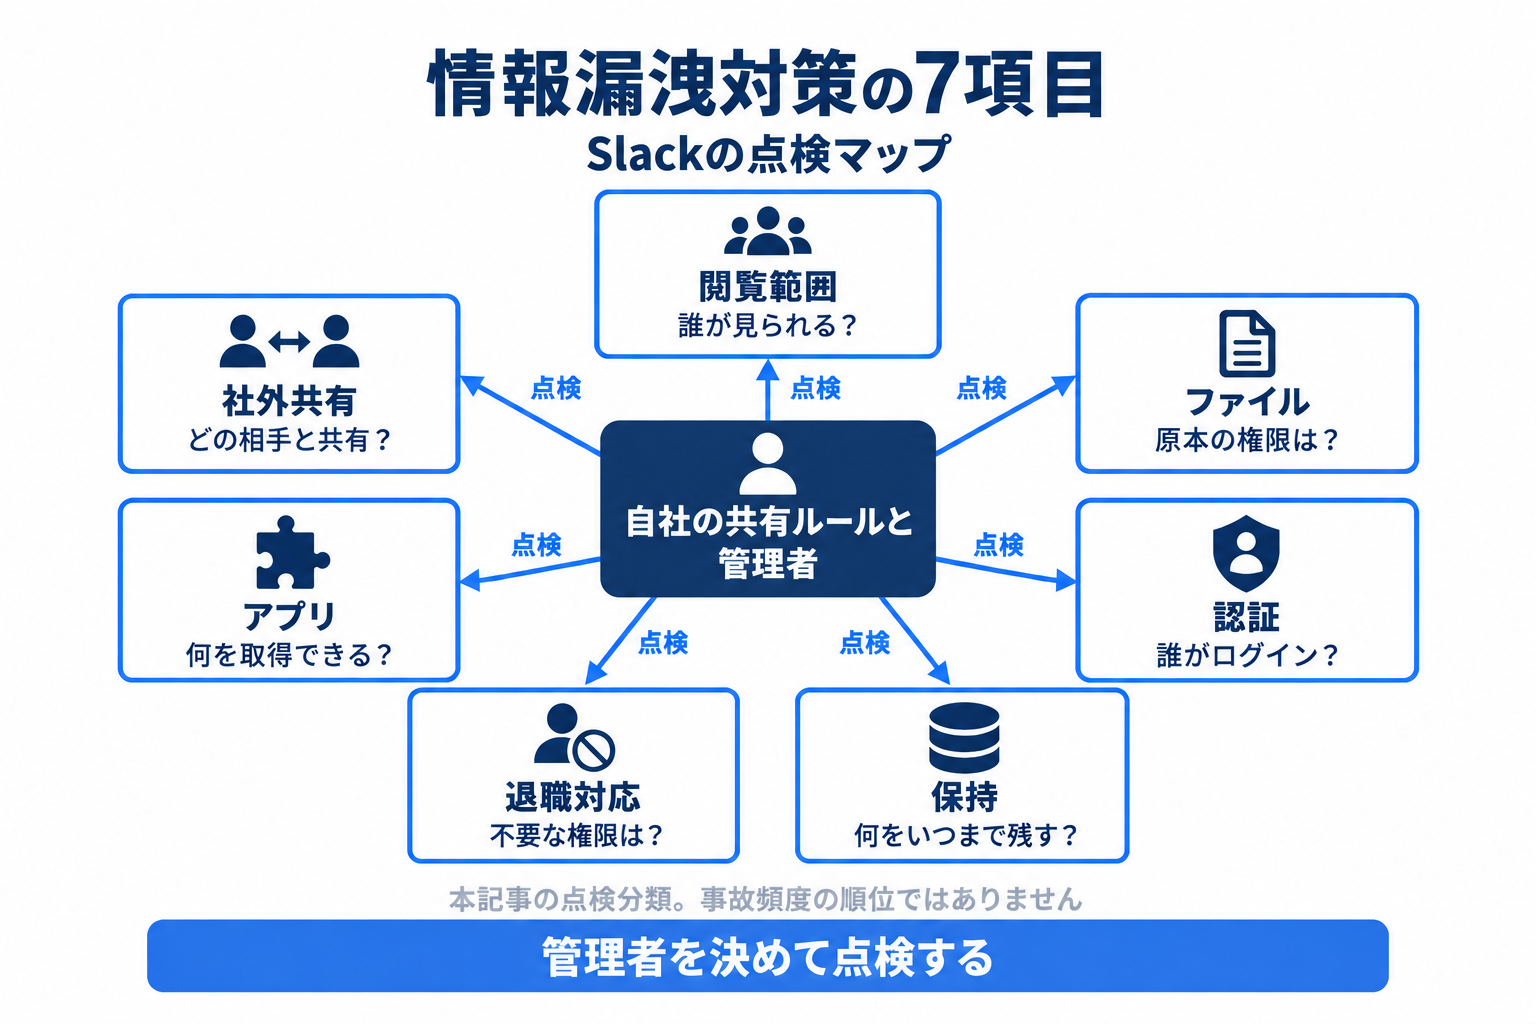 図1: 自社で管理者が決まっていない点検項目から確認します。
公開チャンネルはインターネットに公開されるのか
公開チャンネルはネット一般公開ではなく、原則としてワークスペースの通常メンバーが検索し閲覧する場所です。
Slackでは、話題別の会話場所を「チャンネル」と呼びます。公式のチャンネル説明では、パブリックチャンネルのメッセージとファイルが、ほかのメンバーの検索結果に表示されるとしています。ゲストはこの通常メンバーの説明から除かれます。
したがって、「参加していないから読めない」は公開チャンネルには当てはまりません。外部の業務委託先を通常メンバーとして招待している場合も、その立場だけで閲覧が制限されるとは考えないでください。社外秘の投稿先を確認するときは、雇用形態ではなくSlack上の権限を見ます。
プライベートチャンネルなら機密情報を置けるのか
プライベートチャンネルでも、参加者が業務上必要な人だけかを確認し、機密情報の持ち出しルールを決めます。
Slackの公式説明では、プライベートチャンネルのメッセージとファイルは、参加しているメンバーの検索結果にのみ表示されます。これは通常の検索範囲の説明であり、参加者による転記や画面撮影を防ぐ保証ではありません。
例えば、人事評価の相談を限られた担当者で行うなら、異動した人が参加者に残っていないか確認します。過去に必要だった権限が、現在も必要とは限りません。機密度の高い原本は指定の保管先で管理し、Slackにどこまで内容を載せるかを決めておくと、点検対象を絞れます。
ゲストの参加範囲と利用期限をどう決めるか
ゲストには必要なチャンネルだけを指定し、契約終了日に合わせてアクセス期限と社内の管理責任者を決めます。
ゲストは、自社ワークスペースへのアクセスを限定するメンバー種別です。公式のゲスト説明では、有料プランで利用できます。シングルチャンネルゲストは1チャンネル、マルチチャンネルゲストは指定されたチャンネルにアクセスします。
オーナーと管理者はゲストのアクセス期間を設定できます。招待申請に「参加先」「業務目的」「終了日」「社内責任者」を記入させる運用が考えられます。ただし、チャンネルやメンバー種別を変更しても既存のDMは終了しない、と公式に記載されています。業務終了時は参加先を減らすだけでなく、アカウント解除の要否も判断します。
AI導入に関するお困りごとは、株式会社NexaのAI顧問がサポートします。「何から始めればいいか分からない」という段階からご相談いただけます。
Slack Connectで社外と共有するときの注意点
Slack Connectでは社外との共有を前提に、参加組織、承認者、投稿可能な情報と終了時の扱いを決めます。
Slack Connectは、別の組織がそれぞれのSlack環境から共同作業する仕組みです。自社のワークスペースに招くゲストとは異なります。公式の承認設定ガイドを確認し、自社のプランと管理権限で設定できる承認フローを整えます。
共有先が見慣れた取引先でも、投稿する資料の対象案件が違えば誤共有になります。例えば、外部との連絡場所に別案件の見積書を貼らないよう、名称と説明に用途を記載します。データ管理の公式説明では、メッセージの編集と削除は送信元組織のメンバーに限られます。自社だけで相手側の情報も自由に消せる、とは考えないことが必要です。
ファイルの共有リンクはどこまで確認するか
ファイルは投稿したチャンネルだけでなく、保存先のアクセス権とリンクを受け取った人の閲覧条件まで確認します。
ファイルをSlackに直接アップロードする場合と、外部の保管先のリンクを送る場合を分けます。後者では、Slack上の投稿を削除しても原本の権限変更にはなりません。Slackの保存設定ガイドも、サードパーティー製アプリで共有したファイルの原本には、Slack側の削除が影響しないと説明しています。
社内の運用例として、機密資料は指定した受信者だけが閲覧できる保管先を使います。投稿前にはファイル名、内容、閲覧対象を確認してください。誤ったリンクを送った場合は、投稿の処理と原本側の共有停止を別々の作業として管理します。
\ AI活用の「次の一手」を一緒に考えませんか /
AI顧問の無料相談はこちら連携アプリは閲覧権限と送信先を審査する
連携アプリは便利さだけで承認せず、読める情報、実行できる操作、保存先と管理者を用途ごとに確認します。
Slackに接続するアプリには、外部サービスが提供するものもあります。公式の権限説明にある権限スコープは、アプリがアクセスできる情報や実行できる操作の範囲です。投稿機能が目的なのに、会話を広く読む必要があるのかを審査します。
| 審査項目 | 社内申請に記載する内容 |
|---|---|
| 用途 | どの業務のために導入するか |
| 権限 | 読み取り対象と書き込み操作 |
| データ | 外部保存先、利用目的、削除方法 |
| 管理者 | 担当者と不在時の引継ぎ先 |
| 終了条件 | 不要になったときの解除方法 |
Slack公式のアプリ審査ガイドは、承認設定とポリシーの整備を勧めています。Slack Marketplaceに掲載されていること自体は、自社の機密情報を預けてよいという保証ではありません。新規導入だけでなく、用途や権限が変わったときも再確認します。
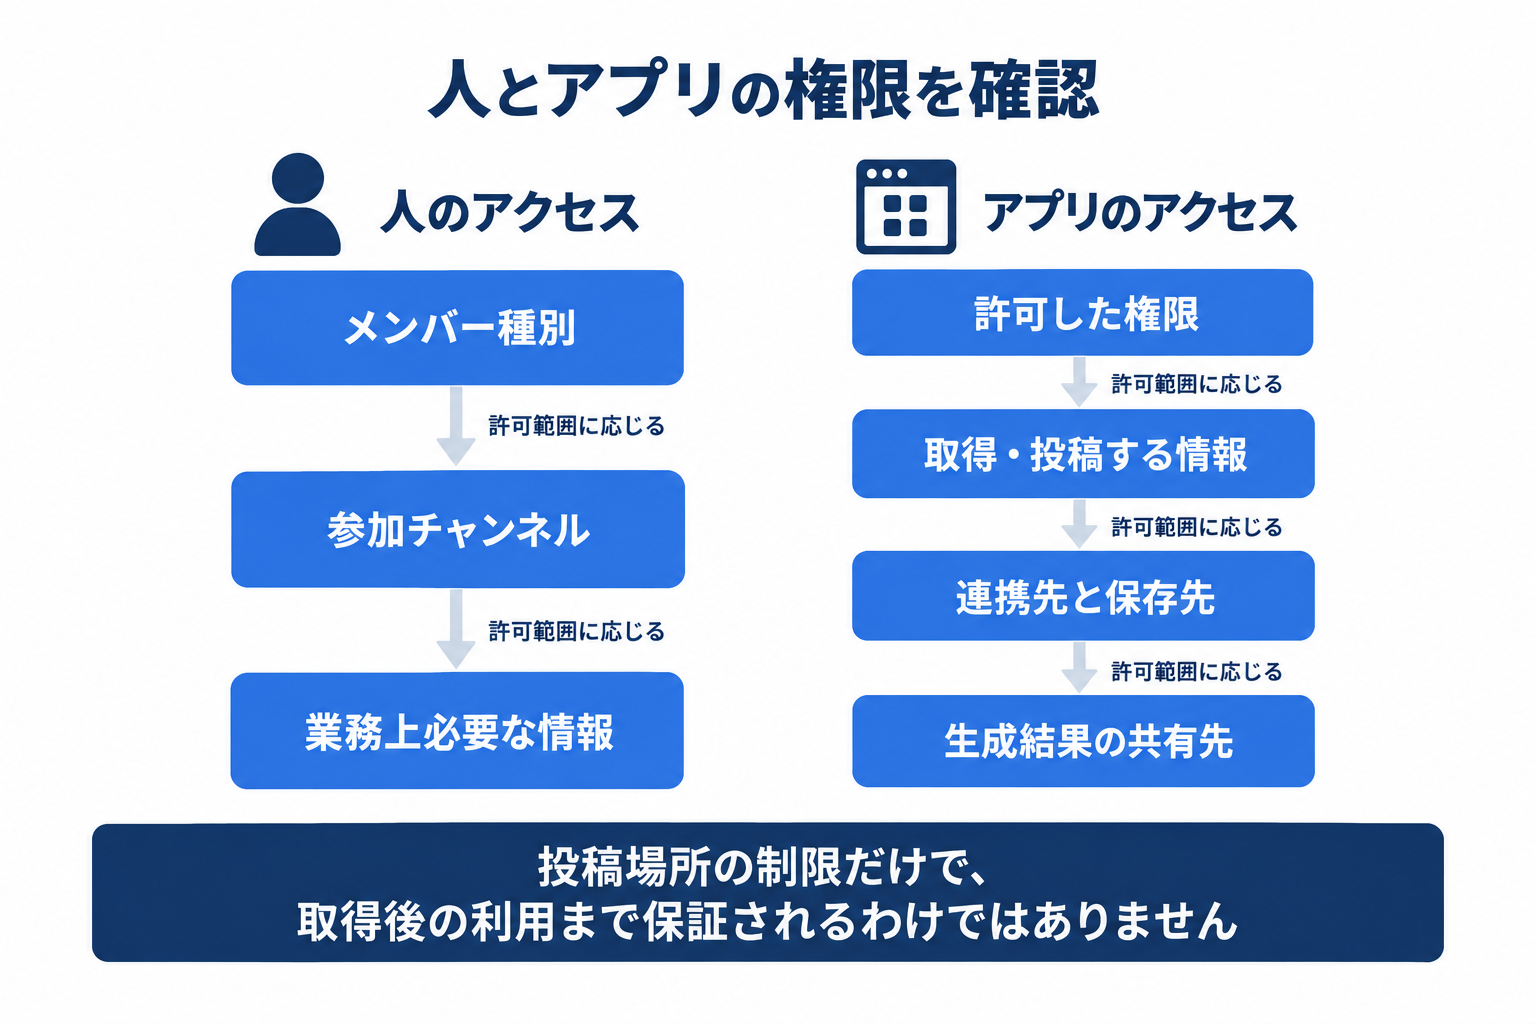 図2: 投稿場所だけでなく、アプリが取得した情報の保存先と共有先も点検します。
AIや自動化による二次利用をどう防ぐか
AIや自動化の連携では、Slackの閲覧権限に加えて、取得後の送信先と生成結果の共有範囲も点検します。
例えば、会話を読み取って要約を別の場所へ送る仕組みでは、元の会話にアクセスできるかだけでは判断できません。出力先の参加者が広ければ、生成した要約を通じて内容が伝わる可能性があります。これは運用上の想定例であり、実際の事故事例ではありません。
Slackのアプリ権限ガイドは、エージェントにもアプリに許可されたスコープが適用されると説明しています。第三者アプリとSlackの純正AI機能を同じ扱いにせず、連携先の契約やデータ利用方針を確認します。試す段階では、機密情報を含まない資料と限定した出力先で動作を確かめます。
アカウントの不正利用をどう抑えるか
不正なサインインへの対策として認証を強化し、利用端末とアクセス状況を確認する担当者を決めます。
2要素認証は、パスワードに加えて確認コードなどで本人を確かめる方式です。Slackの設定ガイドを参照し、会社のサインイン方式に合う設定を確認します。社内の認証サービスからログインする場合は、そちらの認証条件も点検対象です。
認証を強化しても、本人が誤ったチャンネルに投稿する問題までは防げません。端末紛失や不審なログインの連絡先と、誤投稿の連絡先を社内に明示します。バックアップ用の認証情報をチャンネルへ貼ることも避け、会社が指定した安全な保管方法を使います。
退職者と契約終了者のアクセスを止める
退職や契約終了では、アカウントの解除を実行し、連携アプリの管理者と外部サービスの権限も見直します。
公式のアカウント解除ガイドによると、解除されたユーザーはサインアウトされ、その後サインインできなくなります。一方、過去のメッセージやファイルは削除されません。Enterpriseでは、ワークスペースから外す操作と、組織全体のアカウント解除を区別する必要があります。
退職予定の連絡を受けたら、業務上必要な最終利用時点と作業者を決めます。本人が管理していたアプリや自動化がある場合は、停止による業務影響と管理の引継ぎを確認してください。人事上の退職処理だけで、すべてのサービスから権限がなくなったとは判断しません。
データの保持期間は短くすればよいのか
保持期間は漏洩リスクだけで短縮せず、業務記録と事故調査に必要な情報を確認してから設定します。
Slackの保持設定は、メッセージやファイルなどを自動削除するまでの期間を管理するものです。公式ガイドでは、選べる設定がプランや対象データによって異なり、保持設定に従って削除したデータは復元できないと説明しています。
例えば、日常の連絡と契約判断の記録を同じ期間で扱ってよいかは、社内で検討が必要です。保存対象、正式な記録の保管先、例外の承認者を決めます。漏洩が疑われる状況で調査対象を一括削除すると、経緯を確かめにくくなります。事故対応責任者と保全方針を確認してから変更してください。
アクセスログから分かることと限界
アクセスログは不審な接続を調べる手がかりですが、すべての情報の閲覧や持ち出しを証明するものではありません。
Slack公式のアクセスログ説明で確認できるのは、新たにログインした日時、IPアドレス、端末の一覧です。本人分の確認と、管理者が全メンバーの記録を確認する機能は、利用条件を分けて考えます。
事故調査では「アクセスできた人」「実際に見たと確認できた人」「外部保存が確認できた人」を区別してください。ログに不審な接続が見当たらないだけで、誤投稿が誰にも見られていないとは断定できません。取得した記録には調査担当者を限定し、調査のために機密情報のコピーを広めないようにします。
DLPで検出できる情報と対象外を確認する
DLPは機密情報の検出を補助しますが、対象外のデータや誤検出があるため、権限管理と併用します。
DLPは、機密情報の持ち出しや不適切な共有を検知するための仕組みです。SlackのDLP公式ガイドでは、ルールに基づくスキャンと、検出時の警告などが説明されています。利用には対応プランと管理権限の確認が必要です。
同ガイドは、画像、動画、音声、外部に保存されたファイルなどを対象外として挙げています。文字列を検出できても、画像に写った機密情報まで同じように検出できるとは限りません。導入する場合は、架空のサンプルで検知と通知先を確認し、誤検出を誰が判断するかも決めます。
社内ルールは投稿可否と例外申請をセットにする
社内ルールには禁止情報だけでなく、共有可能な場所、例外の承認者、誤投稿時の連絡方法も記載します。
一律に「機密情報を投稿しない」と伝えても、担当者ごとに判断が分かれます。次の表は、自社の業務に合わせて調整する分類例です。実際の投稿可否は、社内の情報管理方針に従って決めてください。
| 情報の例 | 運用ルールの例 |
|---|---|
| 公開済みのお知らせ | 社内共有用チャンネルへ投稿 |
| 社内向けの業務資料 | 閲覧対象を確認して共有 |
| 顧客名簿、人事評価 | 指定保管先で管理し、共有には承認を得る |
| パスワード、認証情報 | チャット本文には投稿しない |
共有が必要な人を締め出すだけでは、別の未承認サービスへ情報が移るおそれがあります。使える保管先と申請先を同時に案内し、判断に迷った人が投稿前に相談できる形にします。
あわせて読みたい
- 生成AIの情報漏洩対策|企業が防ぐ8経路と初動:Slackの情報をAIへ渡す際の管理範囲を整理できます。
- 生成AIガイドラインの作り方|企業向けひな形と禁止事項:投稿ルールとAI利用ルールを整合させる際の補足です。
月次点検は担当者と完了条件まで記録する
定期点検は確認済みの印だけで終わらせず、不要な権限の処理結果と次回の確認日まで残します。
月次点検は運用例であり、Slackの一律の義務ではありません。外部メンバーの入れ替わりが多い部門は、案件終了や担当変更の時点でも確認します。確認表には対象、用途、管理者、終了予定、処理結果を並べます。
例えば「利用者に確認中」のアプリは、承認済みと同じ扱いにしません。「継続を承認」「必要な範囲へ縮小」「停止」「期限付きで調査」のように状態を分けます。停止した場合も、管理画面で対象が解除されたことを確認して初めて完了にします。
情報漏洩が疑われるときの初動4段階
漏洩が疑われたら、連絡、拡大停止、記録保全、影響調査を進め、投稿の削除だけで対応を終えないようにします。
以下は社内手順を作るための整理例です。記録を取るために被害拡大を放置せず、停止と保全は可能な範囲で並行します。被害が続いている場合は、社内の事故対応責任者が停止措置の優先順位を判断します。
- 担当者へ連絡する:発見時刻、対象チャンネル、投稿者、情報の種類を伝えます。広いチャンネルへの転載は避けます。
- 拡大を止める:誤共有なら投稿と原本の権限を確認します。不正アクセスやアプリが疑われるなら、その接続を止める措置を検討します。
- 必要な記録を保全する:投稿の所在、時刻、参加者、実行した操作を、アクセス制限した調査用の場所へ記録します。
- 影響を調査する:共有対象、閲覧が確認できた範囲、外部転送の有無を調べ、次の対応と担当者を決めます。
認証用の秘密情報が含まれていた場合は、その発行元で失効や再発行を行う必要性も確認します。Slackの投稿を消しても、秘密情報自体の有効性は別の問題です。不審な動作の相談先として、Slack公式のセキュリティ案内も参照してください。
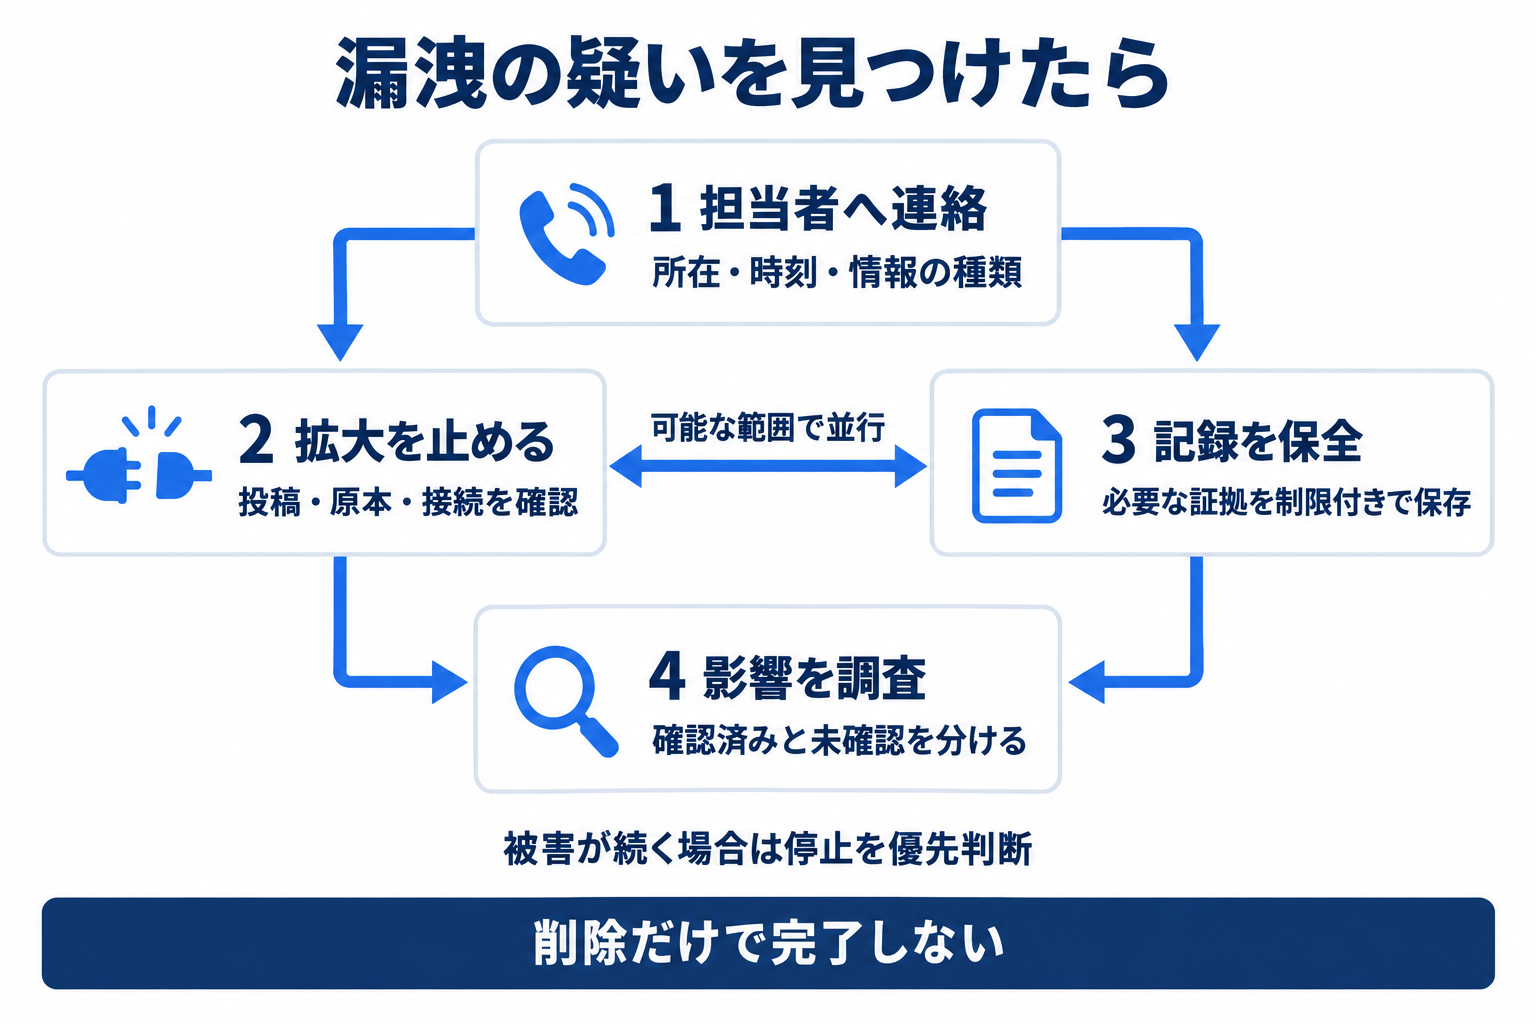 図3: 停止と保全は可能な範囲で並行し、削除だけで対応を終えません。
影響範囲と相手先への連絡を整理する
外部への連絡は、確認済みの事実と調査中の事項を分け、社内の責任者が内容と送付先を判断します。
連絡前には、対象情報、発生と発見の時刻、共有先、実施済みの停止措置、未確認事項を整理します。「漏洩していない」「全件削除された」といった結論は、根拠がそろうまで使いません。相手側で保存された可能性がある場合は、相手の管理者に確認する事項も一覧にします。
個人情報や契約上の秘密情報を含む場合、必要な通知や報告は状況により異なります。担当部門や専門家に判断を求めてください。本記事は法的な報告期限を定めるものではありません。調査の途中でも次の報告予定と連絡担当者を決め、確認が止まった状態を避けます。
管理者が今日確認するチェックリスト
最初の点検では、社外の参加者と連携アプリを確認し、機密情報の共有先と緊急連絡先を明確にします。
- 通常メンバーとして参加している外部の人を把握している。
- 機密情報を扱うチャンネルの参加者と管理責任者が分かる。
- ゲストの期限とSlack Connectの共有目的が分かる。
- 連携アプリの用途、権限、管理者が分かる。
- 退職や契約終了を、解除作業の担当者へ連絡できる。
- 保持設定を変更すると何が削除されるか確認できる。
- 漏洩の疑いを連絡する相手と、記録を保全する場所が決まっている。
未確認の項目には、確認する人と期日を書き込みます。点検で不要な権限を見つけても、連携業務への影響を確認せず一括停止するのは避け、担当者と処理を進めます。
よくある質問
Slackの安全性は公開区分だけでは判断できないため、参加者、連携先、削除後の情報の扱いを分けて確認します。
Q. 公開チャンネルは誰でもネットから読めますか?
公開チャンネルというだけで、ネット上の誰もが読めるわけではありません。Slack公式では、ワークスペースのメンバーが検索や閲覧をできる範囲として説明されています。ゲストは扱いが異なります。社内の閲覧範囲が広すぎないかは、別に点検が必要です。
Q. ゲストとSlack Connectは同じですか?
異なります。ゲストは自社ワークスペース内でアクセス範囲を限定するメンバー種別です。Slack Connectは別の組織と、それぞれの環境から共同作業する仕組みです。契約終了時に確認する相手と解除対象も分けます。
Q. 誤った投稿を消せば漏洩対応は終わりますか?
終わったとは判断できません。閲覧や転記の有無、外部ファイルの原本の権限、連携先への転送を確認します。必要な記録を保全したうえで、事故対応責任者が停止措置と影響調査を進めます。
Q. Slack Marketplaceのアプリなら審査は不要ですか?
自社での審査が必要です。公式ガイドも、掲載アプリを推薦したり保証したりするものではないと説明しています。業務目的に必要な権限か、データをどこに保存するか、誰が管理するかを確認します。
Q. 退職者のアカウントを解除すると投稿も消えますか?
公式ガイドでは、解除によって過去のメッセージやファイルは削除されないと説明されています。今後のアクセスを止める作業と、既存データを保持または削除する判断は別です。関連アプリの引継ぎも確認します。
Q. 無料プランでも情報漏洩対策を始められますか?
参加者の点検、投稿ルールの整備、本人のアクセスログの確認などから始められます。ただし、ゲストは有料プランの機能です。DLPなどの追加機能も同じ条件で使えるとは考えず、公式ページで利用条件を確認してください。
まとめ
Slackの情報漏洩対策は、共有範囲と接続先を把握し、不要な権限をなくす運用を継続することから始まります。
公開チャンネルをネット一般公開と誤解する必要はありません。一方、プライベート化、認証強化、アプリ承認のどれかだけで、すべての情報共有リスクがなくなるわけでもありません。人が見られる範囲と、アプリが取得できる範囲を分けて確認します。
まず社外の参加者と連携アプリを一覧にし、用途と管理者が不明なものを洗い出してください。漏洩が疑われる場合は、被害拡大の停止と記録の保全を並行し、確認できた事実に基づいて対応を進めます。
AI導入に関するお困りごとをサポートします
株式会社NexaのAI顧問は、ツール選定から業務への適用、社内定着までを月額制でサポートします。特定のツールに限らず、「AIをどう使えばいいか分からない」という段階からご相談いただけます。
この記事で参照した外部情報
- Slack公式のセキュリティ対策slack.com
- 公式のチャンネル説明slack.com
- 公式のゲスト説明slack.com
- 公式の承認設定ガイドslack.com
- データ管理の公式説明slack.com
- Slackの保存設定ガイドslack.com
- 公式の権限説明slack.com
- Slack公式のアプリ審査ガイドslack.com
- Slackの設定ガイドslack.com
- 公式のアカウント解除ガイドslack.com
- Slack公式のアクセスログ説明slack.com
- SlackのDLP公式ガイドslack.com
本文中でリンクしている外部ページの一覧です(自動生成)。最終確認日は本記事の最終更新日 2026-10-11 で、リンク先の内容はその後変わることがあります。
AI導入を検討中の方へ