公開日:
公式ドキュメント・公式発表などの一次情報を確認したうえで、株式会社Nexaが執筆・更新しています。AIツールの仕様や料金は変わることがあるため、導入判断の前に各公式サイトの最新情報もご確認ください。運営会社について
Google Workspaceのセキュリティは、アカウント・メール・端末・共有・監査・契約の6領域で点検します。
- アカウント: 管理者の2段階認証と、日常業務用アカウントの分離から始めます。
- データ保護: 外部共有の制限、機密情報の検出、保持はそれぞれ別の対策です。
- 契約条件: Business Plusの既定データ保護とEnterpriseの高度な制御を区別します。
対象読者:企業の経営者、情報システム担当者。
今日やること: 契約プランと管理者一覧を開き、未確認の設定を洗い出します。
Google Workspaceのセキュリティは、法人契約を結ぶだけで完了するものではありません。管理者が誰か、社外に何を共有できるか、問題発生後に何を調べられるかまで決める必要があります。
「安全なサービスなのに、自社の設定はこれでよいのか」。その判断に使えるよう、標準的な保護、管理者の対策、プランごとの条件を分けて解説します。GmailとGoogle Driveを中心に、Workspace全体を点検するための記事です。
確認日:2026年10月8日に公式ページで確認しました。 以下の機能説明はGoogle公式ヘルプに基づきます。点検の順番や管理表は編集部の運用提案であり、Googleが義務付けた手順や実機の性能評価ではありません。
Google Workspaceのセキュリティを6領域で点検
Google Workspaceの安全性を判断するときは、侵入を防ぐ対策と、情報の持ち出しを抑える対策を分けて確認します。
本記事では、点検漏れを防ぐために6領域へ整理しました。エディションは契約プランの区分です。同じ管理画面に関連項目があっても、利用できる機能は契約によって異なります。
| 点検領域 | 管理者が確認すること | 残しておく証跡の例 |
|---|---|---|
| アカウント | 管理者権限、2段階認証、復旧方法 | 管理者一覧と認証の登録状況 |
| メール | 添付ファイル、なりすまし、送信ドメイン認証 | 適用対象と受信テストの結果 |
| 端末・アクセス | 私物端末、紛失時の操作、接続条件 | 管理対象端末と例外の一覧 |
| 共有・データ保護 | Drive外部共有、機密情報、連携アプリ | 許可する相手と業務の記録 |
| 監査・保持 | ログ、アラート、Vault、退職者のデータ | 確認担当と保持方針 |
| 契約・適用範囲 | エディション、対象ユーザー、対象データ | 機能別の利用条件表 |
Googleの小規模企業向けチェックリストも、アカウントと業務データの両方を扱っています。従業員数が少なくても、扱う情報によっては高度な対策が必要です。人数だけで安全対策を省略しないでください。
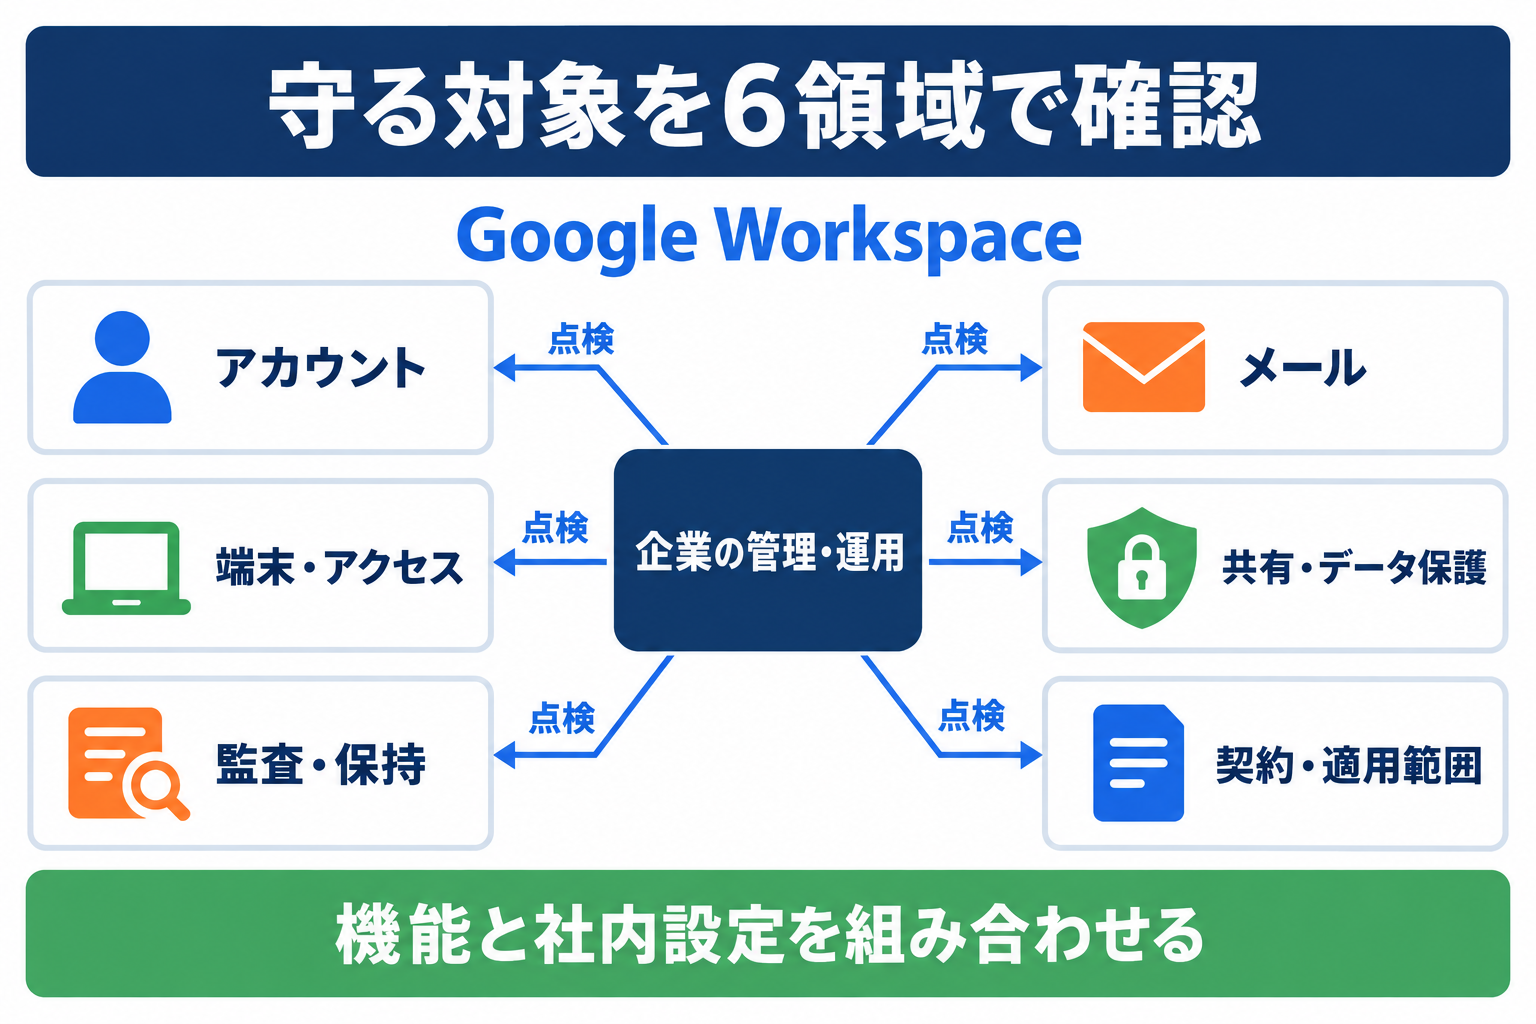 図1: サービスの保護機能と、企業が決める設定・運用を組み合わせて点検します。
安全性はサービスの保護と社内設定を分けて判断
Google側の脅威対策があっても、企業が許可した共有や権限まで自動的に適切になるわけではありません。
例えば、外部共有が業務上許可されている環境では、担当者が誤った相手を招待する可能性があります。これはサービス基盤の安全性とは別に検討すべき問題です。「Googleだから安全」「クラウドだから危険」という二択では、設定の優先順位を決められません。
まず社内資料を、公開可能な資料、取引先と共有する資料、社内限定の資料に分ける方法を提案します。そのうえで、閲覧、編集、ダウンロードの必要性を業務ごとに確認してください。機能を増やす前に、誰に何を許すかを決める作業です。
管理者アカウントを日常業務から切り離す
特権管理者のアカウントは個人ごとに用意し、メール閲覧などの日常業務用とは分けて使います。
特権管理者は、組織の設定や他のユーザーのアクセスを管理する強い権限を持ちます。共通の管理者アカウントを使い回すと、設定を変えた人の特定も難しくなります。Googleの管理者アカウントの推奨事項は、共有を避けること、日常業務用と分けること、複数の特権管理者を用意することを挙げています。
実務では、利用者の追加やパスワード再設定を担当する人に、すべての管理権限を渡す必要があるかを見直します。必要な仕事に権限を絞り、担当者、用途、引き継ぎ先を一覧に残してください。退職や担当変更のたびに、この一覧を更新する運用も必要です。
2段階認証と復旧方法を同時に準備
2段階認証は有効化だけで終わらせず、利用者の登録状況と認証手段を失った場合の復旧方法まで確認します。
2段階認証プロセス(2SV)は、パスワードに加えて本人確認を行う仕組みです。管理者などの重要なアカウントでは、Googleが推奨するセキュリティキーも検討します。これはログイン時に使用する物理的な認証機器です。
いきなり全員へ強制すると、未登録の社員が業務に入れないことも考えられます。編集部の提案としては、登録案内、登録状況の確認、適用、復旧確認を一組で進めます。予備の認証手段やバックアップコードは、同じ紛失事故で失わない場所に保管してください。実際の認証情報を社内の共有表へ貼り付ける運用は避けます。
Gmailの添付ファイルとなりすましを点検
Gmailは標準で不審なメールへの対策を行いますが、追加の保護と検出後の処理も管理者が確認する必要があります。
高度なフィッシングとマルウェア対策では、添付ファイル、リンクと外部画像、なりすましと認証を設定できます。英語画面では、管理コンソールの「Apps → Google Workspace → Gmail → Safety」が入口です。Gmail設定の管理者権限が必要です。
フィッシングは、正規の相手を装って認証情報などを入力させる攻撃です。検出時の「警告」「迷惑メールへ移動」「隔離」は、利用者がメールを開けるかどうかが異なります。隔離するなら、管理者が確認して解放する担当も決めておきます。
なお、警告バナーはGmailのウェブ版と他社製メールアプリで同じように表示されません。普段の受信アプリでも運用が成立するかを確かめてください。「設定を有効にした」と「社員に警告が見える」は別の確認です。
SPF・DKIM・DMARCと自動転送を確認
メールのなりすまし対策では、受信側の検出に加えて、自社ドメインの送信認証と自動転送も確認します。
SPFは送信を許可するサーバーを示す仕組み、DKIMはメールに電子署名を付ける仕組みです。DMARCでは認証結果などに基づくメールの扱いを定めます。Googleの中大規模企業向けチェックリストは、これらの設定と自動転送の見直しを推奨しています。
営業配信、請求書送付、お問い合わせ返信など、Gmail以外から自社名で送る仕組みも棚卸ししてください。実際の送信元を確認せずに認証設定だけを厳しくすると、必要なメールが届かなくなるおそれがあります。
社外への自動転送も、使う業務と承認者を明らかにします。転送を全面的に残すか止めるかではなく、必要な例外を記録して判断することが大切です。
AI導入に関するお困りごとは、株式会社NexaのAI顧問がサポートします。「何から始めればいいか分からない」という段階からご相談いただけます。
\ AI活用の「次の一手」を一緒に考えませんか /
AI顧問の無料相談はこちら端末管理はアカウント削除と端末消去を区別
端末を紛失したときに仕事用アカウントを消すことと、端末全体を消去することは、別の操作として設計します。
Googleエンドポイント管理の概要では、基本的なモバイル管理と高度なモバイル管理を区別しています。基本的な管理にはパスワード要件や仕事用アカウントの削除があり、高度な管理では端末のリモート消去などが追加されます。利用条件はエディションやOSによって変わります。
私物のスマートフォンを使う場合は、会社が確認できる情報と実行できる操作を事前に説明してください。会社貸与のパソコン、私物スマートフォン、共有端末を同じ条件にする必要はありません。各端末について「管理対象か」「誰が紛失を受け付けるか」「どの操作を承認するか」を決めておきます。
アクセス元の制限は対象ライセンスまで確認
接続場所や端末状態でアクセスを制御したい場合は、機能の対応プランと利用者のライセンスを確認します。
Context-Aware Accessは、利用者、場所、端末の状態、IPアドレスなどを条件にアクセスを制御する機能です。一般企業向けではEnterprise StandardとEnterprise Plusなどが対象で、Businessプラン単独を対象とみなすことはできません。
同じ組織部門に設定しても、対応ライセンスを持たないユーザーへ同じ制御が適用されるわけではありません。また、サービスアカウントからGoogle APIへアクセスするケースは、この制御の対象外とされています。自動処理用のアクセスと社員のログインを混同しないでください。
私物端末や社外からの利用を止める前に、出張、在宅勤務、自動連携が影響を受けるかを試します。端末条件にはブラウザやOSの要件もあるため、会社の実際の利用環境で確認する必要があります。
Driveの外部共有は相手と業務を限定
Google Driveの安全対策では、社外共有の可否だけでなく、共有する相手と対象業務を限定することが出発点です。
Driveの外部共有管理は、組織部門や設定グループごとに適用できます。組織部門は、部門などに応じてユーザーへ設定を適用する単位です。設定グループの指定が組織部門より優先される場合があるため、所属部門だけ見て判断しないでください。
外部共有を止めると、以前共有した相手のアクセスにも影響します。変更の反映には最大24時間かかる場合があります。設定直後に一度開けた、または開けなかっただけで最終判定せず、反映状況も確認してください。
許可ドメインへの限定では、原則として相手もGoogle Workspaceのドメインである必要があります。Googleアカウントを持たない相手への訪問者共有は別途確認します。取引先のメールアドレスを集めるだけでなく、実際の受け取り方法を確認してから制限してください。
共有ドライブとデータ保護を使い分ける
共有ドライブはファイルを共有する範囲を整理し、データ保護は内容に応じた警告やブロックを行うために使います。
Driveの管理コンソールの共有設定は、マイドライブ内の個々のフォルダへ直接適用する仕組みではありません。特定の資料だけ社外共有したい場合、公式ヘルプは共有ドライブを使った分離方法を案内しています。社内用と取引先との共同作業用を分けると、管理者が確認する対象を明確にできます。
DLP(データ損失防止)は、機密情報に該当する内容を検出し、共有や送信の際に対処する機能です。ただし、共有範囲を狭めることと、内容を検出することは同じではありません。
Security advisorのデータ保護は、Business Plusなどで機密情報の警告やブロックを提供します。Business Plusの既定ルールと、Enterpriseなどでのカスタムルール作成は区別してください。既定ルールの編集には制限があります。
この機能ですべての機密情報を検出できるとも限りません。公式ヘルプは、Gmailのメールアドレスや電話番号、Googleグループ宛ての扱いなどに制限を示しています。自社で守りたい情報の種類を、実際の検出対象と照合してから採用します。
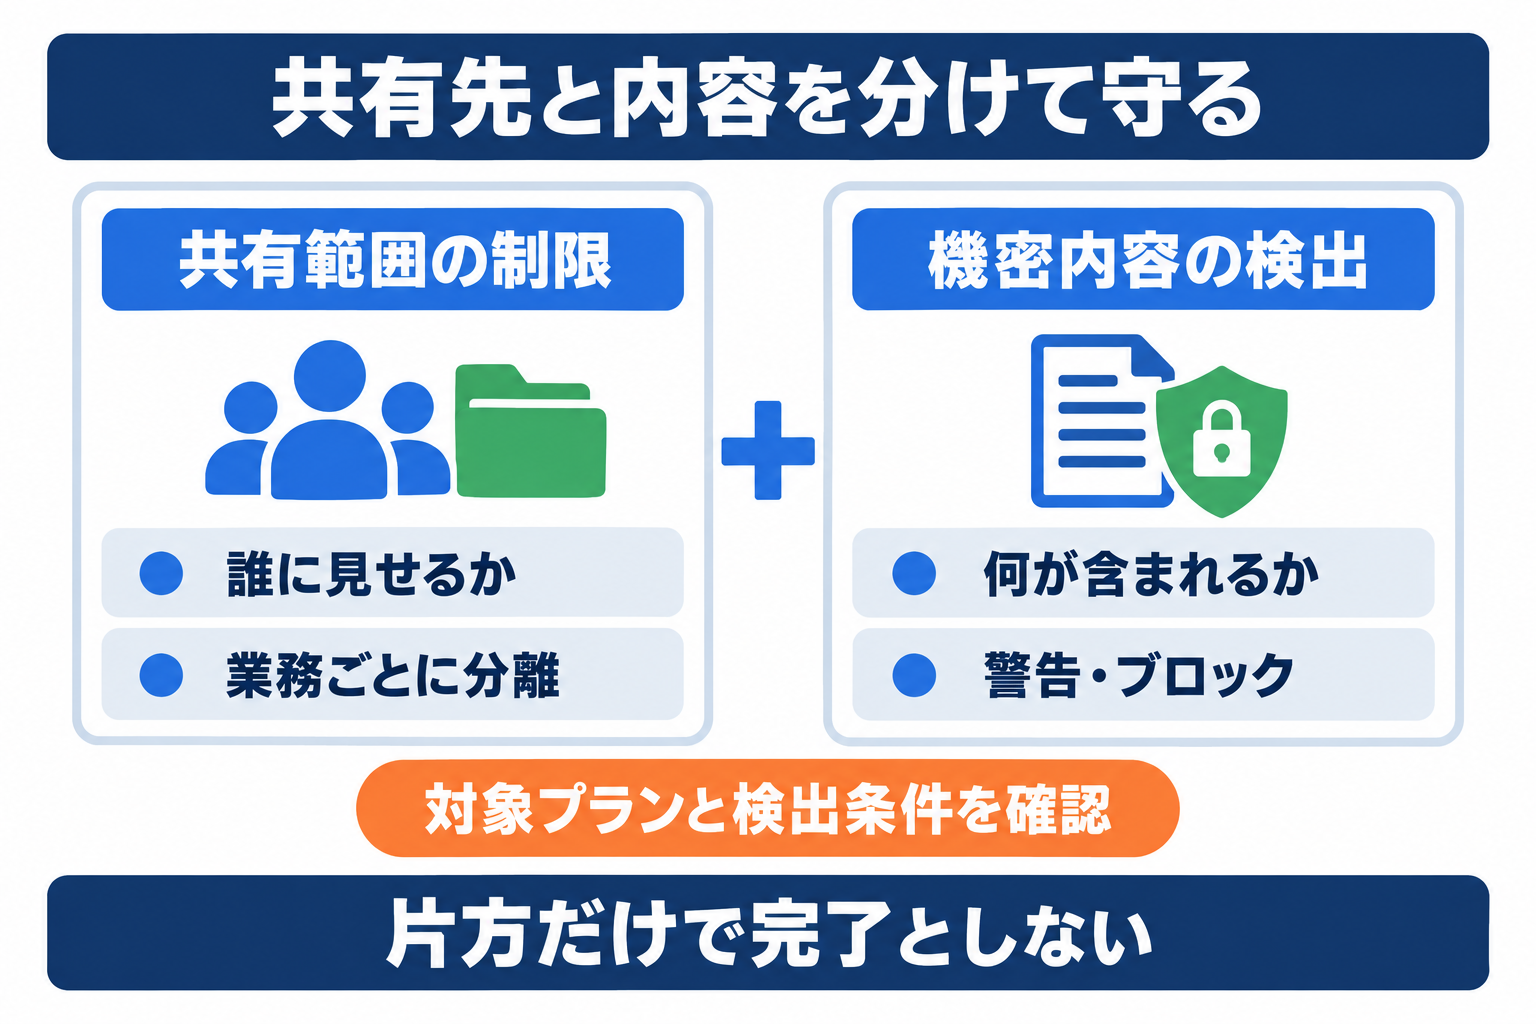 図2: 共有する相手を絞る対策と、ファイルやメールの内容を検出する対策は補完関係です。
外部アプリとAI連携の権限を棚卸し
外部アプリやAIをつなぐときは、製品名だけで許可せず、アクセスするデータと操作の範囲を確認します。
OAuth 2.0は、アプリへアクセス権を与えるための仕組みです。権限の範囲をスコープと呼びます。Googleのアプリのアクセス制御では、設定済みアプリや利用されたアプリ、要求するGoogleサービスを確認できます。
英語画面の入口は「Security → Access and data control → API controls」です。「Manage App Access」からアプリを確認し、Trusted、Limited、Specific Google data、Blockedなどの扱いを管理します。利用には該当する管理者権限が必要です。
実務では、アプリ名、業務目的、要求するデータ、承認者、見直し日を記録します。読み取りだけの想定なのに、更新や送信も必要かを確かめてください。Google側で許可したことと、連携先が保存するデータの扱いが自社要件に合うことは、別の審査です。
監査ログは記録期間と確認担当を決める
監査ログは保存されているだけでは事故対応に使えません。確認するイベントと担当者、調べられる期間を決めます。
監査ログは、設定変更やファイル操作などの履歴です。公式の保持期間と遅延一覧では、管理ログとDriveログの保持期間は6か月、メールログ検索は30日とされています。ログの種類によって違い、利用可能なデータは契約条件にも左右されます。
記録には反映の遅れもあります。「直後に見つからないから操作はなかった」とは断定できません。疑わしいログイン、社外共有の変更、管理者権限の変更など、自社で確認する対象を絞ります。必要な保存期間が標準の期間を超える場合は、取得と保管の方法を別途検討してください。
あわせて読みたい
- ClaudeのGoogle連携拡張|企業導入の確認点:外部AIを追加するときの配布範囲やデータ保持を補足します。
- Box法人プランの選び方:別のファイル管理サービスも比較する場合に、共有権限と移行の確認軸を整理できます。
Vaultの保持とバックアップを混同しない
Google Vaultは情報の保持や調査のための機能であり、導入するだけでデータ復旧の設計まで完了するわけではありません。
Google Vaultの概要によると、Vaultでは対象データを保持、検索、書き出しできます。Business Plus、Enterprise Standard、Enterprise PlusにはVaultが含まれます。ただし、保持ルールを設定しなければ保持は始まりません。
「後から調査するために残すこと」と「誤削除した業務データを元の状態へ戻すこと」は、目的を分けます。必要な復旧対象と復旧方法は別に確認してください。ユーザーや必要なライセンスを削除すると、Vaultで扱えるデータが失われる場合にも注意が必要です。
退職者の処理では、アクセス停止、業務データの引き継ぎ、必要な保持を確認してから削除を判断する運用を提案します。ライセンス代を減らす操作と、データを残す判断を同時に済ませないことが大切です。
データの保存地域は対象データも確認
データリージョンを使う場合は、指定できる地域と、保管・処理の対象になるデータを分けて確認します。
データリージョンの対象データでは、指定地域は米国または欧州とされています。この機能を「日本国内にすべてのデータを固定する機能」と説明することはできません。
対象サービスでも、すべての種類のデータが対象になるわけではありません。ログやキャッシュなどの対象外データがあり、処理中のデータをどこまで制御できるかもエディションによって変わります。取引先から保存場所の指定を受けた場合は、契約条件に必要なデータの種類まで確認してください。
プラン選びは必要な対策から逆算
BusinessからEnterpriseへの変更は、漠然とした安心感ではなく、必要な管理機能と対象者を根拠に判断します。
Security advisorの機能表では、推奨設定を確認する入口と、実際に使える対策がプランごとに分かれています。以下は一般企業の検討に使う抜粋です。追加ライセンスや個別契約による条件は含めていません。
| 確認する機能 | Business系の条件 | Enterprise系の条件 |
|---|---|---|
| Security advisor | Starter・Standard・Plus | Standard・Plus |
| Security advisor経由のSecurity Sandbox | Standard・Plus | Standard・Plus |
| Security advisorの既定データ保護 | Plus | Standard・Plus |
| 既定以外のDLPルールの作成・カスタマイズ | 上記のBusiness Plus既定機能とは別 | Standard・Plusが対象 |
| Google Vault | Plusに含まれる | Standard・Plusに含まれる |
| Context-Aware Access | Business単独は対象外 | Standard・Plusが対象 |
Security Sandboxは、添付ファイルを検査する保護機能です。Security advisorの入口がStarterでも使えることを、表にある全機能が使えるという意味に読み替えないでください。
「誰が設定するか」「誰に適用するか」「どのデータを守るか」を並べれば、上位プランが必要な理由を説明できます。機能を購入しても設定担当や確認担当が決まらない場合は、先に運用体制を整えます。
導入時は小さく試して証跡を残す
設定を全社へ広げる前に、通常の業務ができることと、禁止したい操作が止まることの両方を確認します。
以下は編集部が提案する受け入れ確認です。実在する機密情報は使わず、試験用の資料や利用者で確認してください。管理者の画面だけでなく、社員と外部の共有相手の操作まで確かめます。
| 点検対象 | 確認する操作 | 合格時に残すもの |
|---|---|---|
| アカウント | 本人確認と復旧手段の確認 | 対象者と未登録者の一覧 |
| メール | 正常メールの到着と隔離の確認 | 担当者と判定結果 |
| Drive | 許可した相手の閲覧、未許可の共有 | 共有相手とファイルの試験記録 |
| 端末・アプリ | 管理対象と例外からのアクセス | 端末種別、アプリ、適用条件 |
| 監査・保持 | 操作記録の検索と保持設定の確認 | 確認日と次回の点検担当 |
例外を認める場合は、理由と終了条件も記録します。出張のための例外が、そのまま無期限の許可にならないようにするためです。設定を元に戻す必要が生じた場合に備え、変更前の値と承認者も残してください。
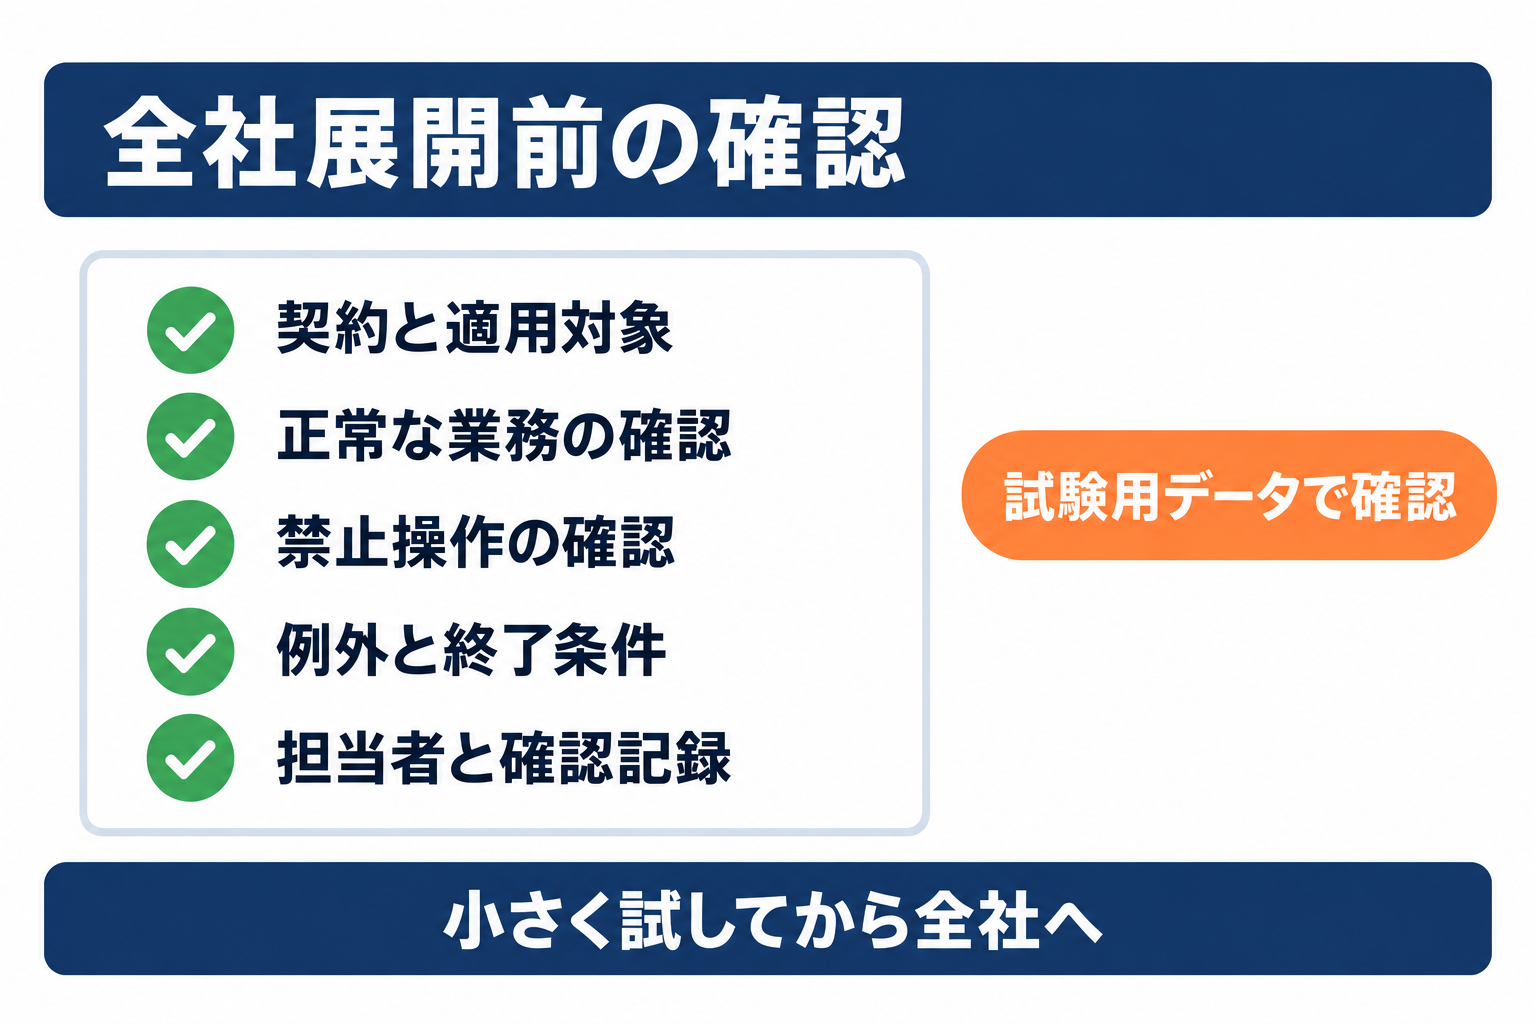 図3: 設定画面の保存ではなく、利用者の操作と確認証跡をもって展開を判断します。
Google Workspaceのセキュリティでよくある質問
よくある疑問は、サービス自体の保護と、会社が行う設定・運用を分けると整理できます。
Q. Google Workspaceを契約すれば情報漏洩を防げますか?
契約だけで情報漏洩を防げるとはいえません。管理者権限、2段階認証、外部共有、端末、連携アプリの設定に加え、監査や退職時の処理も必要です。許可した相手への共有と、機密情報の検出は別の対策として確認します。
Q. Business Starterでもセキュリティ対策はできますか?
できます。Security advisor、2段階認証、Driveの外部共有制限などを確認できます。ただし、Security advisorに並ぶ全機能がStarterで使えるわけではありません。既定データ保護などは個別の対象プランを確認してください。
Q. Business Plusなら自由にDLPルールを作成できますか?
Security advisorのBusiness Plus向け既定データ保護と、Enterpriseなどでのカスタムルール作成は別です。既定ルールの編集には制限があります。守りたい情報が既定の検出対象に合うか、公式の機能条件と照合してください。
Q. Google Driveの社外共有を一括で止めても大丈夫ですか?
既存の共有相手のアクセスにも影響するため、業務への影響を確認してから変更します。取引先との共同編集などを棚卸しし、必要な組織部門や設定グループの扱いを決めてください。変更の反映に最大24時間かかる場合もあります。
Q. Google Vaultがあればバックアップは不要ですか?
Vaultの保持と、誤削除したデータを元へ戻すための備えは分けて設計してください。Vaultでは保持ルールの設定が必要です。ユーザーや必要なライセンスの削除でデータが失われる場合もあるため、退職者の処理にも注意が必要です。
Q. 私物端末からのアクセスはどのプランでも制限できますか?
端末管理とContext-Aware Accessは別の機能です。Context-Aware AccessはEnterprise StandardやEnterprise Plusなどが対象で、Business単独を対象とはみなせません。対象ユーザーのライセンスとOS、ブラウザの要件も確認します。
まとめ
Google Workspaceのセキュリティ対策は、管理者アカウントを守るだけでなく、メール、端末、共有、監査・保持、契約条件をそろえて点検します。特に、共有範囲とDLP、Vaultとバックアップ、端末管理とアクセス制御は、目的と利用条件を分けて判断してください。
最初の作業は、契約プランと管理者一覧、社外共有を必要とする業務の確認です。その一覧を使い、未設定の項目より先に、設定状況が不明な項目をなくします。担当者と確認記録を残し、少人数で試してから全社へ広げてください。
AI導入に関するお困りごとをサポートします
株式会社NexaのAI顧問は、ツール選定から業務への適用、社内定着までを月額制でサポートします。特定のツールに限らず、「AIをどう使えばいいか分からない」という段階からご相談いただけます。
AI導入を検討中の方へ