公開日: 最終更新:
執筆・編集:株式会社Nexa 編集部(下書きと機械検査はAI、公開前に人が確認)/約11分で読めます。公式ドキュメント・公式発表などの一次情報を確認したうえで執筆・更新しています。AIツールの仕様や料金は変わることがあるため、導入判断の前に各公式サイトの最新情報もご確認ください。記事の作り方と検査の方針
日立はMythosを100以上のユースケースで検証し、脅威モデル作成を数週間から数時間へ短縮できることを確認しました。
- 成果: 2026年7月28日、社会インフラ向け自社ソフトウェアの検証結果を公表
- 範囲: 検証対象は数百万行規模のコードと外部公開API。時間短縮は脅威モデル作成の工程についてで、全修正工程の数字ではありません
- 役割分担: AIが分析・検証を補助し、最終的な評価とリスク判断は人間の専門家が担います
対象読者:経営者、情報システム担当者
今日やること: 脆弱性を見つけた後の確認・修正・承認担当を決める
日立のMythos活用で確認されたのは、社会インフラ向けソフトウェアのセキュリティ検証の効率化です。2026年7月28日の日立公式発表では、グループ内の100以上のユースケースへClaude Mythos Previewを適用したとしています。
注目すべき数字は、数百万行規模のソースコードを対象とした脅威モデル作成が、従来の数週間から数時間になった点です。脅威モデルとは、システムへの攻撃の入り口や想定される被害を整理するものです。脆弱性の修正・本番反映までの全工程が数時間で終わったという意味ではありません。
| 確認したいこと | 公式発表で分かること |
|---|---|
| 日立はいつMythosを使えるようになった? | 2026年6月5日にProject Glasswing参画とアクセス権付与を発表 |
| 何を検証した? | 日立グループ内の100以上のユースケース。社会インフラ向け自社ソフトウェア・プロダクト(コード)と外部公開APIが対象 |
| 何が数時間になった? | 数百万行規模のソースコードに対する脅威モデル作成 |
| AIだけで安全と判断する? | いいえ。最終的な評価・リスク判断には人間の専門家が不可欠 |
| 29万人へのClaude展開と同じ? | 全社業務改革の戦略提携と、Mythosを使うセキュリティプログラムは区別が必要 |
5月19日の戦略提携は、約29万人の業務改革と10万人規模のAI人材育成を含む広い計画です。一方、本記事の主題は、6月5日に発表したProject Glasswing参画と、その後に公表されたMythosの実証成果です。29万人全員がMythosを使うと発表されたわけではありません。
情報確認日:2026年10月13日。 以下では、日立の公表した実証の範囲と、一般企業が参考にできる対策を分けて整理します。
日立がClaude Mythosアクセス権を取得したニュースの概要
日立製作所は2026年6月5日、米Anthropicが開発した「Claude Mythos Preview」へのアクセス権を得たと発表しました。日立の公式発表では、セキュリティプログラム「Project Glasswing」へ参画する契約によりアクセス権が付与されたと説明されています。
この記事で扱うClaude Mythos Previewは、日立がProject Glasswingを通じて利用するAIモデルです。通常のClaudeの全社展開とは分けて、サイバー防御の取り組みとして理解します。
日立は社会インフラ領域での活用を想定
日立は、エネルギー分野をはじめとする社会インフラ向けソフトウェアやプロダクトのサイバーセキュリティ強化にClaude Mythos Previewを活用すると説明しています。脆弱性の特定と修正に取り組むのは、サイバーセキュリティ専門部隊のCyber CoEです。
2026年7月28日の実証成果発表では、AI&ソフトウェアサービスビジネスユニット Head of Cyber CoEの小岩博明氏がコメントしています。検証対象は「数百万行に及ぶミッションクリティカルな自社ソフトウェア」に加え、外部公開APIも含むとされています。日立は、開発の初期段階からセキュリティを組み込む「シフトレフト」の推進と、今回の検証で得た知見を既存の社会インフラ向けソリューション「HMAX」の開発・運用プロセスへ活用していく方針も示しています。
社会インフラは、電力、交通、製造、金融など、停止すると社会への影響が大きい領域です。これらのシステムでは、単に新しいAIを導入するだけでなく、AIによって変化する攻撃手法にどう備えるかが重要になります。
| 項目 | 内容 |
|---|---|
| 発表企業 | 日立製作所 |
| 発表日 | 2026年6月5日 |
| 対象AI | Claude Mythos Preview |
| 取得経路 | Project Glasswingへの参画 |
| 主な用途 | 社会インフラ向けソフトウェアの脆弱性発見・修正 |
実務上のポイントは、自社のAI導入計画とセキュリティ計画を分けて考えないことです。AI活用を進める企業ほど、AIによるリスク評価も同時に設計する必要があります。
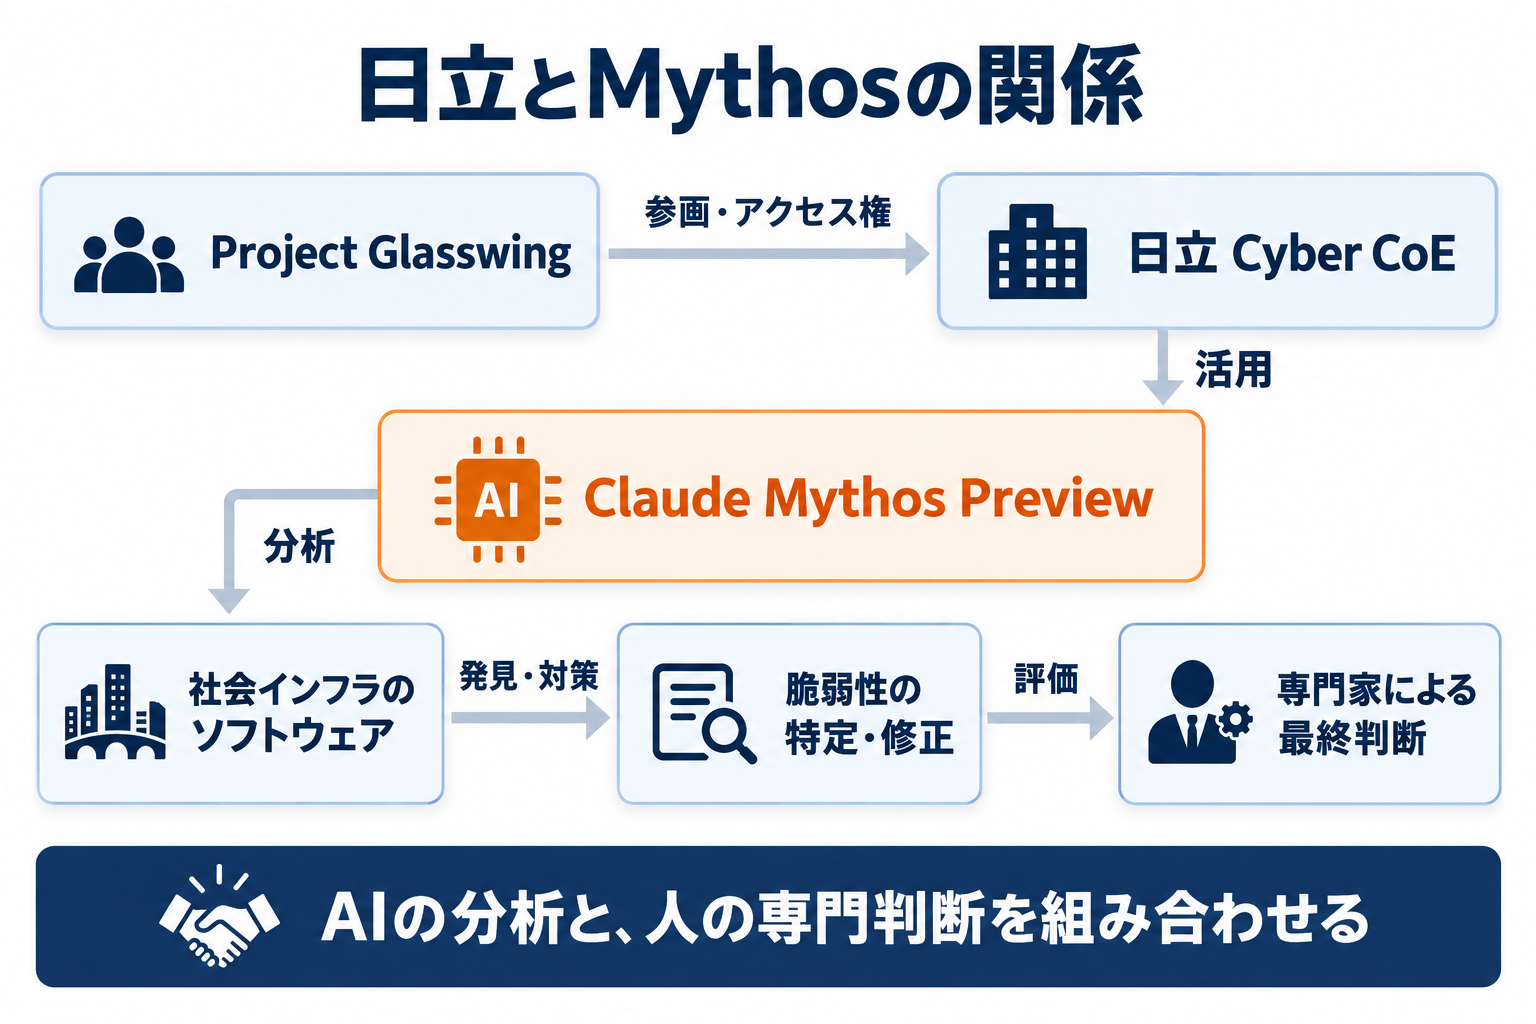 図1: 日立の専門部隊がMythosを活用し、社会インフラ向けソフトウェアの安全性を人とAIで確認します。
Claude MythosとProject Glasswingとは何か
Claude Mythos Previewは、サイバーセキュリティで高い能力を示した汎用AIモデルです。Anthropicの技術解説は、専用モデルではなく汎用言語モデルと説明しています。Project Glasswing公式ページでは、重要ソフトウェアを守るためにこの能力を使う方針を示しています。
脆弱性とは、ソフトウェアやシステムの弱点のことです。攻撃者に悪用されると、不正アクセス、情報漏えい、サービス停止につながる可能性があります。
「日立製作所」と「日立システムズ」は別の会社
「日立」と「Claude」で検索すると、日立製作所本体の今回の発表と、日立グループの情報サービス会社である日立システムズの取り組みが混在して見つかることがあります。日立システムズは日立製作所の100%子会社で、情報システムの運用・保守サービスなどを手がける別法人です。本記事で扱うClaude Mythos Previewのアクセス権取得とProject Glasswing参画は、日立製作所本体が2026年6月5日に発表した契約に基づくものです。
Claude Mythos Previewの提供方針とアクセス条件
Anthropicは2026年4月の発表で、Claude Mythos Previewを一般公開しない方針を示しました。さらに6月2日の拡大発表では、新たな参加組織にもアクセス前の安全要件を求めています。日立のアクセス権取得は、誰でも同じ条件で利用できるという意味ではありません。
公式情報では、OpenBSD、FFmpeg、Linux kernelなどの重要ソフトウェアで脆弱性発見の例が示されています。Linux kernelは多くのサーバーを動かす中核ソフトウェアであり、企業システムにも広く関係します。
Project GlasswingはAI時代の防衛連合
Project Glasswingは、AI時代に重要ソフトウェアを守るための取り組みです。Anthropicの発表では、AWS、Apple、Google、Microsoft、NVIDIAなどの企業が参加しています。
目的は、AIの高度な能力を防御目的で使い、重要なソフトウェアやインフラの脆弱性を早期に見つけて修正することです。
| 工程 | 日立が公表したAIの活用 | 人間が担う判断 |
|---|---|---|
| 脅威モデル作成 | 大規模ソースコードを分析 | 対象システムと前提を確認 |
| 脆弱性検出 | 再現手順・検証用テストコードを生成 | 結果の評価と対処優先度を判断 |
| 修正・運用 | 対策検討や開発・運用への活用を推進 | リスクを評価し、是正・更新を進める |
企業は、AIを「便利な業務効率化ツール」としてだけ見るのではなく、攻撃と防御の両方を変える技術として理解する必要があります。
企業にとっての影響は「AI活用」より先に「AI防御」が問われること
今回のニュースが重要なのは、AIの競争軸が業務効率化だけでなく、セキュリティ防衛にも広がっている点です。
ChatGPTやClaudeのような生成AIは、文章作成、調査、プログラミング支援に使われます。一方で、同じ技術は脆弱性の発見、攻撃手順の作成、フィッシング文面の高度化にも使われ得ます。
攻撃側と防御側の能力が同時に上がる
AIの高度化により、攻撃者は少ない人数でも多くのシステムを調べられるようになります。これは中小企業にとっても無関係ではありません。
大企業だけが狙われるわけではなく、取引先、SaaS、外部委託先、古いWebシステムなどが攻撃の入り口になる可能性があります。
経営課題として扱うべき理由
AIセキュリティは、情報システム部門だけの課題ではありません。事業継続、取引先との信頼、個人情報保護、法務対応に直結するためです。
特にAI導入を進める企業では、以下のような論点を経営会議で扱う必要があります。
- 社内でどのAIツールを許可するか
- 機密情報をAIに入力しないルールがあるか
- AIで作ったコードや資料を誰がレビューするか
- 重要システムの脆弱性診断をどの頻度で行うか
- インシデント発生時の責任分界点を明確にしているか
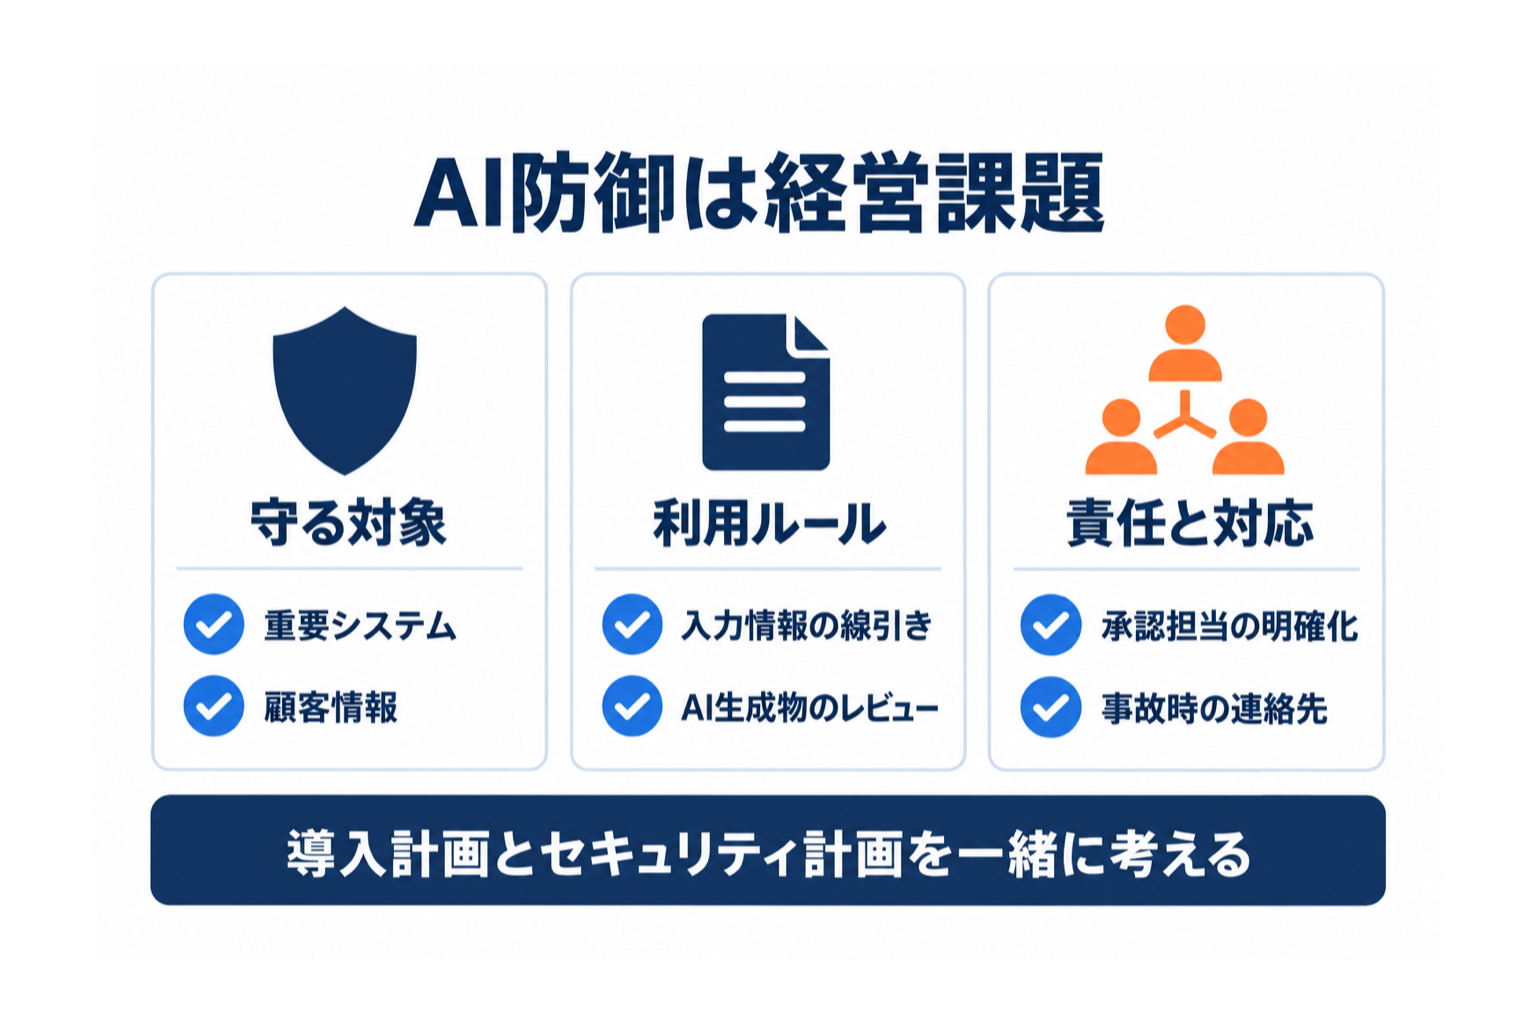 図2: AIを導入する計画と、情報を守るルールや責任分担を同時に整えます。
AI導入に関するお困りごとは、株式会社NexaのAI顧問がサポートします。「何から始めればいいか分からない」という段階からご相談いただけます。
日本企業が今すぐ取るべき3つのアクション
日立が取得したのは、Project Glasswingへの参画契約に基づくClaude Mythos Previewのアクセス権です。一般企業でも、モデルの利用可否とは別に、今日から準備できることがあります。
1. 重要システムとソフトウェア資産を棚卸しする
最初に行うべきことは、自社がどのシステムに依存しているかを可視化することです。
特に、顧客情報を扱うシステム、決済や請求に関わるシステム、社内の認証基盤、外部公開しているWebサイトは優先度が高くなります。
棚卸しでは、以下を確認します。
- システム名と管理部門
- 利用しているSaaS・外部サービス
- 保守担当者または委託先
- 最終アップデート日
- 障害時・漏えい時の影響範囲
2. AI利用ルールとセキュリティレビューを整備する
生成AIの社内利用では、入力してよい情報、禁止する情報、レビューが必要な成果物を明確にすることが重要です。
例えば、AIで生成したコードをそのまま本番環境に入れない、顧客データを外部AIに入力しない、AIが作ったセキュリティ設定は人間が確認する、といったルールです。
ルールは長い文書にする必要はありません。最初は1枚のチェックリストで十分です。重要なのは、現場が迷わず判断できる形にすることです。
3. 小さなPoCでAI防御の知見を蓄積する
PoCとは、実証実験のことです。大規模導入の前に、小さな範囲で効果やリスクを確認します。
AIセキュリティでは、まず社内ドキュメントのリスク分類、脆弱性診断レポートの要約、ログ分析の一次整理などから始めると現実的です。
| PoCテーマ | 目的 | 注意点 |
|---|---|---|
| 脆弱性診断レポートの要約 | 修正優先度を整理する | 機密情報を外部AIに入れない |
| セキュリティ規程の見直し | 古いルールを洗い出す | 法務・情シスで確認する |
| ログ分析の補助 | 異常の候補を見つける | AI判断を最終判断にしない |
| 社内研修コンテンツ作成 | 全社員の理解をそろえる | 自社ルールに合わせて修正する |
小さく始めることで、AIを使うメリットとリスクの両方を社内で理解できます。
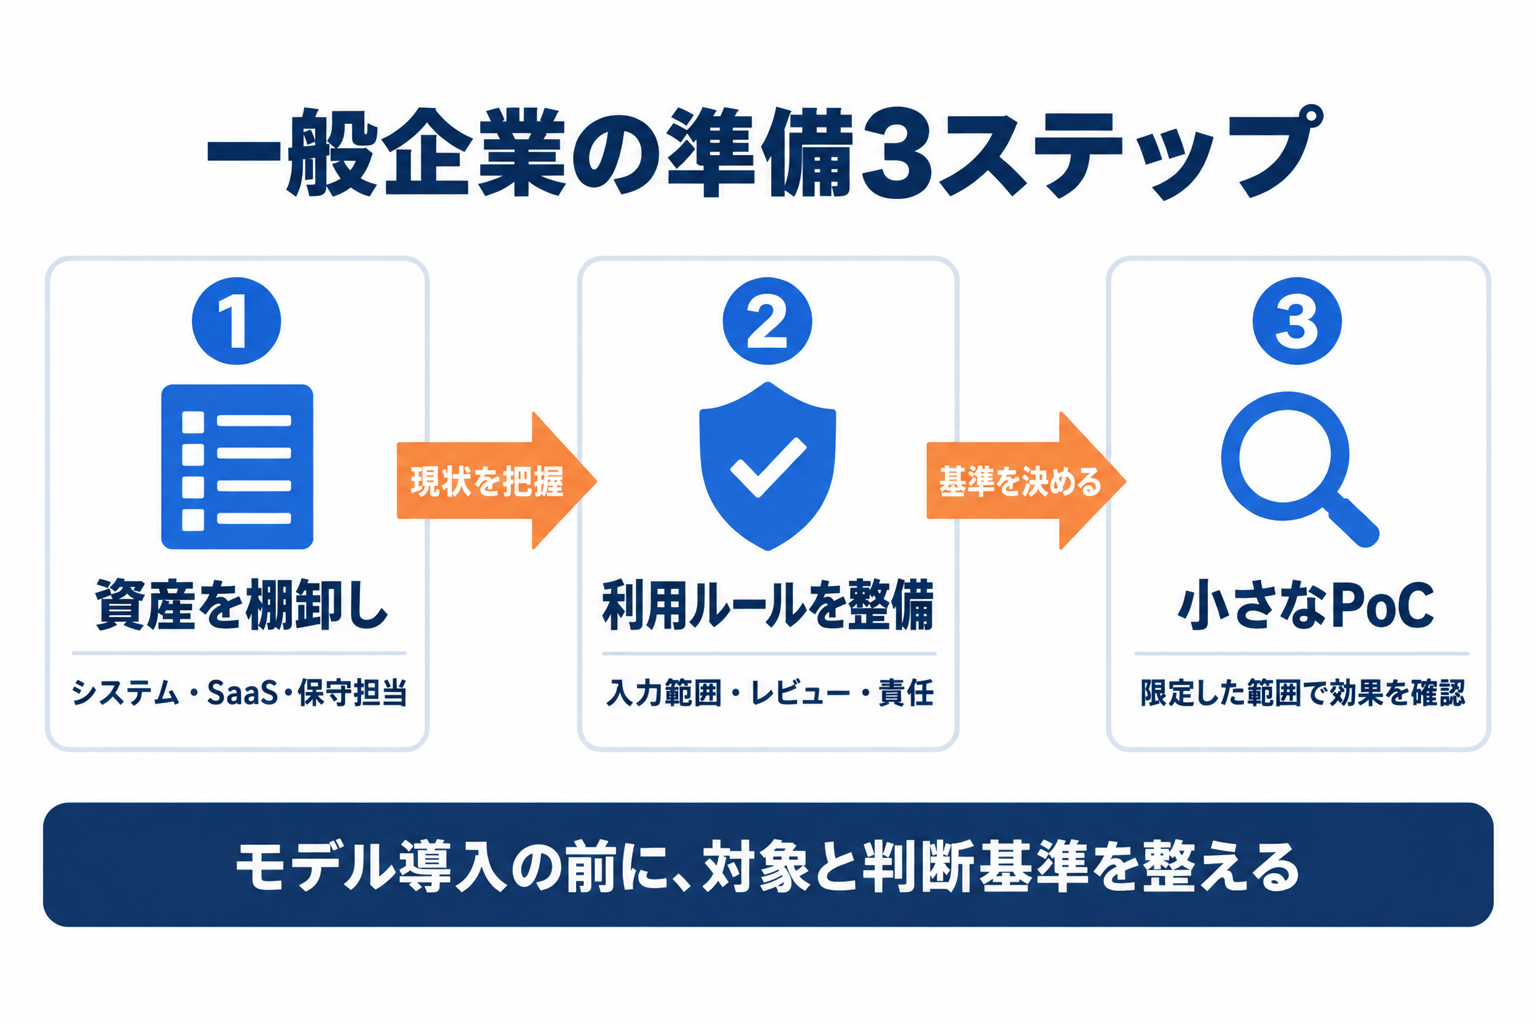 図3: 特定のモデルの導入を待つ前に、対象の把握、判断基準、小規模な実証から始めます。
あわせて読みたい– Claude Codeのセキュリティ対策:AI開発支援を使う際の権限とリスクを整理します。- AIガバナンスの構築方法:ツール導入から社内ルールと運用体制へ検討を広げます。
今後の展望:AIモデルの高度化はセキュリティ投資の前提を変える
今後は、AIモデルの性能向上により、セキュリティ対策の前提が変わります。従来は「専門家でなければ難しい」とされていた脆弱性調査や攻撃手順の作成が、AIで低コスト化する可能性があるためです。
一方で、防御側もAIを使えます。大量のコード、ログ、設定ファイルを確認し、リスクの高い箇所を早く見つけることができます。
重要なのは、AIを導入するかどうかではなく、どの業務に、どのルールで、誰の責任で使うかを決めることです。
日立の公表した取り組みでは、AIによる分析と人間の専門家による評価を組み合わせています。他社が参考にする際も、発見件数だけでなく、検証・修正を進める体制に着目する必要があります。
中堅・中小企業にとっても、取引先からAI利用ルールやセキュリティ体制を問われる場面が増える可能性があります。早い段階で最低限の方針を整えておくことが、事業機会を守ることにもつながります。
よくある質問
Q. Claude Mythosは一般企業でも使えますか?
日立の発表は、Project Glasswingへの参画契約に基づくClaude Mythos Previewの利用です。一般企業が同じモデルを同じ条件で利用できるとする発表ではありません。利用可否はモデル名とプログラムごとにAnthropicの最新案内を確認してください。
ただし、今回の動きは一般企業にも関係します。AIによるサイバー攻撃と防御の高度化が進むため、AI利用ルール、脆弱性管理、セキュリティ教育の整備が必要になるからです。
Q. Project Glasswingに参加していない企業は何をすべきですか?
まずは自社の重要システム、利用SaaS、外部委託先、AI利用状況を把握することです。
そのうえで、AIに入力してよい情報の範囲、AI生成物のレビュー手順、インシデント時の連絡フローを決めます。高価なツール導入よりも、現状把握とルール整備が先です。
Q. AIセキュリティ対策は情報システム部門だけで進めればよいですか?
情報システム部門だけで完結させるのは難しいです。AI利用は営業、マーケティング、開発、管理部門など全社に広がるためです。
経営層が方針を示し、現場部門が具体的な利用シーンを出し、情シスや法務がリスクを確認する体制が望ましいです。
\ AI活用の「次の一手」を一緒に考えませんか /
AI顧問の無料相談はこちらまとめ
日立がClaude Mythosのアクセス権を取得したニュースは、日本企業にとってAIセキュリティが本格的な経営テーマになったことを示しています。
日立の実証では、100以上のユースケースへの適用や、脅威モデル作成の時間短縮が公表されました。ただし、検出後の評価や修正の判断を含めて、人間の専門家の役割は残ります。
日立の発表は、一般企業への提供条件を示すものではありません。重要システムの棚卸し、AI利用ルールの整備、小さなPoCの実施は、特定モデルの導入を待たずに始められます。
AI導入に関するお困りごとをサポートします
株式会社NexaのAI顧問は、ツール選定から業務への適用、社内定着までを月額制でサポートします。特定のツールに限らず、「AIをどう使えばいいか分からない」という段階からご相談いただけます。
この記事で参照した外部情報
- 2026年7月28日の日立公式発表hitachi.com
- 5月19日の戦略提携hitachi.com
- 6月5日に発表したProject Glasswing参画hitachi.com
- Anthropicの技術解説anthropic.com
- Project Glasswing公式ページanthropic.com
- 6月2日の拡大発表anthropic.com
本文中でリンクしている外部ページの一覧です(自動生成)。最終確認日は本記事の最終更新日 2026-10-13 で、リンク先の内容はその後変わることがあります。
AI導入を検討中の方へ