公開日:
公式ドキュメント・公式発表などの一次情報を確認したうえで、株式会社Nexaが執筆・更新しています。AIツールの仕様や料金は変わることがあるため、導入判断の前に各公式サイトの最新情報もご確認ください。運営会社について
kintoneのセキュリティは、アプリ、レコード、フィールドの3階層の権限に加え、認証と外部連携、監査、基盤を確認して法人利用を判断します。
- 権限:3階層の設定と、APIトークンに与える権限を分けて審査します。
- 認証:社員向けの2要素認証やSSOを、ゲストに同じ条件では適用できません。
- 復旧:基盤のバックアップは、利用者の誤操作によるデータ紛失の復旧機能ではありません。
対象:法人導入を判断する経営者、情報システム部門、DX推進担当者
今日やること:重要な業務アプリを1つ選び、権限と外部接続を一覧にします。
kintoneのセキュリティは、提供元の基盤対策と、自社が決める利用範囲を分けて評価します。認証や暗号化の機能があっても、「担当外の案件が見える」「連携用の権限が広すぎる」という設定上の問題は別に残ります。
法人導入で必要なのは、安全性を示す資料と、実際に許可した操作の両方です。標準機能、適用されない条件、導入前の試験を整理し、稟議や運用点検に使える確認項目を示します。
対象読者:kintoneを導入する企業の経営者、情報システム部門、DX推進担当者、アプリ管理者。製品仕様は2026年10月8日に公式ページで確認しています。日本向けクラウドサービスを対象とし、本文の確認表やテスト例は社内審査のための提案です。
kintoneのセキュリティは法人利用に耐えられるか
法人利用の安全性は、提供元の対策だけでなく、登録する情報と自社の設定を照合して判断します。
kintone公式のセキュリティ説明には、認証、アクセス権、監査ログ、暗号化などの対策が掲載されています。
たとえば顧客台帳なら、閲覧者、編集者、社外への送信先を決めます。契約上の制約がある情報は、格納可否を先に確認してください。「製品が安全か」という質問を、「この情報を、この設定で扱ってよいか」という判定に置き換えます。
法人導入前に見るセキュリティ早見表
導入審査では、認証、権限、外部連携、監査、基盤の5領域ごとに、機能と自社の確認作業を分けます。
以下は公式の認証説明などを基にした、本記事独自の点検表です。
| 点検領域 | 主な機能や資料 | 自社で確認すること | 残す証跡の例 |
|---|---|---|---|
| 認証 | 2要素認証、SAML、IP制限 | 社員とゲストの違い、社外接続 | 認証方針と接続試験 |
| 権限 | アプリ、レコード、フィールド | 誰が何を閲覧、変更、書き出しできるか | 権限表と試験結果 |
| 外部連携 | APIトークン、連携サービス | 取得データ、送信先、不要権限 | 接続先と管理担当の一覧 |
| 監査 | 監査ログ、ログイン履歴 | 記録対象、保存方針、確認担当 | ログ確認記録 |
| 基盤 | 暗号化、冗長化、審査資料 | 自社要件、誤操作対策、停止時の業務 | チェックシートと復旧手順 |
「未設定」と「対象外」は分けて記録します。外部連携を使わない場合も、未承認の連携がないか確認してから対象外と判断する運用が適切です。
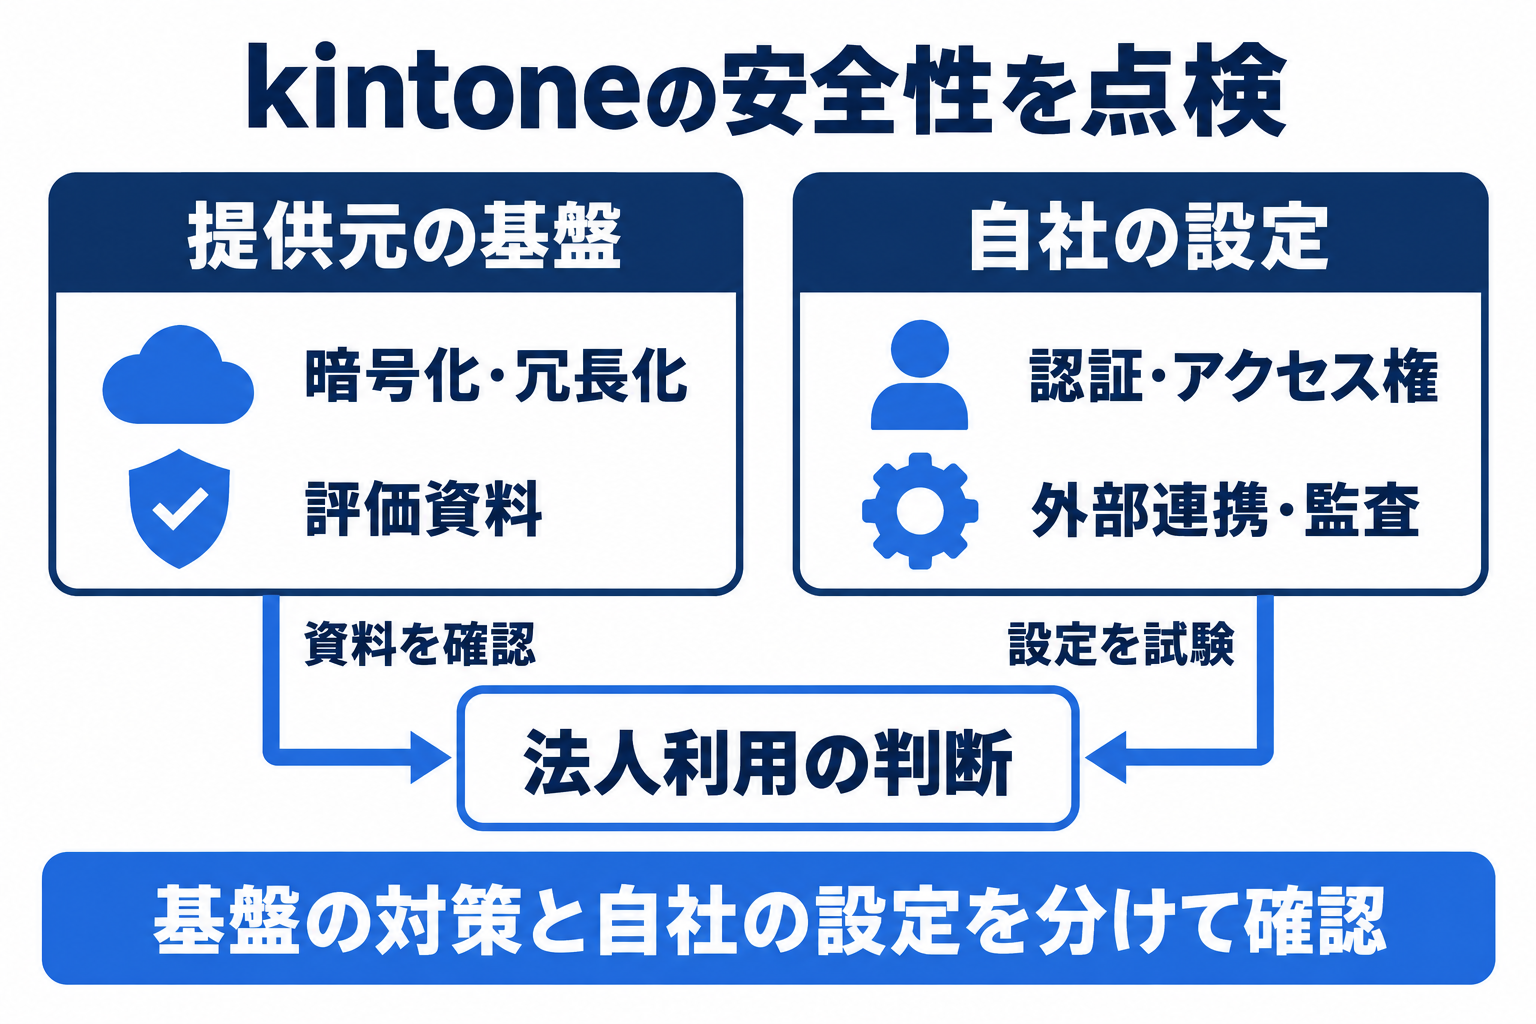 図1: 提供元の評価資料と自社での設定試験をそろえて法人利用を判断します。
2要素認証でログインを保護する
2要素認証ではパスワードに加えて確認コードを使いますが、ゲストとAPIには適用上の制限があります。
ログイン時の本人確認を強める機能が2要素認証です。cybozu.comでは、ログイン名とパスワードに加え、手元の認証アプリに表示される確認コードを入力します。
公式ヘルプの制限事項によると、有効化したユーザーはkintone REST APIのパスワード認証を利用できません。API全体が使えなくなるという意味ではありません。連携で使用する認証方式を確認してから切り替えます。
ゲストユーザーは2要素認証を利用できません。設定前に、社員、ゲスト、連携用の認証を一覧にしてください。
AI導入に関するお困りごとは、株式会社NexaのAI顧問がサポートします。「何から始めればいいか分からない」という段階からご相談いただけます。
SSOとアカウント同期の役割を分ける
SSOはログインの共通化、アカウント同期は利用者情報の反映であり、退職時の権限点検とは分けて設計します。
SSO(シングルサインオン)は、複数のサービスで認証を共通化する仕組みです。kintoneではSAMLという方式で、認証を担当するIdPと連携できます。SAML認証の公式ヘルプは、ゲストユーザーを対象外としています。
一方、公式のユーザー管理説明にあるSCIMのプロビジョニングは、IdP側の利用者情報を同期する機能です。SSOを導入しただけで多要素認証や退職者の権限整理まで完成したとは判断できません。認証条件、同期対象、停止後のアクセス確認を分けて決めます。
IP制限とセキュアアクセスを使い分ける
IP制限は接続元のネットワークを絞り、セキュアアクセスは証明書を使うため、社外利用の条件を別々に決めます。
IPアドレス制限は、接続元のアドレスで利用を制限する機能です。
有償オプションのセキュアアクセスは、端末にインストールしたクライアント証明書で接続元を認証します。公式説明では、IP制限で許可していない接続元からも、証明書を入れた端末でアクセスできるとされています。
導入前には、許可した端末が接続できる試験と、許可していない経路が拒否される試験を行います。証明書を配る担当と、端末紛失時の連絡先も決めておきます。
アクセス権は3階層で設計する
アクセス権はアプリ、レコード、フィールドの3階層で考え、業務全体と個別データの公開範囲を分けます。
kintoneのアプリは業務データを管理する単位です。その中の案件などのデータ1件がレコード、会社名や金額などの入力項目がフィールドに当たります。公式ヘルプは、この3レベルの権限設定を説明しています。
| 階層 | 決めること | 設計例 |
|---|---|---|
| アプリ | その業務データを扱える人と操作 | 営業部だけが案件管理を利用 |
| レコード | 個別データを扱える人 | 担当する案件だけを編集 |
| フィールド | 項目を見たり編集したりできる人 | 原価の欄は限られた担当だけが閲覧 |
表は架空の設計例です。アプリ公開前に、業務上必要な権限を書き出して設定へ落とします。
\ AI活用の「次の一手」を一緒に考えませんか /
AI顧問の無料相談はこちらアプリ権限では書き出しと管理権限も絞る
アプリ権限では閲覧と編集だけでなく、ファイル書き出しやアプリ管理を誰に許すかまで確認します。
アプリのアクセス権では、レコードの閲覧、追加、編集、削除のほか、管理やファイルの読み込み、書き出しを設定できます。
複数の設定が該当するときは、上の行が優先されます。Everyoneへの設定と、個別の組織やグループの設定を並べた場合は、順序も確認してください。権限の変更は保存後に「アプリを更新」で反映します。
cybozu.com共通管理者には、設定にかかわらずアプリ管理権限があるという例外もあります。管理者の画面だけで合否を決めず、一般利用者のアカウントで確かめます。
レコード権限で担当外のデータを分ける
レコード権限は案件などのデータごとに閲覧や編集を制限し、担当変更や組織変更後の見え方まで確かめます。
レコードのアクセス権では、条件やフィールドで指定された利用者に応じて、閲覧、編集、削除を制限できます。たとえば担当者を示す項目を使い、担当案件だけ編集できる設計が考えられます。
注意したいのは異動です。公式ヘルプは、組織やグループの情報を変更しても、アクセス権に反映されない場合があると説明しています。既存レコードへ最新の情報を反映するには、アプリ設定の更新が必要です。
担当変更前の案件、新しい案件、別部門の案件を用意し、見える範囲が想定と一致するか試します。
フィールド権限で機密項目を分ける
フィールド権限で項目ごとの閲覧と編集を制限できますが、テーブル内の項目など設定できない対象があります。
フィールドのアクセス権を使えば、案件情報を共有しながら原価などの項目だけを限定できます。閲覧を許可する相手と、値を変更できる相手は分けて考えます。
ただし、テーブル内のフィールドなどにはアクセス権を設定できません。「同じ画面に置いて、後から細かく隠す」設計ができるとは限らない点に注意が必要です。機密項目の配置を決める前に、制限可能な対象を確認します。
制限できない項目は、フォーム構成やアプリの分離を検討し、一般利用者の見え方を試験します。
添付ファイルと持ち出し経路を確認する
ファイル書き出しを禁止しても、閲覧できる添付ファイルのダウンロードまで一律に止められるとは限りません。
レコード権限とフィールド権限の公式説明では、閲覧のみを許可された場合も添付ファイルをダウンロードできるとされています。
そのため「CSVを出力できないから持ち出せない」と判断するのは不十分です。添付する資料の種類と、添付項目を閲覧できる人を先に決めます。ダウンロード後のファイルをどこに保存してよいかも、社内ルールで定めてください。
受入試験では、画面の閲覧、添付ファイルの取得、ファイル書き出しを別々の項目にします。
APIトークンは利用者の権限と別に審査する
APIトークンに与えた権限は利用者向けのアクセス権に優先するため、連携の権限を独立して審査します。
APIは、システム同士がデータをやり取りするための窓口です。kintoneのAPIトークンは、外部プログラムがその窓口を利用する際の認証に使う文字列です。
APIトークンの公式ヘルプでは、アプリ、レコード、フィールドの設定にかかわらず、トークンに設定したアクセス権が優先されます。社員の画面で原価が見えなくても、連携が同じ制限を受けると決めつけないことが必要です。
読み取りだけの連携なら、変更や削除を許す理由があるかを確認します。トークンを資料やチャットへ貼らず、保管先、利用目的、管理担当、停止方法を記録してください。公式ヘルプ上、ライトコースではAPIトークンを利用できません。
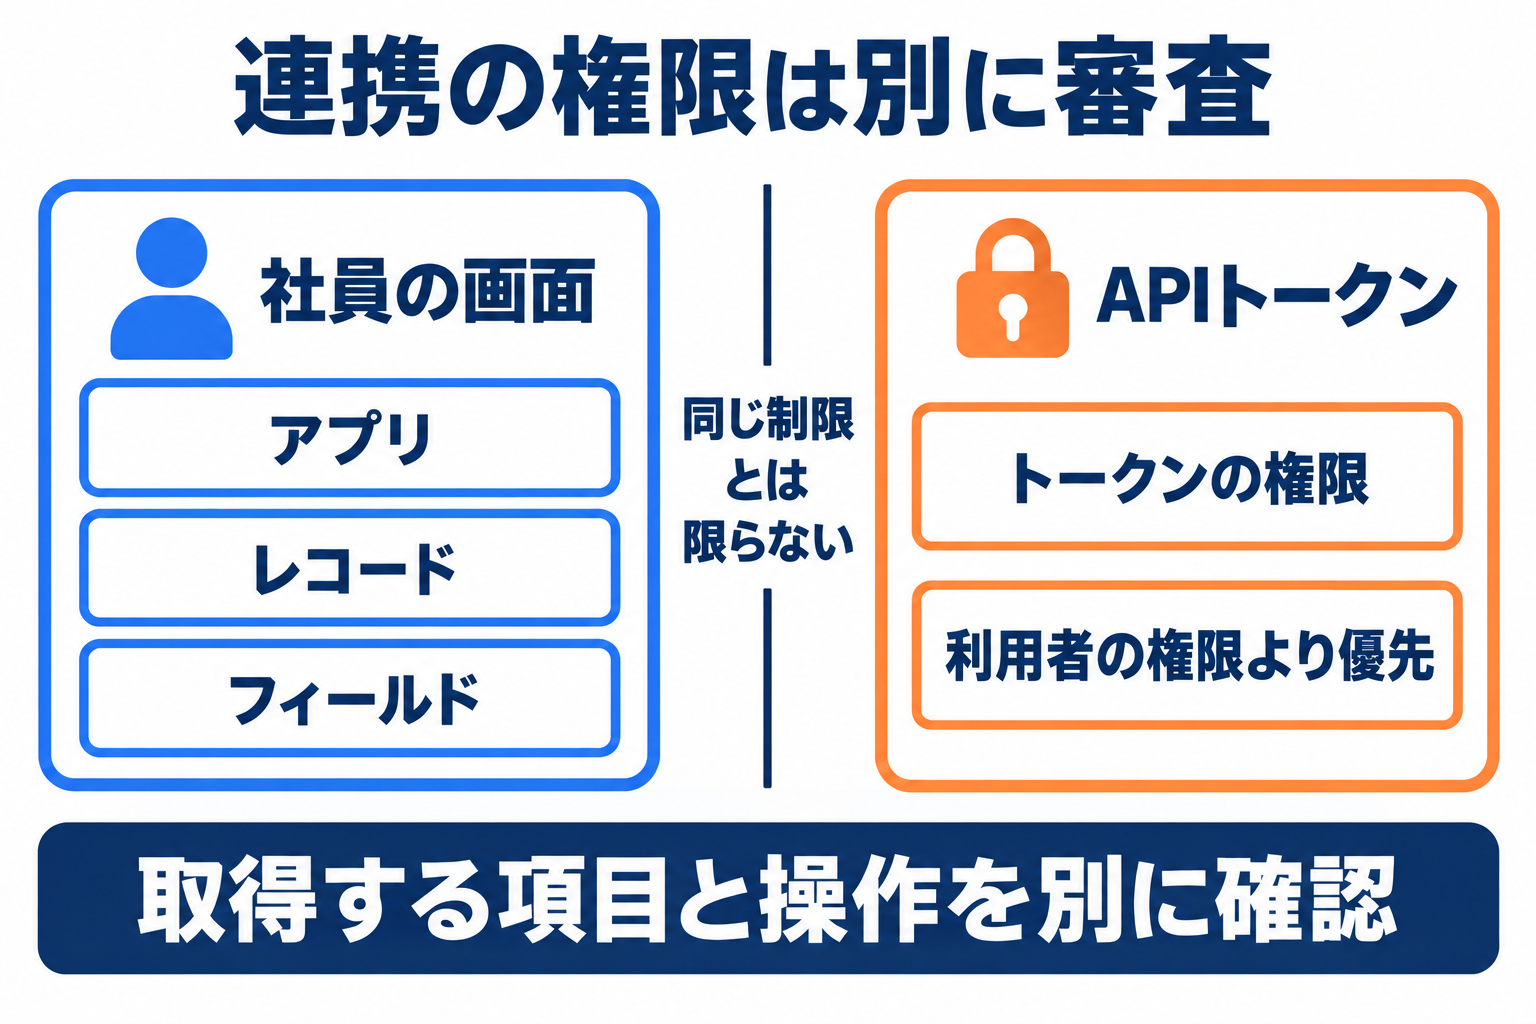 図2: 社員の画面に設定した制限を、APIトークンが継承するとは判断できません。
プラグインと外部サービスの送信先を調べる
外部連携は接続できることだけで承認せず、取得する情報、送信先、保存条件、停止方法まで確認します。
プラグインは、機能を追加するために組み込む拡張機能です。本体と追加製品は別に審査します。導入前に、提供元の仕様と契約で次を確認してください。
- どのアプリや項目を取得し、どこへ送信するか
- 外部に保存する内容と、契約終了時の削除方法
- 連携に必要な認証方式と、付与する操作権限
- 障害時の窓口、更新通知、利用停止の方法
サイボウズの安全性への取り組みは、本体の評価資料です。それだけを根拠に追加サービスも安全と判断せず、ダミーデータで送信結果と停止手順を試してください。
ゲストには社員と同じ認証条件を当てはめない
ゲストユーザーは社員向けの2要素認証とSAML認証の対象外なので、社外共有を別の利用条件で審査します。
2要素認証とSAML認証の公式ヘルプには、それぞれゲストへの適用除外が明記されています。「社内で多要素認証を必須にしたから、取引先も同じ条件」という説明はできません。
社外共有では、相手、対象データ、利用期間、終了時の担当を決めます。機密性の高い情報について社員と同じ認証条件が必須なら、その条件を満たせる別の共有方法も検討対象です。
継続利用の理由がなくなった相手が残らないよう、契約終了や担当変更を点検のきっかけにします。
監査ログは確認担当と保管方針まで決める
監査ログは記録するだけで終わらせず、必要な操作が残るか、誰がいつ確認し、どこへ保管するかを決めます。
監査ログは、いつ、誰が、どのような操作をしたかを調べる記録です。監査ログの公式ヘルプから、閲覧、メール通知、保存期間、ダウンロードの説明を確認できます。日時にはシステムのタイムゾーンが適用されます。
ログイン履歴は認証の確認、変更履歴はデータ編集の追跡に使うもので、監査ログと同じではありません。公式の機能説明を基に、調べたい操作と記録を対応づけます。
本番前にダミーデータで操作し、必要なログを取得できるか確かめます。保存期間の設定と社内の保管要件に差があれば、書き出し先と実施担当を決めてください。
暗号化とバックアップの保護範囲を確認する
基盤の暗号化と冗長化は確認できますが、障害向けのバックアップを誤操作の復旧手段と混同しないことが必要です。
クラウド基盤の公式説明では、日本で提供するcybozu.comについて、東日本と西日本への冗長化、伝送データと保存データの暗号化を案内しています。これは基盤についての説明であり、外部連携先の保管地域まで示すものではありません。
同ページは、基盤のバックアップが利用者の誤操作によるデータ紛失の復旧機能ではないことも明示しています。
誤更新、誤削除、サービス停止を分け、必要な復旧範囲を決めます。自社で保管するデータや外部バックアップを検討する場合は、添付ファイルを含む対象と復元方法まで試してください。
認証とチェックシートを導入審査に使う
外部評価は対象範囲を読んで判断し、セキュリティチェックシートと自社の要求事項を照合して承認材料にします。
kintone公式ページには、ISO/IEC 27001、ISO/IEC 27017の認証や、ISMAPのクラウドサービスリストへの掲載が説明されています。登録範囲と自社が使う機能が対応しているかを確認します。
サポートサイトのセキュリティチェックシート案内から、公開資料や評価依頼先を確認できます。資料を入手したら、取得日、対象サービス、該当する回答箇所、残った質問を記録してください。
個別の保存要件や外部送信の制約について、公開資料だけで答えが出ない場合は提供元に確認します。回答を待つ項目は「対応済み」にせず、条件付き承認か保留に分けます。
関連記事
外部接続の方式や停止設計を整理したい場合は、業務自動化ツールの選び方と導入手順が補足になります。
AIの入力情報や承認者を決める場合は、生成AIガイドラインの作り方も参照してください。
kintone AIを使う場合は追加条件を確認する
kintone AIは学習利用と第三者基盤への送信を分けて確認し、扱う情報に応じて機能の利用範囲を決めます。
kintone AIの公式説明では、入力データをAIモデルの学習目的で保存または利用しないとされています。一方、AI機能の提供に必要な範囲で、第三者のAI基盤へ入力データを送信します。
「学習に使わない」と「外部に送信しない」は別の条件です。処理地域はクラウドデータポリシーで確認し、本体の国内基盤の説明をそのまま当てはめないでください。機能ごとの有効化や利用者の制限も確認します。
この扱いはkintone AIの説明です。別会社のAIプラグインを使う場合は、その製品の利用条件を改めて審査します。
導入前は一般利用者のアカウントで試験する
設定の完了は管理画面だけで判断せず、一般利用者が許可された操作だけを行えることを試験して確かめます。
次は受入試験の例です。実在の顧客情報を使う前に、ダミーデータと検証用アカウントで期待する結果を決めます。
| 試験 | 期待する結果の例 | 確認する人の例 |
|---|---|---|
| 一般社員の閲覧 | 許可した案件と項目だけが見える | 業務担当 |
| 書き出しと添付取得 | それぞれ承認した範囲だけで操作できる | アプリ管理者 |
| 異動後のアクセス | 旧担当の権限が想定どおり外れている | 情報システム部門 |
| 外部連携の実行 | 承認した項目と操作だけを扱う | 連携担当 |
| 操作後の調査 | 必要な記録を担当者が取得できる | 監査担当 |
APIトークンは、公式の権限優先ルールを前提に別途試します。試験日、アカウント種別、入力、期待結果、実際の結果を残し、不一致を直してから本番へ移します。
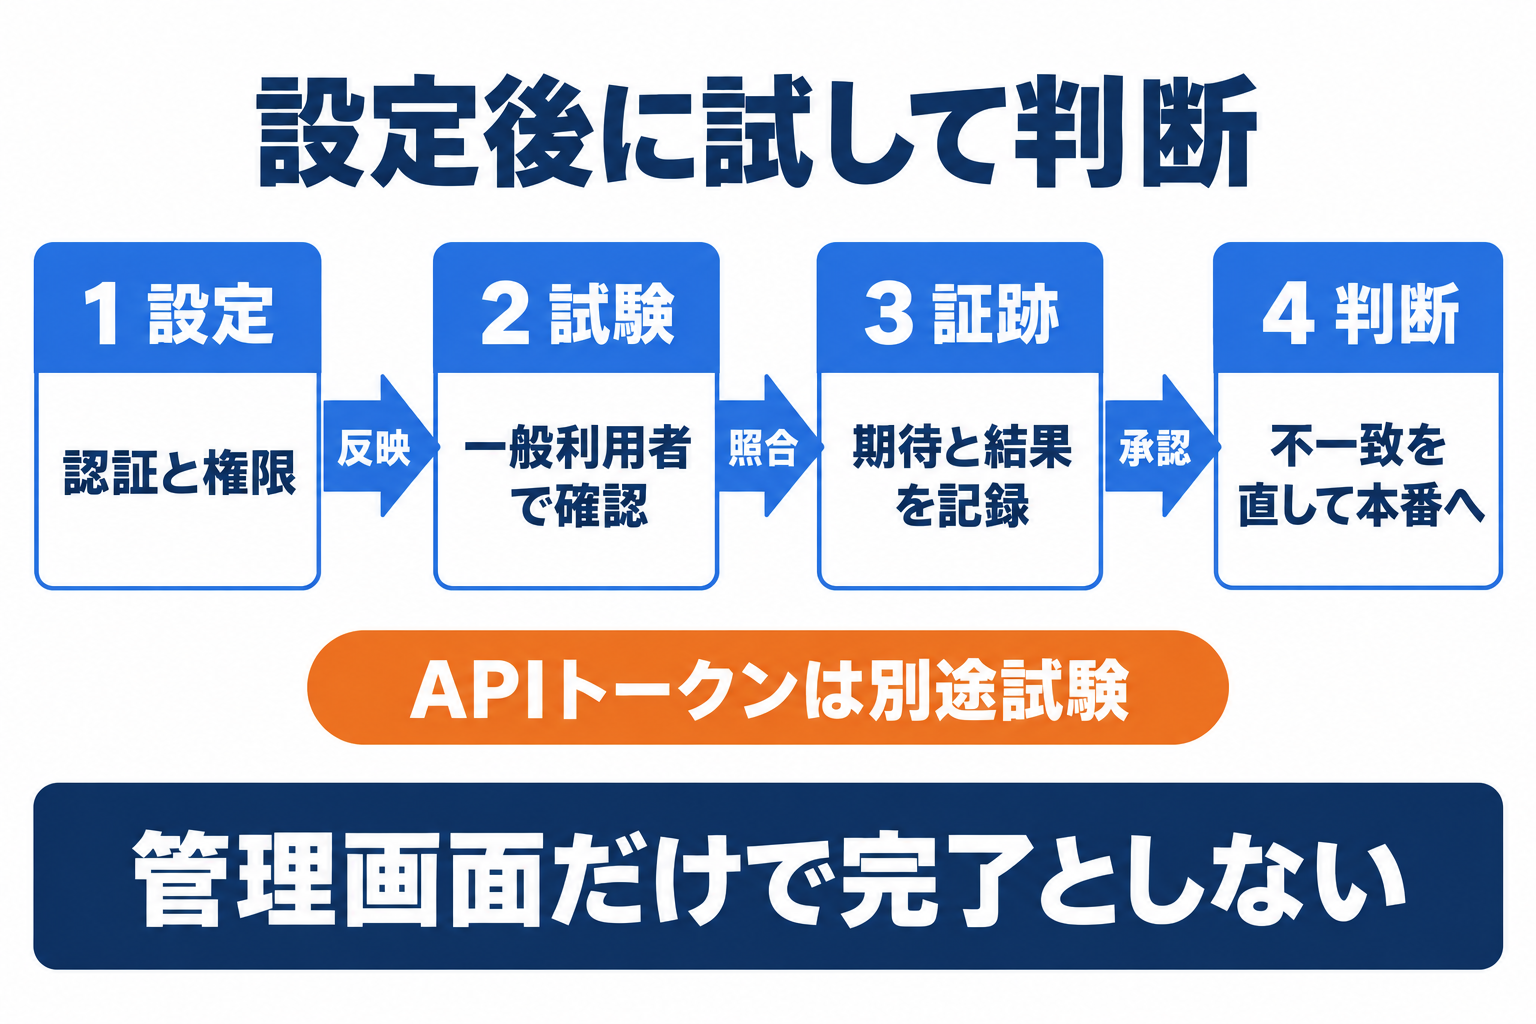 図3: 期待結果と実際の結果を記録し、不一致を直してから本番へ移します。
運用開始後は異動と事故対応を点検する
異動や連携追加のたびに権限と接続先を見直し、問題発生時の停止判断とログ保全を担当者に割り当てます。
運用ルールには、採用時の設定値だけでなく、変更を確認するタイミングを入れます。部門異動、退職、外部共有の終了、アプリ複製、連携サービスの追加をきっかけに、責任者が必要性を見直す方法が考えられます。
事故が疑われた場合の手順例は、利用者から窓口への報告、責任者による対象連携やアクセスの停止判断、ログの保全、影響調査、再開承認です。被害拡大の防止と記録の確保を並行して進め、利用者が独断で履歴を削除しないルールにします。
停止が業務に及ぼす影響と、再開時に付け直す権限も、担当者が確認します。
kintoneのセキュリティによくある質問
安全性の判断では標準機能の有無だけでなく、利用者の種類、外部連携、復旧対象に応じた条件確認が必要です。
Q. kintoneなら情報漏えいの心配はありませんか?
情報漏えいが起きないとは保証できません。公式が示す基盤対策に加え、自社の認証、アクセス権、外部接続を点検します。登録情報に応じて、一般利用者のアカウントで公開範囲を確かめてください。
Q. セキュリティ機能はすべて標準料金に含まれますか?
すべてではありません。公式説明では、セキュアアクセスは有償オプションです。連携先のサービス契約や構築費用も別に確認します。使う機能を決めてから、対象コースとオプションを確認してください。
Q. ゲストにも2要素認証やSSOを使えますか?
公式ヘルプでは、ゲストユーザーはcybozu.comの2要素認証を利用できず、SAML認証の対象外です。社員向けと同じ条件だと扱わず、社外共有の可否を個別に判断します。
Q. APIトークンにも社員のアクセス権が適用されますか?
社員の権限をそのまま継承すると考えてはいけません。APIトークンに設定した権限が、アプリ、レコード、フィールドのアクセス権に優先します。連携で取得する項目と操作を別に審査してください。
Q. 間違って削除したデータはバックアップで戻せますか?
基盤側のバックアップは、利用者の誤操作によるデータ紛失の復旧機能ではありません。誤更新と誤削除を分け、使える機能や別途必要な保管方法、復元範囲を事前に確認してください。
Q. kintone AIに入力した情報は学習に使われますか?
公式の説明では、学習目的では保存または利用されません。ただし、機能の提供に必要な第三者のAI基盤へデータを送信します。自社が許可する情報の範囲と処理地域を別に確認します。
まとめ
kintoneの法人導入では、基盤の評価資料と自社の設定結果をそろえ、確認できた範囲を明確にして判断します。
認証だけを強めても、広いアクセス権や外部連携は残ります。アプリ、レコード、フィールドの3階層を設定し、APIトークンは独立して審査してください。ゲストの例外、監査ログの運用、誤操作への復旧手段も確認対象です。
最初に、重要な業務アプリを1つ選びます。誰が見られるか、何を書き出せるか、どこへ連携するかを書き出し、一般利用者で試してください。未確認事項には担当者と確認期限を付け、解消した証跡を導入判断に使います。
AI導入に関するお困りごとをサポートします
株式会社NexaのAI顧問は、ツール選定から業務への適用、社内定着までを月額制でサポートします。特定のツールに限らず、「AIをどう使えばいいか分からない」という段階からご相談いただけます。
この記事で参照した外部情報
- kintone公式のセキュリティ説明kintone.cybozu.co.jp
- 公式の認証説明cybozu.com
- 公式ヘルプの制限事項jp.kintone.help
- SAML認証の公式ヘルプjp.kintone.help
- IPアドレス制限jp.kintone.help
- 公式ヘルプjp.kintone.help
- アプリのアクセス権jp.kintone.help
- レコードのアクセス権jp.kintone.help
- フィールドのアクセス権jp.kintone.help
- APIトークンの公式ヘルプjp.kintone.help
- サイボウズの安全性への取り組みcybozu.com
- 監査ログの公式ヘルプjp.kintone.help
- クラウド基盤の公式説明cybozu.com
- サポートサイトのセキュリティチェックシート案内cybozu.com
- kintone AIの公式説明jp.kintone.help
本文中でリンクしている外部ページの一覧です(自動生成)。最終確認日は本記事の最終更新日 2026-10-08 で、リンク先の内容はその後変わることがあります。
AI導入を検討中の方へ