公開日:
公式ドキュメント・公式発表などの一次情報を確認したうえで、株式会社Nexaが執筆・更新しています。AIツールの仕様や料金は変わることがあるため、導入判断の前に各公式サイトの最新情報もご確認ください。運営会社について
AIガバナンスツールは、台帳管理、情報保護、品質評価、実行制御の4つの役割を分け、管理できていない業務に合わせて選びます。
- 選定の軸:全社の申請承認を管理する製品と、アプリの入出力を制御する機能は別物です。
- 比較の前提:対応環境、収集するデータ、必要な契約をそろえて比較します。
- 導入の判定:検出件数だけでなく、見逃し、誤検知、担当者の対応工数を試験で確認します。
対象読者:中小企業の経営者、DX推進担当者、情報システム部門
今日やること:自社のAI利用を一覧にし、管理できていない作業を1つ決める
AIガバナンスツールを選ぶときは、製品数よりも「何を管理したいか」を先に決めます。未承認サービスの把握、利用申請の審査、生成結果の評価では、必要な機能も担当者も異なります。
比較表で多くの機能に丸が付いていても、自社の端末や業務アプリが対象外なら運用できません。この記事では、公式資料に基づく4候補の違いと、購入前に使える確認項目を整理します。全製品を実機で比較したランキングではなく、導入判断のための候補整理です。
AIガバナンスツールとは何を管理するものか
社内でAIを使うと、利用目的、入力する情報、出力の確認者が部署ごとに変わります。その利用を把握し、許可条件や責任を定め、問題があれば修正する仕組みがAIガバナンスです。規程を作るだけでなく、日常の申請や監視まで含みます。
AIガバナンスツールは、その作業の一部を記録、評価、自動化するソフトウェアです。たとえば、営業の文章作成AIについて、責任者、入力可能なデータ、承認日、見直し期限をひとつの台帳にまとめます。別の製品では、実際の入力に機密情報が含まれたときに警告を出します。
NISTのAI Risk Management Frameworkは、Govern、Map、Measure、Manageの4機能でリスク管理を整理しています。これは任意利用の枠組みです。製品名を選ぶ前に、方針決定、利用状況の把握、評価、対処のどこが不足しているかを確認できます。
体制づくりから整理したい場合は、AIガバナンスの実践ガイドも参考になります。この記事では、製品の比較と購入時の確認に絞ります。
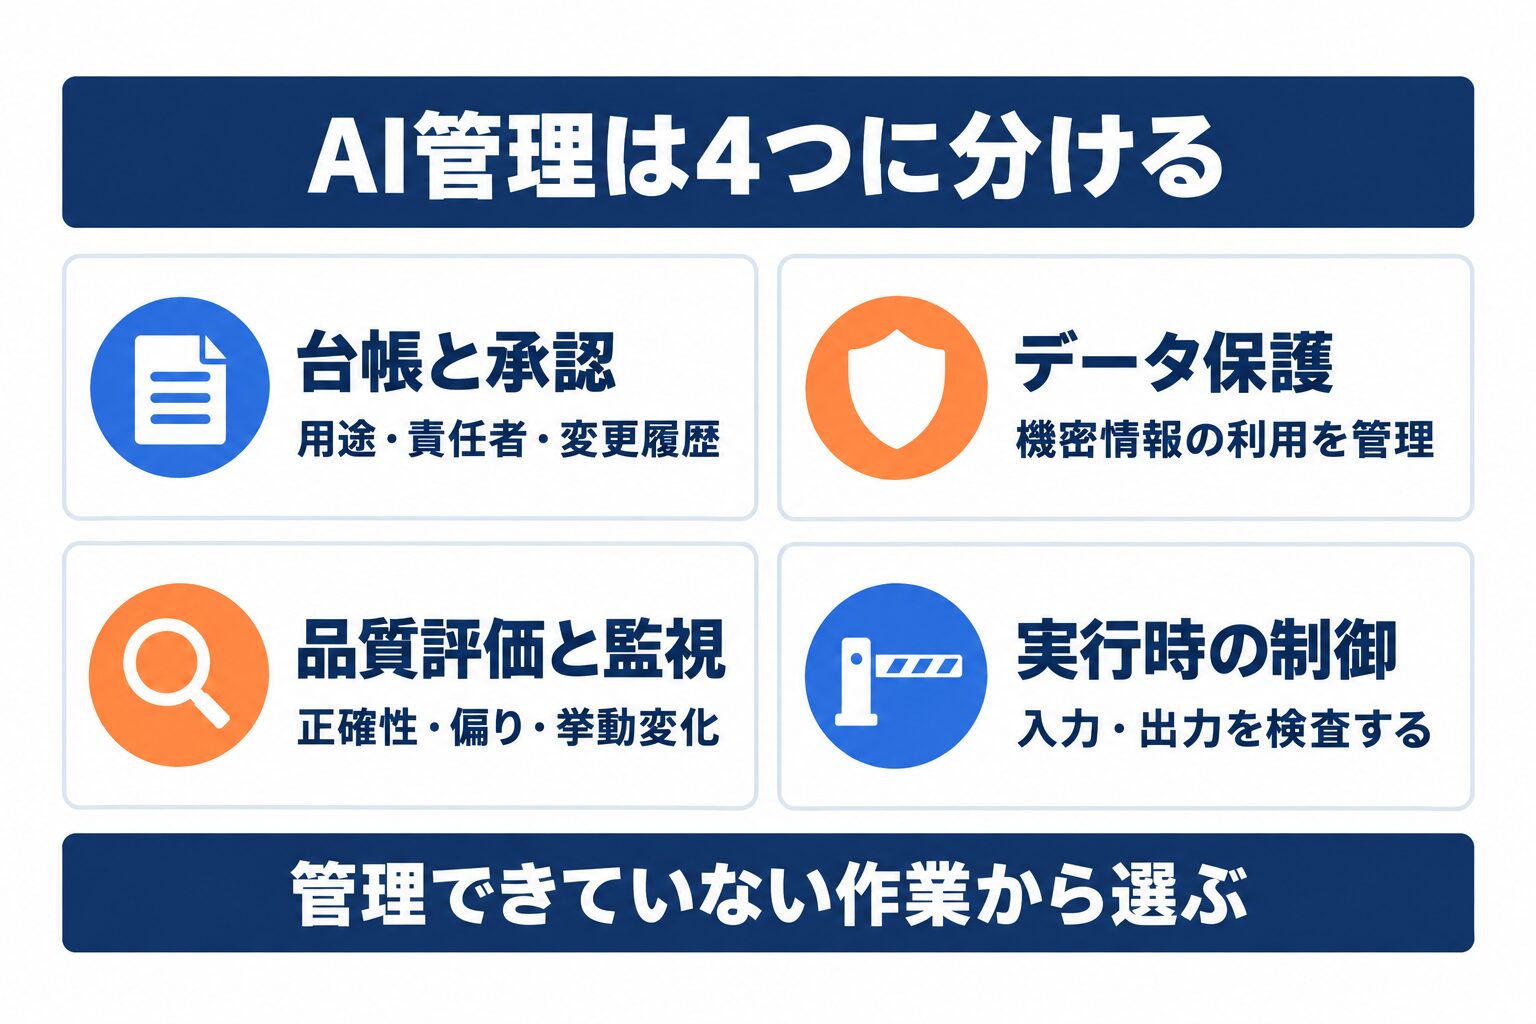 図1: AI管理の機能を4つの役割に分け、管理できていない作業から選びます。
台帳だけでよい会社と専用ツールが必要な会社
担当者が利用状況を把握し、承認履歴を追える間は、既存の表計算や申請システムから始める選択肢があります。AIサービス名、用途、責任者、データ区分、承認状態、見直し期限を記録すれば、未整理の利用を洗い出せます。
ただし、台帳は書き込まれた情報しか持ちません。申請されていないサービス利用や、承認後に追加された外部接続を、自動的に発見できるとは限りません。変更のたびに担当者が聞き取りを繰り返すなら、連携機能を持つ製品の検討が必要になります。
導入の境目は従業員数だけでは決まりません。顧客への自動回答、機密情報の処理、複数部署による開発など、見逃しの影響が大きい用途があるかで判断します。まず「台帳が古い」「審査が滞る」「機密入力を止められない」のどれが問題かを書き出してください。
\ AI導入の進め方を一緒に整理しませんか /
AI顧問の無料相談はこちらAIガバナンスツールは4つの役割で分ける
比較をしやすくするため、この記事では機能を4つに分けます。製品の公式分類ではなく、企業の管理作業に対応させた整理です。同じ製品が複数の役割を持つ場合もあります。
| 役割 | 管理する内容 | 検討のきっかけ |
|---|---|---|
| 台帳と承認 | AIの用途、責任者、審査、変更履歴 | 利用申請が部署ごとに散らばる |
| データ保護 | 機密情報の利用、共有、持ち出し | どの情報がAIに渡ったか分からない |
| 品質評価と監視 | 回答の正確性、偏り、挙動の変化 | 更新後の品質低下を把握できない |
| 実行時の制御 | 入力や出力の検査、拒否、マスキング | 問題のある処理を実行前後に止めたい |
マスキングは、個人情報などの一部を伏せる処理です。また、実行時の制御は、利用申請を承認することとは異なります。申請が通ったAIでも、毎回の入力が適切とは限らないため、必要な箇所に検査を組み込みます。
この区分を使い、自社の必須機能と補助機能を分けます。「全社のAIを管理する」という要求だけでは、候補を絞り込めません。
比較表:4候補の得意領域と確認事項
次の4候補は、同じ機能を持つ代替製品ではありません。公式資料で確認できた機能と、購入前に確認したい条件を並べています。記載していない機能を「非対応」と評価する表でもありません。
| 候補 | 主な検討用途 | 公式資料で確認できる機能 | 購入前の確認事項 |
|---|---|---|---|
| Microsoft Purview | AIが使うデータの保護 | DSPMによる可視化、DLP等の情報統合、リスク是正 | 対象アプリ、端末、連携先、必要ライセンス |
| OneTrust AI Governance | 申請とリスク審査の統合 | AI台帳、所有者管理、リスク分類、承認、変更時の再評価 | 既存申請との連携、評価項目の変更、証跡の出力 |
| Credo AI | AI資産と統制要件の管理 | AI Registry、リスク分類、Policy Engine、監視ツール連携 | 適用したい方針、連携方法、担当者の運用負荷 |
| Amazon Bedrock Guardrails | 自社AIアプリの入力と出力の検査 | 内容フィルター、機密情報の検出、根拠との整合性確認 | アプリへの組み込み、言語、遅延、例外時の処理 |
確認日は2026年9月9日です。機能の提供範囲は契約、地域、接続方法で変わり得ます。実機試験をしていないため、検出精度や日本語対応の優劣は順位付けしていません。
\ 業務自動化のお悩みをAI顧問に相談できます /
AI顧問の無料相談はこちらMicrosoft Purviewはデータの利用実態を確認する候補
Microsoft 365などで扱う情報について、AI利用を含めて保護状況を確認したい場合に検討できます。現行のMicrosoft Purview DSPM公式資料では、機密データの所在、アクセス、利用、保護状況を中心にリスクを把握します。
DSPMは、データがどこにあり、適切に保護されているかを継続的に確認する仕組みです。DLPは、機密情報の持ち出しなどを検知し、ポリシーに応じて制御する機能を指します。現行DSPMは、DLP、機密ラベルによる情報保護などの情報を統合します。
公式資料にはMicrosoft 365、Azure、Fabricや外部サービス連携が示されています。ただし、「外部サービスにも対応」という説明だけで、すべての端末や個人アカウントを監視できるとは判断できません。対象サービス、必要な接続、取得できるイベントをひとつずつ確認します。
旧「DSPM for AI」はclassicとして案内されています。古い画面の手順や必要条件をそのまま現行版に当てはめず、検討中のテナントで使う機能の資料と契約を照合してください。
OneTrust AI Governanceは申請とリスク審査をつなぐ候補
利用部門、情報システム部門、法務の間でAI利用申請が止まる場合は、審査の流れを統一できるかが検討点です。OneTrustの公式製品ページでは、AIシステム、モデル、データセット、ベンダー、用途などの台帳化を説明しています。
所有者の割り当てに加え、リスク評価、承認、例外管理などのワークフローを設定できます。モデル、エージェント、データセット、使い方が大きく変わった際の再評価も示されています。初回承認だけで終わらず、変更時の審査をつなげたい会社に対応する候補です。
比較時は、既存の申請票をそのまま再現することより、不要な質問を減らせるかを試します。公開情報の要約と、顧客情報を扱う自動応答に同じ審査を課すと、低リスク用途まで待ち時間が増えます。リスクに応じて審査先と必要証拠を分けられるか確認しましょう。
\ AI活用の「次の一手」を一緒に考えませんか /
AI顧問の無料相談はこちらCredo AIはAI台帳と統制要件を結び付ける候補
複数のAIモデルや外部サービスについて、どの方針が適用され、何を確認済みか説明したい場合に検討できます。Credo AIの公式ページは、AI Registry、リスク分類、Policy Engine、証拠記録と監査の機能を紹介しています。
レジストリは、管理対象とその属性を登録する台帳です。AIサービス名だけでなく、モデル、用途、責任者、依存関係を結び付けることで、モデル変更の影響を確認しやすくなります。公式ページではNIST AI RMFなどに対応するポリシーパックも案内しています。
ポリシーパックは、要件の整理を助けるもので、導入しただけで法令適合を保証するものではありません。自社の規程に合わせた修正が可能か、監視ツールからどの情報を取り込むか、判断の根拠を出力できるかを確認します。
公式には監視ツール連携も説明されています。「書類管理専用」と決め付けず、接続先と実行時の役割を見積もりの範囲に含めることが必要です。
Amazon Bedrock Guardrailsはアプリの入出力を制御する候補
自社で作ったチャットボットなどに検査処理を組み込みたい場合は、全社台帳とは別に実行時の制御を検討します。ガードレールは、AIへの入力や回答が定めた条件に反しないかを確認する仕組みです。
Amazon Bedrock Guardrailsの公式資料には、有害な内容、禁止トピック、指定単語、機密情報のフィルターが記載されています。回答と参照情報の整合性を確認する機能などもあります。アプリの用途に応じて検査を構成します。
機密情報の検出には確率的な判定が含まれます。入力すれば必ず個人情報を隠せる、回答の誤りをすべて防げる、といった保証ではありません。また、公式資料にはreasoning content blocksを対象外とする説明があり、すべての内部情報が検査される前提も避けます。
一般社員がブラウザで使うあらゆるAIサービスを、自動的に管理する製品ではありません。どのアプリの、どの入力と出力を検査に通すかを設計する必要があります。
全社台帳と実行時の制御はどう組み合わせるか
台帳には「何を許可したか」を残し、実行時の仕組みには「今回の処理を通してよいか」を判断させます。両方に共通の用途IDを持たせると、警告が出たときに責任者や承認条件を引けます。ここからの構成や試験項目は、導入検討のための編集上の提案です。
たとえば、社内FAQのAIを登録し、参照できる文書、回答先、管理者を決めます。実行時には機密情報などを検査し、警告やエラーを担当者に通知します。管理者は記録を確認し、例外承認、設定修正、停止のいずれかを判断します。
複数製品を採用するなら、同じ情報を二重入力させない設計にします。承認状態の正本はどこか、警告から誰へ通知するか、例外期限が切れたときに何を止めるかを、接続図に書き込みます。
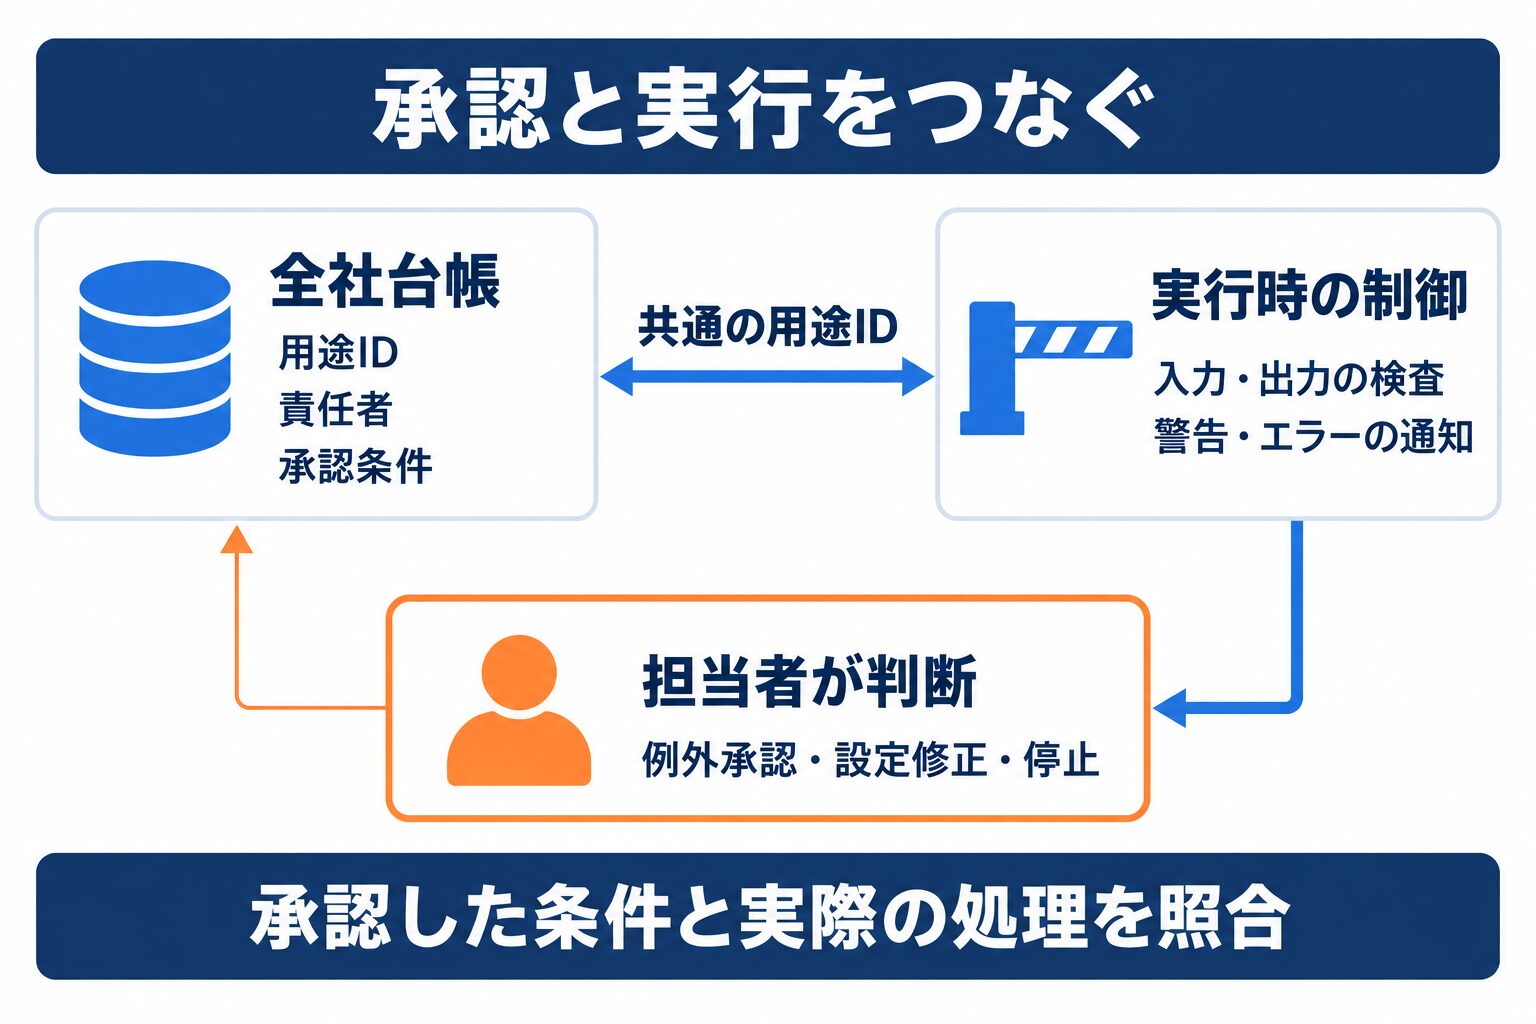 図2: 全社台帳と実行時の制御を共通の用途IDでつなぎ、警告後の判断まで設計します。
導入前に確認する10項目
機能一覧ではなく、デモで見せてもらう動作に置き換えると比較できます。「対応しています」という回答だけで合格にせず、試験結果や契約上の範囲を残します。
| 項目 | ベンダーに確認する内容 |
|---|---|
| 1. 管理対象 | 自社で使うAIサービス、モデル、アプリが対象になるか |
| 2. 発見範囲 | 端末、ブラウザ、ネットワーク、クラウドのどこから収集するか |
| 3. データ収集 | 入出力本文まで保存するか、属性情報だけか |
| 4. 承認フロー | 部門別の審査、代理承認、例外期限を設定できるか |
| 5. 技術的な制御 | 警告だけか、遮断やマスキングまでできるか |
| 6. 評価方法 | 日本語データで見逃しと誤検知を検証できるか |
| 7. 権限と監査 | 管理者の操作やログ閲覧も追跡できるか |
| 8. 保管条件 | 保存場所、保持期間、削除、再委託先を確認できるか |
| 9. 運用と料金 | 接続作業、追加契約、保守、社内工数を含められるか |
| 10. 撤退可能性 | 台帳、承認履歴、設定、証跡を取り出せるか |
必須項目に未確認がある製品は、評価点の高さだけで選びません。たとえば、顧客との契約で求められる保存条件を満たせないなら、他機能が豊富でもその用途には採用できません。
シャドーAIはどこまで見つけられるか
会社が把握していないAI利用はシャドーAIと呼ばれます。未承認のサービスだけでなく、承認済み業務ソフトに追加されたAI機能も確認対象です。社員への申請依頼だけでは見えない利用が残ります。
ただし、自動発見にも観測できる範囲があります。ネットワークから接続先を把握できても、具体的な入力内容や利用目的までは分からないことがあります。クラウドに登録されたAI資産を発見する機能と、社員のブラウザ利用を把握する機能も同一ではありません。
管理端末、個人端末、社外ネットワーク、アプリ経由などの経路を表にし、それぞれ「確認できる」「確認できない」「追加設定が必要」に分けます。取得できない領域は申請ルールなどで補います。対策の全体像はシャドーAIのリスクと対策で補足しています。
日本語の誤検知をどう試すか
日本語対応の表記だけでは、自社の入力を適切に判定できるか分かりません。誤検知は問題のない処理を危険と判定すること、見逃しは止めたい処理を通してしまうことです。片方だけを減らしても使いやすい運用にはなりません。
試験には実在する顧客の個人情報ではなく、架空データを使います。社内で使う略語、氏名に似た製品名、改行を挟んだ番号、一般公開してよい連絡先などを用意し、期待する判定を人が先に決めます。機密情報を含まない通常入力も必ず混ぜます。
結果は「正しく警告」「正しく通過」「見逃し」「誤検知」で保存します。対象データと判定基準を同じにしないと、製品間の比較にはなりません。少数の試験が通っただけで、運用全体の安全性を保証しないことも前提です。
監査ログに機密情報を集めすぎない
管理を強めるために全入力を保存すると、監査用の保管先へ機密情報が集中します。監査ログは、誰が何を実行したかを後から確認する記録です。説明に必要な情報を残しつつ、本文の保存が本当に必要かを用途別に決めます。
利用者ID、日時、対象アプリ、適用ルール、判定結果だけで調査できる場合もあります。本文が必要なら、閲覧権限、保持期間、削除方法、持ち出し手順まで定めます。一般の利用者だけでなく、管理者の閲覧も監査対象にします。
契約確認では、「AIモデルの学習に使われない」と「ログが残らない」を分けて質問します。学習利用の制限があっても、監視や障害調査のために保存される場合があるためです。社内向けの説明は生成AIガイドラインの作り方のように利用ルールと合わせて整備します。
費用はライセンスと運用工数を分ける
AIガバナンスツールの費用は、ソフトウェアの利用料だけでは比較できません。管理対象数、利用者数、検査量、保存量など、どれが課金単位になるかを確認します。別の基盤契約や連携サービスが必要なら、その費用も含めます。
| 費用の区分 | 見積もりに入れる作業や条件 |
|---|---|
| 初期設定 | 台帳整理、既存システム連携、ルールの設計、初回評価 |
| 継続利用 | 基本契約、追加機能、検査量、ログ保管、サポート |
| 社内運用 | 警告確認、例外審査、設定更新、定期評価 |
| 終了と移行 | データ出力、接続解除、移行先の設定、削除確認 |
各製品の最新見積もりを取得していないため、本記事では金額の相場を断定しません。比較候補へ同じ対象数、入力件数、保持期間を提示し、見積もり条件をそろえてください。
「自動化された作業時間」から「警告の確認や例外処理に増えた時間」を差し引くことも必要です。既存の契約で足りる機能を洗い出し、追加購入で解消する作業を具体的に説明できるようにします。
中小企業が比較導入を進める手順
製品を全社導入する前に、ひとつの業務で管理が回るか確認します。以下は固定の日数を求める標準ではなく、小さく試すための4段階の提案です。
1. 対象業務と責任者を決める
社内FAQ、文章の下書き、問い合わせ分類などから対象を選びます。入力情報、回答先、誤りが出た際の影響を書き、現場の責任者を決めます。対象外の部署やデータも記載して、試験範囲を広げすぎないようにします。
2. 必須機能と合格条件を固定する
10項目の確認表から、今回必要なものを選びます。たとえば、未承認利用の発見が目的なら、接続先の発見と責任者への通知を試験します。台帳の承認画面だけを見て、発見機能の試験を省略しないようにします。
3. 架空データで比較する
同じテスト入力と期待結果を使い、操作、通知、証跡出力まで確認します。検査を有効にした場合の待ち時間も記録します。初回の説明会だけでなく、担当者が手順書を見ながら自力で対応できるかを試します。
4. 限定運用後に拡大か見送りを判断する
問題のある入力を止められるかに加え、通常業務が続けられるかを確認します。見逃しや通知先の不備が残るなら、対象を狭めて再試験します。必須条件を満たせない場合は見送り、設定変更や別の構成を検討します。
受入試験で確認したい5つの場面
受入試験は、購入側が求めた条件を満たすか確認する試験です。画面の見栄えではなく、実際の担当者の作業と障害時の動きを対象にします。次の5場面を、候補が担当する役割に合わせて試します。
- 通常利用:許可した入力が通り、必要な記録だけが残るか。
- 要注意の入力:架空の機密情報を含む入力が、期待どおりに警告や遮断となるか。
- 用途やモデルの変更:再審査が必要な変更を検出、または申請できるか。
- 制御側の障害:検査サービスが応答しないとき、停止か限定継続かが設計どおりになるか。
- 担当者不在:通知の引き継ぎと例外の期限管理が機能するか。
特に障害時は判断が分かれます。検査できないまま通すと情報保護の条件を外れますが、すべて止めれば業務継続に影響します。高リスクの処理は停止し、低リスクの処理は別経路にするなど、対象業務ごとに責任者が決めます。
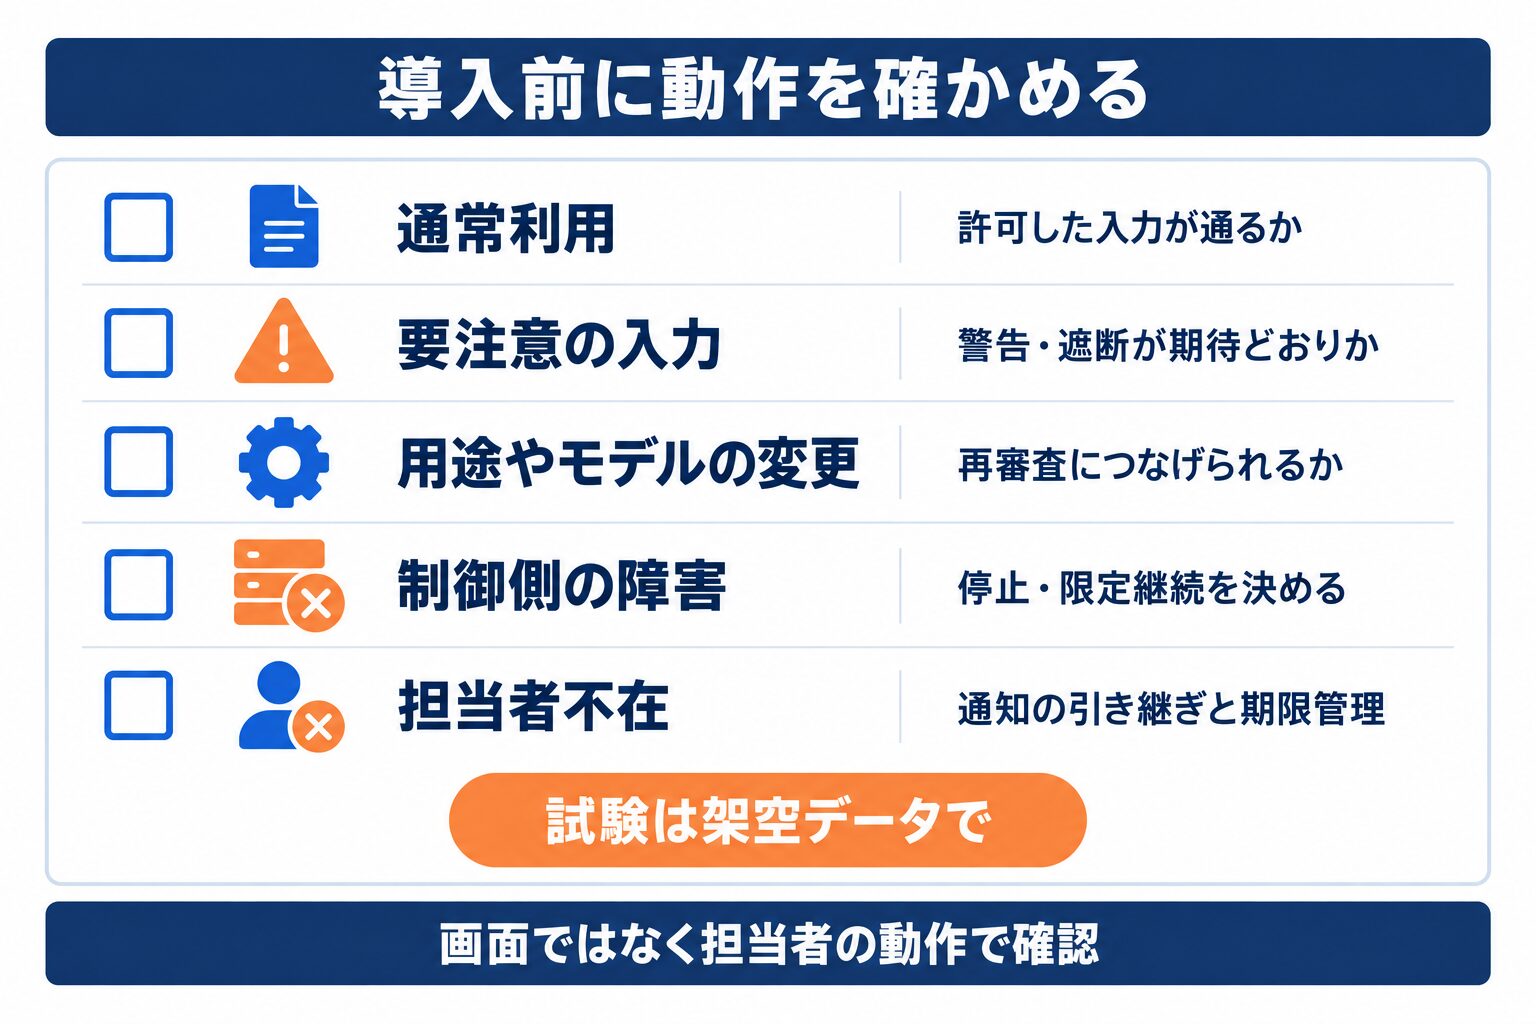 図3: 架空データで5つの場面を試し、担当者が対応できるかを確認します。
導入効果は何の指標で測るか
警告件数が増えたから成功、減ったから安全とは限りません。初期設定によって発見範囲が広がった場合と、誤検知が増えた場合では意味が違います。試験時点と限定運用後を、同じ指標で比較します。
| 指標 | 確認したい変化 |
|---|---|
| 台帳の更新状況 | 変更されたAIの情報が放置されていないか |
| 申請の処理時間 | 低リスクの申請が不必要に滞っていないか |
| 未対応の警告 | 担当者への割り当てや期限管理が機能しているか |
| 見逃しと誤検知 | 同じ試験データで設定変更の影響を確認できるか |
| 運用工数 | 設定更新、審査、調査を含めても継続できるか |
事故の回避額は実績として測りにくいため、根拠なく利益へ換算しません。削減できた審査や証跡収集の工数と、リスク対策の充足状況を分けて報告します。金額に直す範囲は生成AIのROI計算ガイドで補足しています。
ツールを入れても責任者の判断は残る
ツールが警告を出しても、その用途を認めるか、例外を許可するかは組織が決めます。NIST AI RMFのような枠組みへの対応機能があっても、運用の責任をソフトウェアへ移すことはできません。
経営側は許容するリスク、現場は業務上の必要性、情報システム部門は設定と監視を担当します。個人情報、権利、契約条件に関係する用途は、法務や専門家による確認も組み込みます。特定の法令への適合は、適用範囲と実際の運用を含めて個別に判断します。
購入前に、承認者、警告の確認者、停止を判断する人を決めてください。担当者が決まっていない状態では、監視対象が増えるほど未処理の通知が積み上がります。
AIガバナンスツールのよくある質問
Q. 中小企業でも専用ツールが必要ですか?
必須とは限りません。既存の台帳と申請機能で情報更新や承認履歴を管理できるなら、そこから始められます。未承認利用の発見、機密情報の制御、変更時の再審査が手作業では追い付かない場合に専用機能を検討します。
Q. ひとつの製品で全社のAIを管理できますか?
対象環境と連携範囲によります。台帳に登録できることと、実際の通信や入力を検査できることは別です。管理端末、個人端末、業務アプリ、外部モデルなどの経路を一覧にし、製品ごとに確認できる範囲を確かめます。
Q. DLPがあればAIの誤回答も防げますか?
DLPは主に機密情報の利用や持ち出しを管理する機能で、回答の正確性を保証するものではありません。誤回答への対策には、参照情報との整合性確認、用途別の評価、人による確認などを組み合わせます。
Q. 導入すれば法令適合や認証取得を保証されますか?
保証されません。台帳や証拠記録、要件との対応付けは判断を支援するものです。対象となる法令、契約、利用形態、実際の運用を確認し、必要に応じて法務や専門家に相談します。
まとめ:買う前に管理できていない業務を決める
AIガバナンスツールは、台帳と承認、データ保護、品質評価、実行時の制御に分けて比較すると選びやすくなります。Microsoft Purview、OneTrust AI Governance、Credo AI、Amazon Bedrock Guardrailsは、主な検討用途が異なる候補です。
最初に行うのは、自社のAI利用と責任者の一覧化です。管理できていない作業をひとつ決め、対応環境、収集情報、合格条件をそろえて試験します。機能が多い製品より、担当者が確認、是正、停止まで実行できる構成を選んでください。
AI導入に関するお困りごとをサポートします
株式会社NexaのAI顧問は、ツール選定から業務への適用、社内定着までを月額制でサポートします。特定のツールに限らず、「AIをどう使えばいいか分からない」という段階からご相談いただけます。
この記事で参照した外部情報
- AI Risk Management Frameworkairc.nist.gov
- 現行のMicrosoft Purview DSPM公式資料learn.microsoft.com
- OneTrustの公式製品ページonetrust.com
- Credo AIの公式ページcredo.ai
- Amazon Bedrock Guardrailsの公式資料docs.aws.amazon.com
本文中でリンクしている外部ページの一覧です(自動生成)。最終確認日は本記事の最終更新日 2026-09-09 で、リンク先の内容はその後変わることがあります。